セキュリティテレメトリとは、エンドポイント、ネットワーク、クラウドサービス、ID、アプリケーションから、セキュリティに関連するデータ(ログ、イベント、メトリクス、トレース、フロー、メタデータ)を、それらを分析するシステムに向けて継続的かつ自動的に収集・送信するプロセスです。これは、あらゆる検知、ハンティング、調査、およびフォレンジック再構築の基盤となる素材です。
このデータ層は、最優先の設計課題となっています。データ量は増え続け、攻撃者は意図的にその隙間を標的にしており、規制当局は収集・保存すべきデータの範囲を見直しています。本ガイドでは、セキュリティテレメトリの種類と情報源、収集と正規化の仕組み、死角が生じる原因、データ保存にかかるコスト、MITRE ATT&CK M-26-14に至るフレームワークが要件にどのような影響を与えるかについて解説します。
セキュリティ・テレメトリとは何ですか? セキュリティテレメトリは、製品というよりはむしろ「出力」です。つまり、エンドポイント、ネットワークセンサー、クラウドプラットフォーム、IDプロバイダー、アプリケーションなどが稼働中に発信するシグナルの流れのことです。収集・相関分析されたこのデータストリームは、脅威検知のための 証拠基盤となり、下流のすべてのプロセスを支える基盤となります。なぜなら、収集されなかったデータは決してクエリの対象にはなり得ないからです。このデータレイヤーの上で実行されるクエリや調査の手法(セキュリティオブザーバビリティ を含む)については、それぞれのページで詳しく解説しています。
セキュリティテレメトリはなぜ重要なのでしょうか? 現代の侵入攻撃はドメインをまたがって行われるため、証拠が1か所に集中することはめったにありません。攻撃者は、1回のインシデントの中で、フィッシングによってIDを盗み出し、ネットワーク内を移動し、クラウドサービスにデータを隠匿することさえ可能です。単一ドメインのテレメトリでは、こうした現実に対応するには構造的に不十分であり、統計データからも、マルチドメインのケースが今や標準となっていることが示されています。
最も有力な証拠となるのは、2024年11月1日から2025年10月31日までの間に発生したインシデントを網羅した、ベライゾンの「2026年データ侵害調査報告書 (DBIR)」である。 第19版は2026年5月19日に公表され(2026年DBIRプレスリリース )、145カ国にわたる3万1,000件以上のインシデントと2万2,000件以上の確認済み情報漏洩事例を分析対象としています(2026年DBIRエグゼクティブサマリー )。
そのデータセットにおいて、多段階の「システム侵入」パターンは侵害事例の61%で確認され、これは過去2回の報告書における53%および36%から増加した。また、ランサムウェアは侵害事例の48%に達し、44%から増加した(2026年DBIRエグゼクティブサマリー )。 複数のドメインに及ぶ攻撃は、複数のテレメトリ・ストリームに痕跡を残すか、あるいはどこにも痕跡を残さないかのどちらかである。これが、テレメトリを単一のフィードではなくポートフォリオとして扱うべきであるという主な根拠である。
テレメトリ、ロギング、モニタリング、オブザーバビリティの違いは何ですか? まず、実務家の間で真に議論の分かれている点から始めましょう。一部の情報源では、テレメトリをリアルタイムのストリームとして扱い、ロギングを事後の記録保持としており、これらは関連してはいるものの別個の概念であると見なしています。一方、他の情報源では、ログを数あるテレメトリの形態の一つとして扱っています。この分野では、後者の「上位集合」としての解釈が主流になりつつあります。すなわち、テレメトリはメトリクス、イベント、ログ、トレースを網羅する概念であり、ロギングはそれらの形態の一つを生み出す実践であるという見方です。このページでは、この「上位集合」としての解釈に従い、重要な点については議論の経緯も併せて記載しています。
モニタリングとオブザーバビリティは、データそのものの内部ではなく、その上位に位置します。セキュリティモニタリングとは 、既知の攻撃や障害の状態を示す既知のシグナルを継続的に監視する取り組みであり、サイバーセキュリティモニタリングは 、その取り組みを環境全体に拡大したものです。オブザーバビリティとは、チームがデータ層を用いて何ができるかを指します。つまり、新たに計測機能を導入することなく、新たな問いを投げかけることができるということです。テレメトリは、これら3つすべてが利用する「原材料」であり、その概要は以下の表にまとめられています。
コンセプト
概要
この質問が扱う内容
ここに住んでいる場所
テレメトリ
環境から絶え間なく発せられるセキュリティに関連する信号の流れ
環境における活動について、どのような生の証拠が存在するのか
このページ全体
ログ記録
個別のイベントを記録し、1つのテレメトリ・シェイプを生成する手法
何が起きたのか、出来事ごとに記録した
種類と供給源、および保有の経済性
監視
既知の条件に対応する既知の信号を監視し、それらに基づいてアラートを発する
今、何か既知の不具合が発生しているのでしょうか
セキュリティ監視の実践ガイドページ
可観測性
予期せぬ状況を解明するためのテレメトリの照会手法
なぜこのようなことが起きているのか、未知の未知も含め
セキュリティの可観測性に関するページ
テレメトリはデータ層であり、ロギングはその一形態であり、モニタリングとオブザーバビリティは、その上に構築された実践手法です。
セキュリティテレメトリの種類と情報源 セキュリティテレメトリには4つの一般的な形態があり、少なくとも5つの領域から収集されます。単一の形態や領域だけでは攻撃の全容を把握することはできないため、カバレッジ計画は、各情報源が何を示すことができ、何を示せないかを整理したマップの作成から始まります。
MELT分類法 テレメトリの形態を表す業界用語は「MELT」であり、これはメトリクス、イベント、ログ、トレースを指します。
メトリクスとは 、VPNコンセントレータにおける1分あたりの認証失敗回数など、一定期間にわたってサンプリングされた数値データのことです。データ量が少なく、保存コストも安いため、ベースラインの把握や傾向の検出に適しています。イベントとは 、プロセスの起動やファイアウォールによる接続のブロックなど、ある時点において発生した事象を個別に記録したものです。検知ロジックのほとんどは、イベントに基づいて実行されます。ログとは 、オペレーティングシステム、アプリケーション、サービスによって生成される、タイムスタンプ付きの記録のことです。Windowsのイベントログからクラウドの監査証跡に至るまで多岐にわたります。ログには最も豊富なコンテキスト情報が含まれており、ストレージコストも最も高くなります。トレースは 、分散サービス全体にわたる単一のリクエストやトランザクションを追跡します。セキュリティ対策においては、あるアクションが接続されたシステム全体にどのように波及したかを再現するのに役立ちます。ドメイン別のテレメトリ エンドポイントおよびEDRのテレメトリ。 ホストエージェントによって、プロセスの起動、ファイルやレジストリの変更、モジュールの読み込み、スクリプトの動作などが捕捉されます。これはホスト上の動作を最も詳細に把握できる情報であり、エージェントがインストールされ、実行されている環境でのみ取得可能です。ネットワークテレメトリ。 NetFlow や IPFIX などのフローレコード、DNS クエリ、TLS ハンドシェイク属性などであり、通常は完全なパケットではなくメタデータ として抽出されます。センサーはホストではなくタップやミラーポートに配置されるため、ネットワークトラフィック分析では 、エージェントベースのツールでは検出できない、管理対象外のデバイスや一時的なデバイスも把握できます。クラウドテレメトリ。 インフラストラクチャやSaaSプラットフォームからのコントロールプレーン監査ログ、フローログ、およびワークロードシグナル。これはクラウドセキュリティ の「システム・オブ・レコード」ですが、後述する1つの注意点があります。それは、プロバイダーがデフォルトで一部のログタイプをフィルタリングしたり、サンプリングしたりすることです。IDテレメトリ。 ディレクトリ、IDプロバイダー、SaaSアプリケーション、特権アクセス管理、およびフェデレーションサービスからのサインインおよび監査記録。その対象範囲は、サービスアカウント、APIキー、AIエージェントなどの非人間IDにも及ぶ必要があり、これがID関連の脅威の検出および対応の 基盤となるデータです。XDRおよびMDRのテレメトリ。 XDRプラットフォームは 、複数のドメインにわたるテレメトリを相関分析して統一された検知結果を生み出し、MDRプロバイダーは、顧客環境で生成されるあらゆるテレメトリに対して検知サービスを実行します。いずれも、新たなドメインを追加するのではなく、上記のドメインを活用しています。アラートや検査データが全体像を補完する。ファイアウォールや侵入検知・防止システムは 、独自の判定や検知結果を出力しており、行動を再構築するのではなく観察するに留まるものの、依然としてネットワークセキュリティの 主要な情報源となっている。
ある側面はまさに新たなものです。2026年のDBIRによると、社用端末でAIを定期的に利用している従業員は45%に上り、前年の15%から増加しています(2026年DBIRエグゼクティブサマリー )。その結果、ブラウザやAIツールの利用状況に関するテレメトリデータが、主要な情報源となりつつあります。というのも、許可されていないAIの利用は、従来のエージェントが最も監視を怠りがちな場所に集中しているからです。
ドメイン
代表的な情報源
そこから唯一無二のことが明らかになる
一般的なギャップ
エンドポイント
EDRエージェントとオペレーティングシステムのイベントログ
管理対象ホストにおけるプロセスレベルの動作
エージェントがなければデータもない:管理対象外のデバイスは検知されない
ネットワーク
NetFlow、IPFIX、DNS、TLSのメタデータ(タップおよびミラーからのもの)
その配線に接続されているすべてのデバイスの動作(管理対象か否かを問わず)
ペイロードが暗号化されている場合、検査はメタデータに限定される
クラウド
コントロールプレーンの監査ログ、フローログ、ワークロード信号
テナント内で行われるすべての管理操作およびAPI呼び出し
プロバイダ側での一部のログタイプのフィルタリングとサンプリング
ID
IDプロバイダーによるサインイン、ディレクトリの変更、特権アクセス、およびフェデレーションイベント
どの人物または機械のIDが、どこから、何に対して認証されたか
人間以外のアイデンティティは、しばしば監視の対象外となっている
申請
監査証跡、Webサーバーのログ、Webアプリケーションファイアウォールのイベント
インフラストラクチャ層からは見えないビジネスロジックの悪用
カスタムソフトウェア間で一貫性のない計測機能
5つのテレメトリ領域、それぞれが独自に明らかにすること、そして単独で使用した場合に生じるデータの網羅性の不足。
セキュリティテレメトリの仕組み 生信号は、収集、送信、正規化、ルーティング、保存、分析という一連の処理を経て、実用的なテレメトリデータとなります。各段階は設計上の判断を要するものであり、いくつかの段階はそれ自体が攻撃対象 となります。
データの収集は、ホスト上のエージェント、ネットワークタップやミラーポート上のセンサー、クラウドおよびSaaSプラットフォームに対するAPIポーリング、そして最新ソフトウェアに組み込まれたストリーミングエクスポーターを通じて行われます。タップベースの収集が注目される理由は、それが受動的である点にあります。ミラーポートを監視するセンサーは、エンドポイントに何もインストールする必要がないため、防御側には、攻撃者が侵害されたホストから容易に到達できないチャネルが確保されます。その後、データはバッチ処理、バッファリング、バックプレッシャーを経て分析システムへと送信され、トラフィックの急増によってイベントが気付かれずに失われることを防ぎます。
全体を通して、その流れは次のようになります。
エージェント、センサー、エクスポーター、およびAPI連携を備えたデータソース。 イベント、メトリクス、ログ、トレースを継続的に収集します。 バッチ処理、バッファリング、および背圧制御機能を備えた送液を行う。 すべてを1つの共有スキーマに統一する。 各ストリームを、分析、ストレージ、あるいはその両方にルーティングします。 温度帯ごとに保管してください:高温、常温、低温。 検知、調査、およびハンティングのための分析を行う。 6つの段階を経て、あらゆるドメインからの生信号が、正規化され、階層化され、分析可能なセキュリティテレメトリに変換されます。
正規化によって、異なるプロバイダーからのテレメトリデータを結合可能にします。Open Cybersecurity Schema Framework(OCSF)は、セキュリティイベントにベンダー中立の共通構造を提供します。OpenTelemetryは、ソフトウェアの計測方法や、メトリクス、ログ、トレースのエクスポート方法を標準化しており、このプロジェクトでは、コレクターコンポーネントのセキュリティ強化 に向けた専用のガイダンスも 提供しています。 Elastic Common Schema(ECS)とCommon Information Model(CIM)は、それぞれのエコシステム内で同じ目標を追求しています。これら4つはすべて、正規化された後のデータの形式に関するものであり、分析ツールではありません。
そこからデータは分析層に到達します。SIEMは 、正規化されたテレメトリデータをルールや行動モデルと照合してアラートを生成しますが、このページはその入り口で終わります。同じデータ層上で実行される自由形式のクエリや調査の取り組みは、オブザーバビリティの分野に 属しており、その作業は同分野が担当しています。
テレメトリそのものを測定することで、パイプラインの健全性を確保できます。主に4つの指標が重要となります。それは、カバレッジ(ソースがどの検出フレームワークの手法を証明できるか)、取り込み量とそのコスト、イベント発生から分析までのレイテンシ、そして完全性(ストリームに欠落やサイレントドロップがないこと)です。これら4つの指標のいずれかで数値が低ければ、後々盲点として表面化します。これらを全体的な平均値としてではなく、ソースごとに追跡してください。
セキュリティ・テレメトリの実践 13年間にわたる3つの事例は、「テレメトリが存在すること」、「テレメトリが完全であること」、そして「テレメトリに基づいて行動がとられること」の違いを示しています。また、それぞれの事例は、アナリストがテレメトリを証拠として扱う理由も示しています。つまり、テレメトリは存在し、適切な範囲を網羅し、行動を起こす誰かまたは何かに届く必要があるのです。
Hugging Face(2026年):テレメトリが活用された。 同社は、「異常検知パイプラインでは、セキュリティテレメトリに対してLLMベースのトリアージを行い、日常的なノイズから実際のシグナルを分離しており、これらのシグナルの相関関係によって侵害が検知された」と報告している(Hugging Faceの開示情報 )。 この報告は被害を受けた当事者による自主報告であり、侵入のタイムラインについては言及されていない。2026年7月16日に公表され、7月20日には中立的な立場で広く報じられた(Help Net Security )。報道によると、社内データセットおよび認証情報への影響が確認された(TechCrunch )。SolarWinds SUNBURST(2020年):テレメトリが不完全。 2020年12月13日に公表されたこのサプライチェーン型マルウェアは、コマンド&コントロール 通信を正当な製品のテレメトリとして偽装し、エンドポイントの制御を回避していた(MandiantのSUNBURST分析 )。エンドポイントのみを対象としたテレメトリでは、信頼されたチャネルを経由する活動を検知できない可能性がある。ターゲット(2013年):テレメトリが無視された。 2014年3月26日付の米国上院商業委員会スタッフ報告書によると、攻撃者がmalwareインストールしている間、データがネットワーク外へ流出する前に、ターゲット社は自社の侵入防止ソフトウェアから発せられた複数の自動警告に対応できなかったようである(上院の「キルチェーン」分析 )。優先順位付けを伴わない検知能力は、検知とは言えない。ドウェルタイムは成果を測る指標ですが、その傾向は好ましくない方向に進んでいます。2025年暦年の50万時間以上に及ぶインシデント対応データを網羅した『M-Trends 2026』によると、世界のドウェルタイムの中央値は11日から14日に上昇し、サイバー諜報活動や北朝鮮のIT従事者によるインシデントでは、中央値が122日に達しました(『M-Trends 2026 』)。 2024年暦年を対象とした前版『M-Trends 2025 』が、この11日という基準値の出典となっている。この差を縮めるには、生データの量を増やすことよりも、アラート発生後の脅威ハンティング を支えるカバレッジの拡充や、ドウェル時間が長期化する前にシグナルをインシデント対応 へと転換するトリアージの徹底が重要である。
テレメトリの死角と、攻撃者がそれをどのように悪用するか 記録されていないものは検出できません。死角には、イベントがそもそも生成されない「カバレッジの欠落」と、イベントは生成されたもののその後隠蔽される「改ざん」という、根本的に異なる2つの失敗モードがあります。これらはいずれもアラートの過剰発生を助長します。SOCチームはトリアージしきれないほど多くのアラートに対応せざるを得ず、アラート疲労により 、ごく少数の攻撃者の兆候が、通常の運用を示すはるかに膨大な量のデータに埋もれてしまいます。 2026年版DBIRは、対応の遅れがもたらすコストを明らかにしている。完全な解決に至るまでの時間の中央値は43日に達し、CISAの「既知の悪用済み脆弱性リスト」に掲載された重大な脆弱性のうち、完全に修正されたのはわずか26%にとどまり、これは38%から減少している(2026年版DBIRエグゼクティブサマリー )。
データの空白:データが作成されることがない 管理対象外、エッジ、IoT 、およびオペレーショナル・テクノロジー(OT)デバイスはエージェントを実行していないため、これらからのホストテレメトリは存在しません。2025年10月までのインシデントを網羅した2026年版DBIRによると、脆弱性の悪用による侵害が全侵害の31%を占め、最も一般的な初期アクセスベクトルとなっていることが判明しました(2026年版DBIRエグゼクティブサマリー )。 2025年版DBIRでは、すでに脆弱性悪用攻撃の22%がエッジデバイスおよびVPNに起因すると指摘されていた(2025年版DBIR )。プロバイダー側でのフィルタリングやサンプリングにより、クラウドログにも同様の欠落が生じている。
IDテレメトリも同様に、何の前触れもなく失敗することがあります。2026年7月に公表されたベンダーの脅威調査では、Entra ID環境におけるOAuthクライアントIDのなりすましについて報告されています。なりすまされたクライアントIDでは「アプリケーション名」フィールドが空白となるため、特定のアプリケーション名に設定された検知ルールでは、そのアクティビティを完全に見逃してしまう可能性があります(Help Net Security )。 2025年12月から追跡されているあるキャンペーンでは、370万件以上の偽装されたアプリケーションIDが200万件以上のユーザーアカウントに対して使用され、「ログイン成功イベントを生成することなく」認証情報の有効性を試されていた(The Hacker News )。この挙動を網羅するATT&CKテクニックIDは存在しない。これは、そもそも記述されたことがなかったため、改ざんではなく、カバレッジのギャップである。
改ざん:データが生成された後、隠蔽される テレメトリが生成される場所では、攻撃者はそれを遮断する。MITRE ATT&CK 、これを次のように分類している。 T1685 ツールの無効化または変更EDR回避 . これら6つのサブテクニックはすべて、記録そのもの、あるいはアナリストによるその記録の認識を対象としています。具体的には、Windowsイベントログ、クラウドログ、またはLinuxの監査システムログを無効化または改ざんすること、ツールのUIを改ざんまたは偽装すること、そしてWindowsイベントログやLinuxおよびMacのシステムログを消去することです。
そのプレッシャーは現実のものだ。2025年を対象とした業界の脅威レポートによると、検知された事例の約82%malware、記録された最速の侵入時間は約27秒だった。正当な認証情報やツールを使ってこれほど高速に動き回る侵入者にとって、ホストのテレメトリ機能を無効化することには十分な動機がある。
コレクション層そのものがソフトウェアである 収集レイヤーもソフトウェアの一部です。2026年に発見されたOpenTelemetryの2つの脆弱性、 CVE-2026-40182CVE-2026-45287
以下の表に記載されているすべての補完的な情報源には、侵害されたホストから独立しているという共通の特徴があります。エージェントが存在しない、無効化されている、あるいは虚偽の情報を提供している場合でも、タップやミラーからのネットワークテレメトリは、侵入者が隠蔽できない記録であり、これがネットワーク可視化 およびネットワーク検知・対応 の核心的な根拠となっています。
死角
データが欠落している理由
攻撃者の利点
補償源
管理対象外デバイス、エッジデバイス、IoTデバイス、およびOTデバイス
エージェントをインストールできないため、ホストのテレメトリデータは一切生成されません
ホスト上の記録がない状態での初期アクセスと持続性
タップおよびミラーからのネットワークテレメトリ
フィルタリングまたはサンプリングされたクラウドログ
プロバイダーのデフォルト設定では、一部のログタイプが除外されたり、サンプルとして扱われたりします
ギャップ内の活動は、決してSOCには到達しない
包括的な監査レベルに加え、フローおよびIDの相関分析
偽装されたOAuthクライアントID
サインインが成功したイベントは一切記録されない
アプリケーションキーによる検知がまったく作動しない
アカウントに関する行動のベースラインおよびネットワーク送信側のテレメトリ
ログの改ざん(T1685)
イベントが生成された後、無効化、変更、またはクリアされます
侵入後の対応が記録から消える
攻撃者がアクセスできないシステムへのリアルタイム転送
コレクターの停止または過負荷
コレクション層自体が正常に動作しない、またはクラッシュする
下流側のすべての照明が一斉に消える
パイプラインの健全性監視と迅速なコレクターの補修
テレメトリにおける5つの一般的な死角、それぞれの背後にある故障モード、および可視性を回復させるための対策。
セキュリティテレメトリの経済性 テレメトリデータの増加は、今やセキュリティ上の影響を伴う予算項目となっています。Criblの「テレメトリ動向レポート」によると、2024年4月から2025年4月までの期間において、主要な入力データ(syslog、TCP、TCP JSON)はいずれも前年比で60%以上増加していることが明らかになりました(Cribl Telemetry Trends )。 アナリティクス層の料金体系は通常、取り込みデータ量(ギガバイト単位)に基づいて算出されるため、データ量の増加はSOCの運用 予算に直接影響します。その結果、コスト圧力は「隠れたセキュリティ問題」となります。コスト削減のためにデータソースをまとめて削除してしまうチームは、節約ではなく、むしろセキュリティ上の死角を生み出していることになるのです。
テレメトリ・パイプライン・レイヤーが、その新たな解決策として台頭しています。2025年9月2日に発行されたガートナーの『テレメトリ・パイプラインに関するマーケットガイド』では、「2027年までに、すべてのログ・テレメトリの40%がテレメトリ・パイプライン製品を通じて処理されるようになると予測されており、これは2024年の20%未満から増加する見込みである」と述べられています(『ガートナー テレメトリ・パイプラインに関するマーケットガイド 』)。 パイプラインは、プロデューサーとデスティネーションの間に位置し、データの取り込み、処理、ルーティングを行います。具体的には、ノイズのフィルタリング、レコードのエンリッチメント、スキーマの再構築、各ストリームの階層化を行い、分析層にデータが到達する前にこれらの処理を完了させます。
その分析層は通常SIEM であり、パイプラインが存在する目的は、SIEMへの1ギガバイトあたりのデータ取り込み量を保護することにある。市場動向の参考として、シンジケート型アグリゲーターであるMordorIntelligenceのSIEM市場分析によると、 2026年の市場規模は120億6000万米ドル、2031年には207億8000万米ドルに達し、年平均成長率(CAGR)は11.50%となる見込みである。 同分析では、独立した一次データ源に依らず独自の判断に基づき、従業員数10,000人以上の組織では、1日あたり10テラバイト以上のログデータを取り込んでいると主張している。これらはいずれも、正確な測定値というよりは、大まかな傾向を示す指標として捉えるべきである。
保存期間の階層化は、コスト管理のもう一つの重要な要素です。リアルタイム検知データは「ホット」、調査データは「ウォーム」、コンプライアンスデータは「コールド」として管理し、ストレージと分析エンジンを分離することで、履歴データも「ホット」階層の料金体系を適用されることなく、引き続きクエリを実行できるようにします。
ティア
典型的なウィンドウ
主な用途
コスト構成
人気
数日から数週間
リアルタイム検出、優先順位付け、および相関分析
1ギガバイトあたりのコストが最も低く、クエリの実行速度が最も速い
暖かい
数週間から数ヶ月
調査と短期的な探索
中程度、クエリの実行速度が多少遅くても許容範囲
寒い
1年から7年
コンプライアンス、監査、および事後的な範囲設定
最安価格のアーカイブ用ストレージ
階層型リテンションでは、各テレメトリの使用状況に応じてストレージクラスが割り当てられるため、すべてのデータにホットティアの料金を適用することなく、カバレッジを維持できます。
これらを統合する戦略は、「目的意識を持ったロギング」です。まず検知目標を定義し、それらを検知に必要なテレメトリに紐付け、残りの要素は優先度を下げるか、あるいは除外します。Security Blue Teamのテレメトリ戦略ガイド などの実務者向けガイダンスも、同様の指針を示しています。つまり、データ収集に関するあらゆる決定は、単なる習慣ではなく、検知や調査の目的に基づいて行われるべきであるということです。
セキュリティテレメトリ、フレームワーク、およびコンプライアンス フレームワークや規制当局からのテレメトリ要件がますます増えており、2026年には2つの重要な基準点が再設定される。
テレメトリMITRE ATT&CK へのマッピング 内部のテレメトリマッピング MITRE ATT&CK 6か月間で2回変更されました。2025年10月28日にリリースされたバージョン18では、従来の「データソース」コンポーネントが非推奨となり、代わりに「検出戦略(DET)」および「分析(AN)」が採用されました(MITRE ATT&CK 2025年MITRE ATT&CK リリースノート ). 2026年4月28日にリリースされたバージョン19では、「防御回避」が「ステルス(TA0005)」と「防御低下(TA0112)」に分割された(MITRE ATT&CK 2026年MITRE ATT&CK リリースノート ). 以下のようなレガシーデータソースID DS0029, DS0038そして DS0002 実務者の間で依然として出回っていますが、これらは廃止されたモデルに基づく過去の識別子であり、現在の指針ではありません。例えば、 検知工学 各チームにおいて、カバレッジマッピングは現在、「検出戦略」およびその下位にある分析機能から開始され、それぞれが必要なテレメトリを指定しています。
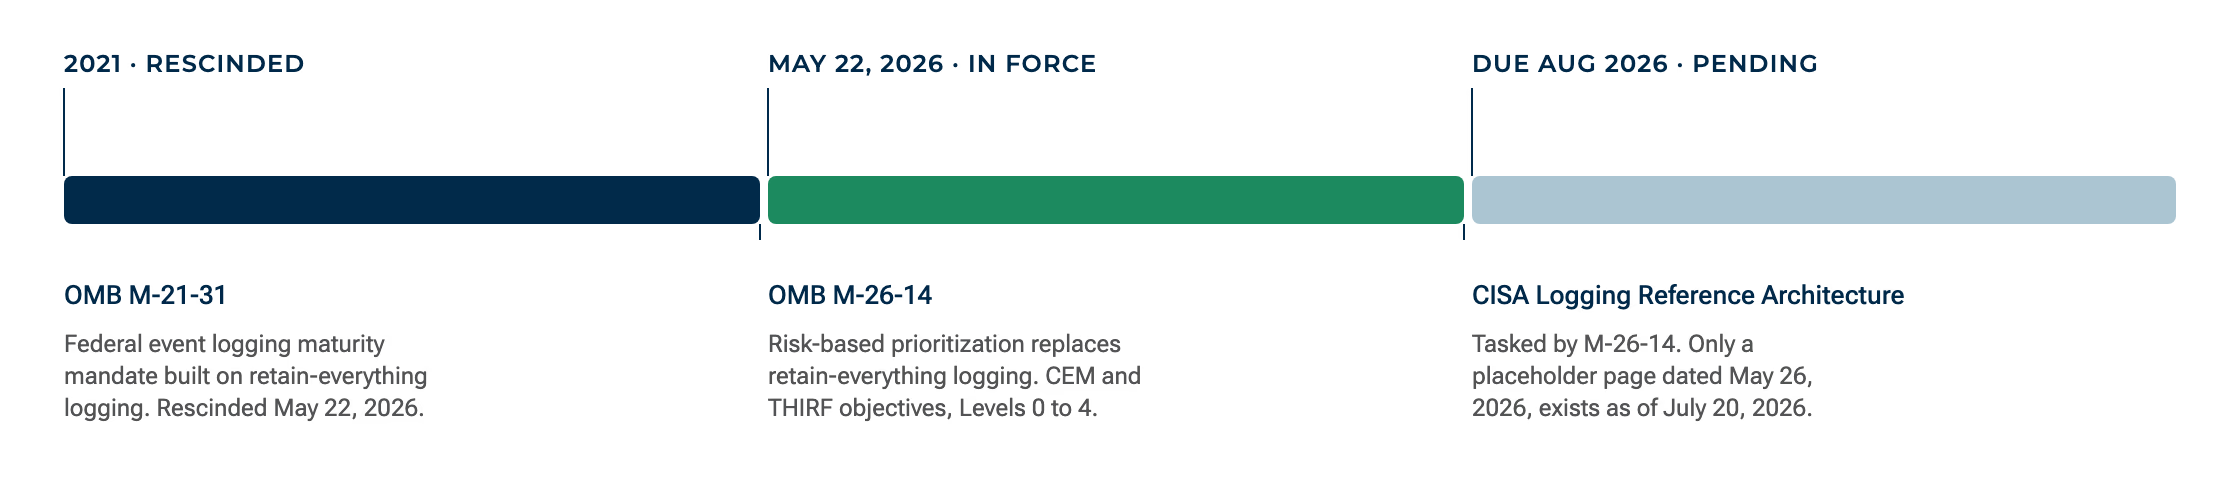
OMB M-26-14 および 2026年の連邦伐採枠の再設定 2026年5月22日付のOMB覚書M-26-14には 、「直ちに、OMB覚書M-21-31は廃止される」と記載されている。リスクに基づく優先順位付けが「すべてを保存する」ログ記録に取って代わり、これは「継続的イベント監視(CEM)」および「脅威ハンティング、調査、対応、フォレンジック(THIRF)」という2つの目標を中心に構成されている。 成熟度モデルは、レベル0(非効果的)からレベル4(最適)までの5段階で構成されており、本覚書自体においてレベル1の呼称に一貫性が見られない。すなわち、コンプライアンス期限表では「基本(Basic)」と表記されているのに対し、付録Cでは「初期(Initial)」と表記されている。適用範囲は米国の連邦民間システムを対象とし、IoTおよびOTを明示的に含める一方、国家安全保障、国防総省、および情報機関のシステムは除外される。
この覚書では、CISAに対し、2026年7月20日時点で未公開の「ロギング参照アーキテクチャ(LRA)」の策定を指示している。CISAのリソースページは 2026年5月26日付けの仮ページであり、LRAが完成し、90日間の期限が2026年8月20日頃に満了した時点で更新されると記載されている。
2026年の連邦伐採規制の見直しにより、M-21-31は廃止され、CISAの参照アーキテクチャは2026年7月時点で未定のままとなった。
基準と定着率向上要因 ログ管理の基礎となるガイドラインであるNIST SP 800-92は 2006年9月に策定されたものであり、その改訂版1の草案は 2023年11月29日にパブリックコメントの受付を終了したものの、最終版には至らなかったため、2006年のオリジナル版が引き続き基準として採用されている。NIST CSF 2.0では 、テレメトリは「DE.CM 継続的モニタリング」カテゴリに属する「検出(Detect)」機能の基盤となっている。OWASPは 、A09:2021「セキュリティログおよびモニタリングの障害」をA09:2025「セキュリティログおよびアラートの障害」に改称しましたが、順位は9番のまま維持しています。CISAZero Trust モデルでは 、「可視性と分析」を横断的能力の一つとして挙げています。
保存義務は、より広範な枠組みに由来しています。PCI DSS、GDPR、NIS2、HIPAA、SOC 2はいずれも、テレメトリデータの保存期間を規定しており、コンプライアンス 報告のためにアーカイブ階層の容量が消費されます。これは、M-26-14が米国連邦政府の方針である一方で、こうした要因が世界的に影響を及ぼしていることを改めて認識させる有用な指摘です。
フレームワーク
参照
テレメトリのマッピング方法
状況/日付
MITRE ATT&CK
検知戦略(DET)および分析(AN)
各解析では、その技法を立証するために必要なテレメトリが指定されています
v19は2026年4月28日にリリースされました。データソースはv18.0(2025年10月28日)で非推奨となりました。
OMB M-26-14
CEMおよびTHIRFの目標、5段階の成熟度モデル
米国連邦機関におけるリスクに基づく情報の収集、監視、および保存
2026年5月22日発令;M-21-31を廃止する
CISA ロギング参照アーキテクチャ
M-26-14による指示
連邦政府の伐採体制について詳しく説明する
作成中。2026年7月20日時点の仮ページ
NIST SP 800-92
ログ管理計画ガイド
ログの生成、保存、および廃棄に関する基本方針
2006年9月;改訂版1の草案は未確定
NIST CSF 2.0
検出機能、DE.CM カテゴリ
継続的な監視は、テレメトリのカバー範囲にかかっている
バージョン 2.0、2024年リリース
OWASP Top 10
A09:2025
アプリケーションのリスク分類として、ログ記録およびアラート発信の障害を分類する
A09:2021から名称変更;順位は9位のまま
CISAZero Trust モデル
可視化と分析
テレメトリは、zero trust 意思決定の基盤となる
バージョン 2
主要なフレームワークや規制において、セキュリティテレメトリがどのように言及されているか、および2026年7月時点での各々のバージョンや状況について。
セキュリティテレメトリに対する最新のアプローチ 今後の方向性は、より広範なカバレッジから、より少ないが質の高いシグナルを得ることにある。現代的なアプローチを定義する4つの取り組みとは、分析層の前にフィルタリングとルーティングを行う「パイプラインファースト」アーキテクチャ、データの結合性と移植性を維持するオープンな正規化スキーマ、履歴データを低コストで保持する分離型ストレージ、そして新たなアラートストリームを追加するのではなく、テレメトリ自体を処理するAI支援型トリアージである。SOC運用チーム にとって、これらはいずれも、生のシグナルから確信を持って下せる意思決定に至るまでの距離が短縮されるかどうかが、その有効性を測る試金石となる。
テレメトリの新たな対象は、AIそのものです。2026年版DBIRでは、データ損失防止(DLP)データセットにおいて、シャドウAI の利用が、悪意のない内部関係者による行動の中で3番目に多いものとランク付けされました(2026年版DBIRエグゼクティブサマリー )。また、AIエージェントやその他の非人間的なアイデンティティは、テレメトリの主要な生成元および消費元となりつつあります。人間ユーザーや管理対象ホストのみを対象とする対策プランは、すでに時代遅れとなっています。
Vectra AIがセキュリティテレメトリをどのように捉えているか Vectra AIは、「すでに侵害されている」という前提に立っています。つまり、手腕のある攻撃者は侵入してくるものであり、重要なのは、その行動がデータにどれほど早く表れるかという点です。キャンパス、データセンター、クラウド、ID管理にまたがる現代のネットワーク全体にわたるテレメトリの広範さは必要ですが、それだけでは不十分です。重要なのは、その広範なデータを、アナリストが確信を持って対応できる少数の高精度な攻撃シグナルに変換することです。