


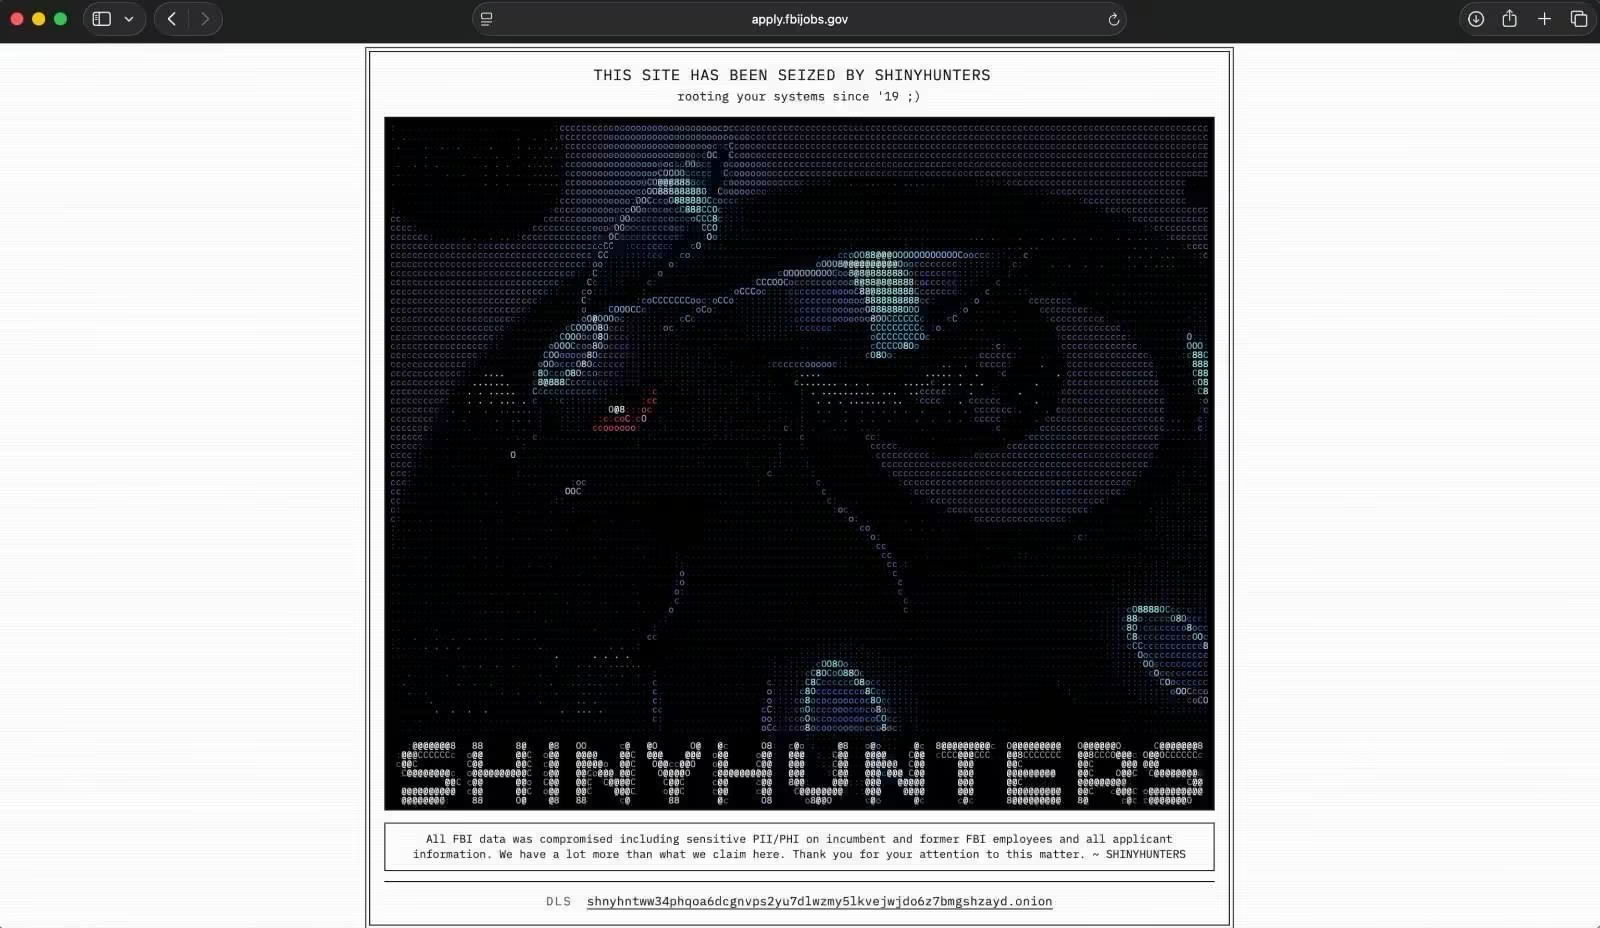
2026年9月22日、ShinyHuntersはFBIの求人ポータルに侵入し、 数千人の捜査官とその配偶者の氏名、自宅住所、電話番号を盗み出したと主張した。404 Mediaは、公開記録と照らし合わせてサンプル情報の一部を確認した。FBIは調査を行っていることを認めた。求人サイトはダウンした。この件は大きなニュースとなった。一方、あまり注目されなかったのは、彼らがどのように侵入したかという点である。
修正プログラムは提供されていた。しかし、全員がそれを適用したわけではない。
2026年6月、マンディアントは、 ShinyHuntersが 、世界中の大手企業や政府機関で採用されている人事・給与管理プラットフォーム「Oracle PeopleSoft」の重大な脆弱性を悪用し、大学を標的としたzero-day 攻撃を仕掛けたと報告した。 オラクルは6月10日にパッチを公開した。セキュリティチームに対しては、このパッチを適用するよう推奨され、直ちに適用できない場合は、ファイアウォールルールを使用してネットワーク境界で脆弱なコンポーネントへのアクセスをブロックするよう助言された。
パッチを適用した組織もあれば、ファイアウォールのルールを設定してそのまま次に進んだ組織もあった。
9月までに、ShinyHuntersはファイアウォールルールの抜け道を発見していた。9月25日に公表されたマンディアント社の追跡報告書では、その仕組みが次のように説明されている。Webリクエスト内の文字を1文字置き換えるだけで、ファイアウォールルールは攻撃を完全に見逃してしまう一方、PeopleSoftサーバーはそれを通常通り処理していた。パッチを適用していた組織は保護されていたが、ファイアウォールルールだけに依存していた組織は保護されていなかった。
FBIの求人ポータルはOracle PeopleSoftを稼働させている。404 Mediaの報道によると、このグループは同じ脆弱性を悪用してポータルに侵入し、その後、Amazonの政府向けクラウド上でホストされているFBIが管理する別のストレージへも侵入した。ShinyHuntersは、2~3テラバイトのデータを盗み出したと主張している。これらの数値は同グループ自身の発表に基づくものであり、FBIは現在調査中であることを確認したのみである。
パッチの適用からバイパスまで3ヶ月の間隔があった。公表されたガイドラインを回避するために特別に設計された適応策としては、これは短い期間である。
これまでのキャンペーンとは異なるアプローチ
5月、私は一連の「ShinyHunters」キャンペーンを追跡しましたが、そのアクセス経路はいずれもID情報に基づくものでした。具体的には、盗まれたパスワード、ヘルプデスクへの電話による二要素認証のリセット、セキュリティ侵害を受けたソフトウェアベンダーから借り受けたトークンなどです。いずれの場合もログインは成功し、システムには正当なログインとして記録されます。一見、何の問題もありません。
4月に発生したAnodotの事件も 同様の仕組みによるものでした 。SaaS統合プロバイダーから盗まれた認証トークンが 、十数以上の環境にまたがる下流の顧客データにアクセスするために利用されました 。ニュースの見出しで名指しされたプラットフォーム「Snowflake」は、アクセスが取得された場所ではなく、一連の攻撃の最終段階に過ぎませんでした。
FBIへの侵入事件は、その手口が異なります。パスワードは一切必要ありませんでした。攻撃は、一般に公開されているWebアプリケーションのソフトウェアの脆弱性を直接突いて行われ、サーバー内に足場を築いた後、そこから攻撃を拡大していきました。
この違いは、それに対してどのように対応するかという点で重要です。これまでの対策では、ログインに成功した後の動きを監視することが求められていました。今回の対策では、ログインが行われる前に既知の脆弱性に対するパッチを適用することが求められています。これらを同じ問題として扱ってしまうと、見当違いの場所を探してしまうことになります。
記録されているすべての活動を通じて、ShinyHuntersには現在、複数の確認済みの手口が存在することが判明しています。具体的には、認証情報の盗用、ヘルプデスクに対するソーシャルエンジニアリング、ソフトウェアトークンの流用、およびパッチが適用されていない企業向けソフトウェアの脆弱性の悪用などです。
この需要は未開拓の分野だ
これまでのShinyHuntersによる攻撃は、いずれも同じ結末を迎えてきました。それは、盗んだデータを公開すると脅して身代金を要求するというものです。「支払わなければ、データを流出させる」というものです。
FBIへの侵入事件は事情が異なります。同グループは、 このハッキングについて「金銭的な動機によるものではない」 と述べています 。
9月23日、彼らはFBI長官のカッシュ・パテル氏およびサイバー部門副長官のブレット・レザーマン氏に直接宛てた独自の公共サービス広告(PSA)を公開した。
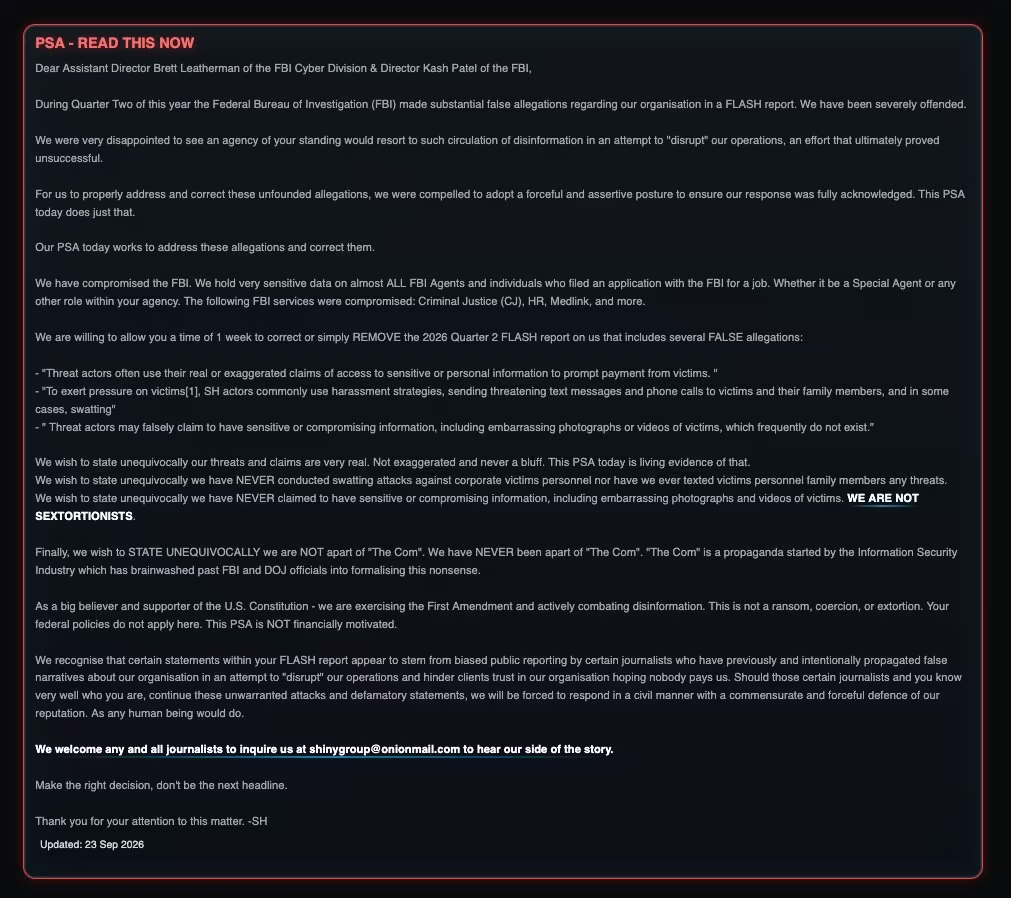
その中で、彼らは2026年5月のFBIの注意喚起で挙げられた3つの具体的な主張に異議を唱えている。すなわち、被害者やその家族への脅迫的なテキストメッセージや電話といった嫌がらせの手法を用いているという主張、スワッティング攻撃を行ったという主張、そして被害者の不都合な写真や動画を所持していると偽って主張しているという主張である。彼らは自身の言葉で次のように記している。「我々はセクストーション犯ではない」。
彼らの要求は、その勧告の撤回である。彼らはFBIに対し、9月23日から1週間(9月30日が期限)以内に、その勧告を「修正するか、あるいは単に撤回する」よう求めた。本記事の公開時点で、その勧告は依然として掲載されたままである。
この文書は当事者による自己申告であり、ダークウェブ上のリークサイトに公開されたものであるため、その点を踏まえて読むべきである。これは彼ら自身の動機についての説明であり、独立して検証された声明ではない。とはいえ、盗まれた政府職員の個人データを利用して、法執行機関に対し、自らの公開文書を撤回するよう圧力をかける行為は、通常の身代金要求とは異なる種類の圧力である。
Oracle PeopleSoft を運用している場合の対処法
6月10日から公開されているCVE-2026-35273に対するOracleのパッチを適用してください。脆弱性のあるエンドポイントをブロックするファイアウォールルールだけでは代用にはなりません。Mandiantの完全な是正ガイダンスには、すでに侵害されている可能性のあるシステムで確認すべき事項が記載されています。
FBIへの不正アクセス事件は、9月に相次いだ一連のインシデントのうちの1件に過ぎない。マンディアント社は、世界中の高等教育機関、テクノロジー企業、医療機関、農業関連機関、運輸機関、政府機関において、PeopleSoftシステムへの不正アクセスが確認されたと報告している。FBIの事件はメディアで大きく報じられたが、その他の事件についてはひっそりと対応が進められている。
ブランドではなく、行動を追跡する
マンディアントは、この活動を「UNC6240」として追跡しています。「ShinyHunters」は、情報漏洩サイトや身代金要求文に記載されている名称です。これらは同じ呼称ではないため、これらを同義語として扱うと、どのオペレーターがいつ、どのキャンペーンを実行しているのかを把握しにくくなります。
昨年9月、Scattered Spider 、Lapsus$、ShinyHuntersが活動を休止すると発表した際、そのインフラや手法は消え去ったわけではありませんでした。運営者は変わっても、アクセス手法は依然として残っているのです。
認証情報やトークンを悪用した攻撃キャンペーンに関しては、5月の分析結果が依然として有効です。 FBIへの侵入事件は 、侵入経路が侵害されたIDではなく、パッチが適用されていないソフトウェアであったという、確認済みの事例を追加するものです。
どのギャップを優先すべきか迷っているなら、 『Mind Your Attack Gaps』電子書籍 では、見出しで挙げたデータプラットフォームを導入する前の可視化状況について解説しています。