




欧州中央銀行(ECB)が具体的な日程を公表したため、銀行業界以外のセキュリティ責任者も注目すべきだ。
7月、ECBは4年ぶりとなる銀行向け公開書簡「AIを悪用したサイバーセキュリティ脅威への対応」を発表しました。このメッセージは、状況の変化が極めて深刻であることを反映しています。AIによって脆弱性の発見と悪用が加速しており、サイバーリスクが現実化する速度と規模が増大しているのです。 2026年10月31日までに、主要金融機関は、AIによる脆弱性の発見と悪用が加速する中、いかに防御体制を強化するかを概説した行動計画を提出することが求められている。ECBは、攻撃対象領域の保護、脆弱性およびパッチ管理、監視・検知、AIを活用した防御、サードパーティリスク、多層防御、およびオペレーショナル・レジリエンスの各分野における対策を要請している。
セキュリティ責任者にとって、こうしたプレッシャーは当然のことでしょう。ほとんどの企業では、レガシーインフラ、クラウド、ID管理、SaaS、サードパーティ、重要システムなど、複雑な環境を運用しています。攻撃の連鎖の一部が機械並みの速度で進行する中、防御側は、その挙動を把握し、ビジネスへの影響が出る前に対応する時間がますます少なくなっています。
AIは攻撃の速度を変えるだけで、経路は変えません。
AIは、脆弱性の発見、エクスプロイトの開発、偵察、意思決定を加速させることができます。攻撃者がアクセスを獲得した後も、システムを特定し、認証情報を悪用し、権限を昇格させ、横方向の移動を行い、制御を確立し、価値のある資産に到達する必要があります。こうした行動は、攻撃を検知し阻止する機会となります。
ECBのガイダンスは、企業が今すぐストレステストを行うべき4つのセキュリティ活用事例と密接に関連しています。
1. 攻撃者がこれを悪用する前に、その脆弱性へのさらされ方を減らす
ECBは、リスクにさらされている資産の保護と、脆弱性およびパッチ管理の迅速化を最優先課題としています。AIの登場により、脆弱性がより迅速に発見され、悪用される可能性が高まっている一方で、セキュリティチームの対応能力には依然として限界があるため、プレッシャーが高まっています。
重要なのは、どの脆弱性が重要なシステムやデータへの重大な侵入経路となるかを把握することです。Vectra AIは、環境全体にわたる資産、ID、および検出された脆弱性を継続的に特定し、そこに挙動や特権に関するコンテキスト情報を付加することで、チームがまず注力すべきリスクの高いアクセスや攻撃経路に焦点を当てられるようにします。
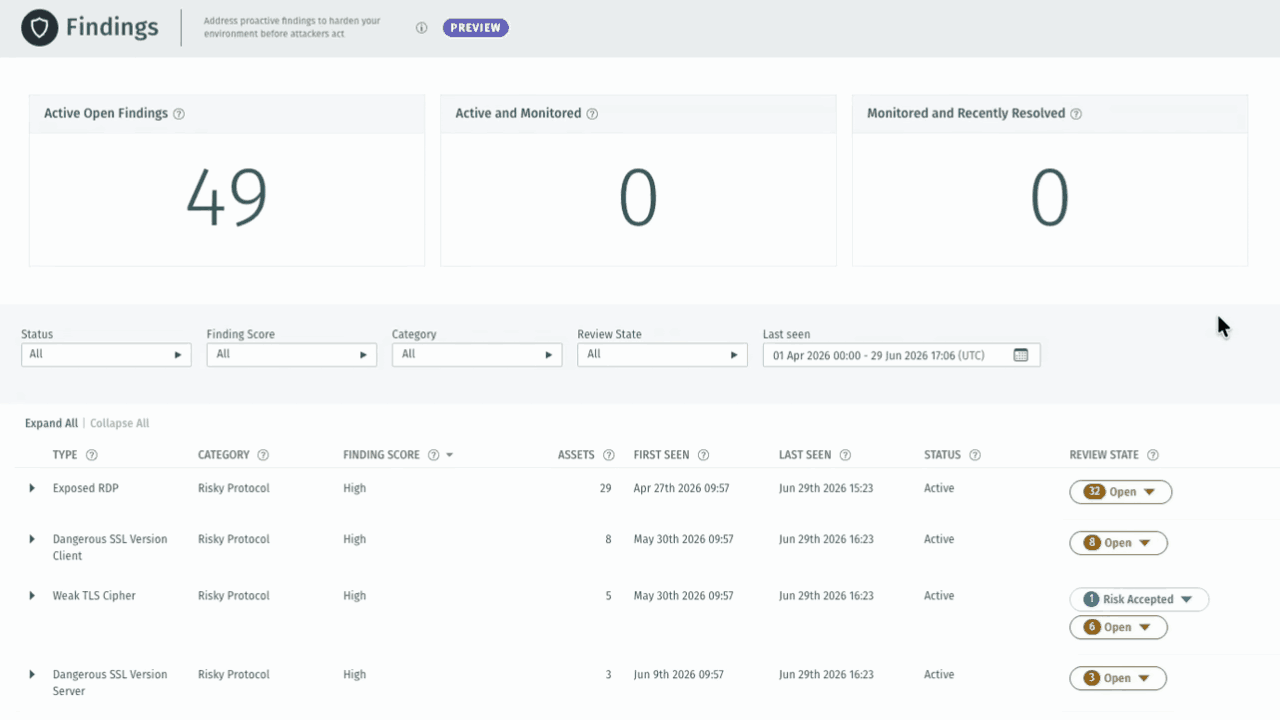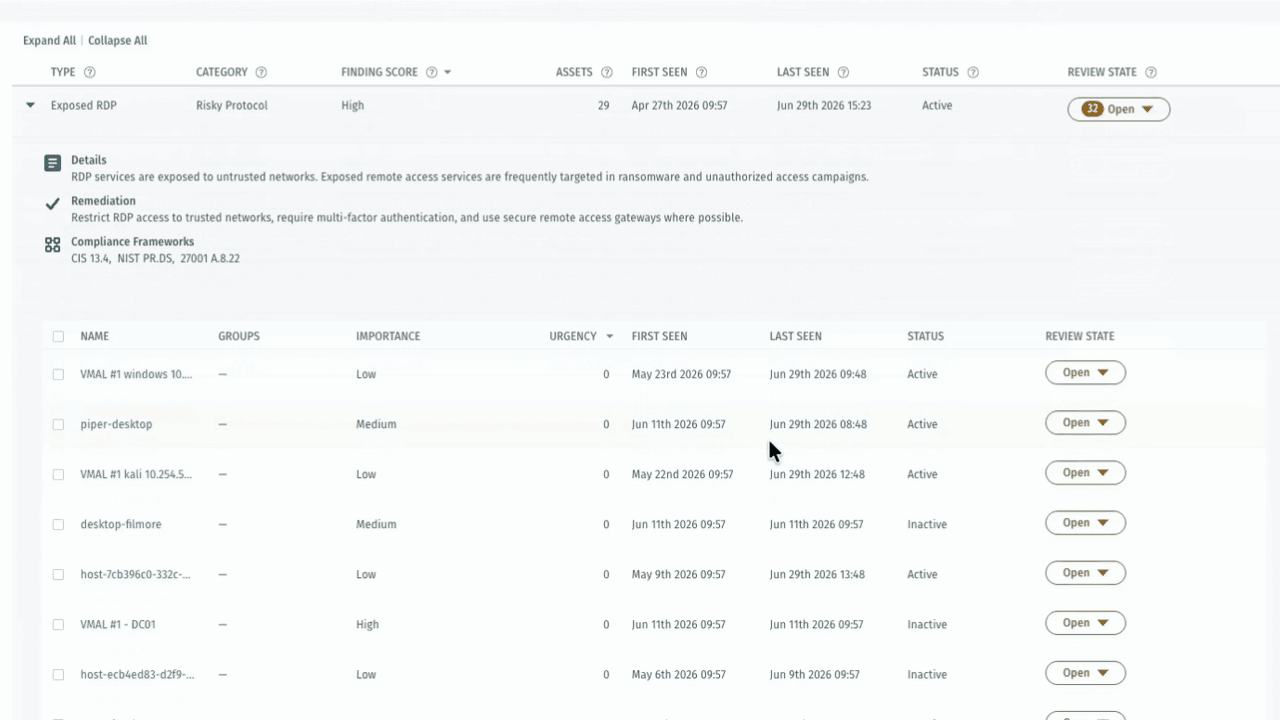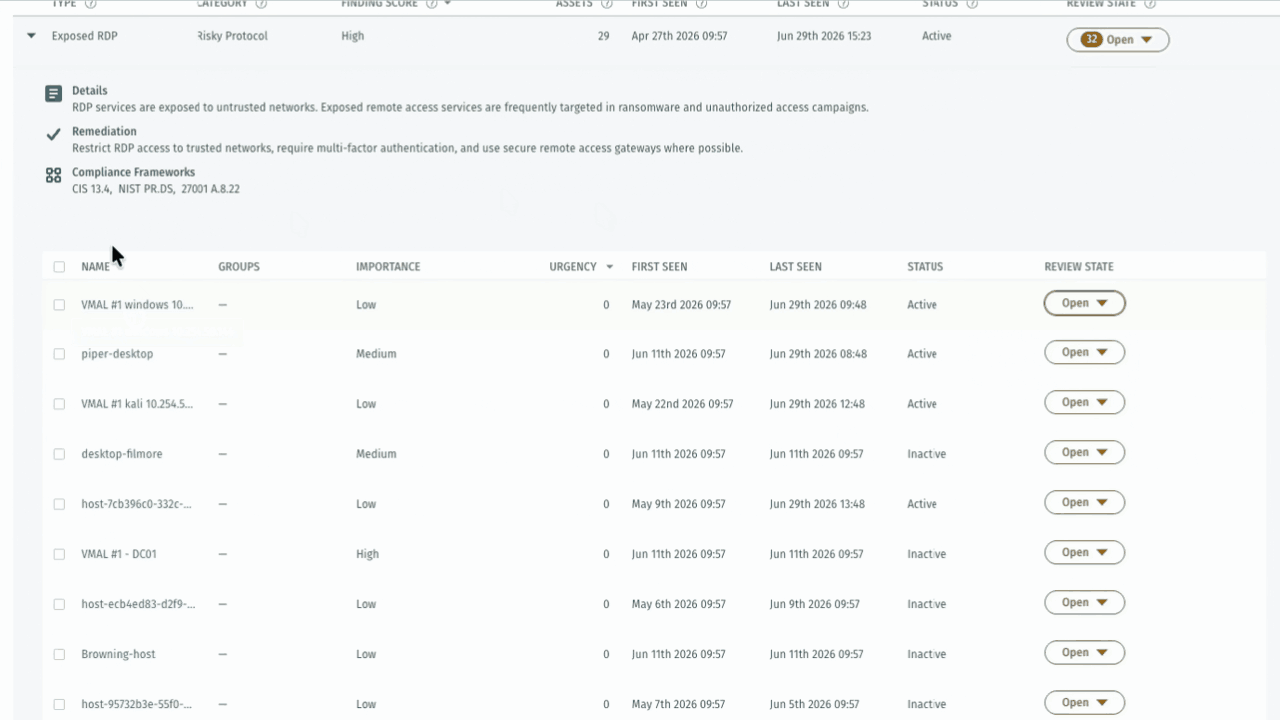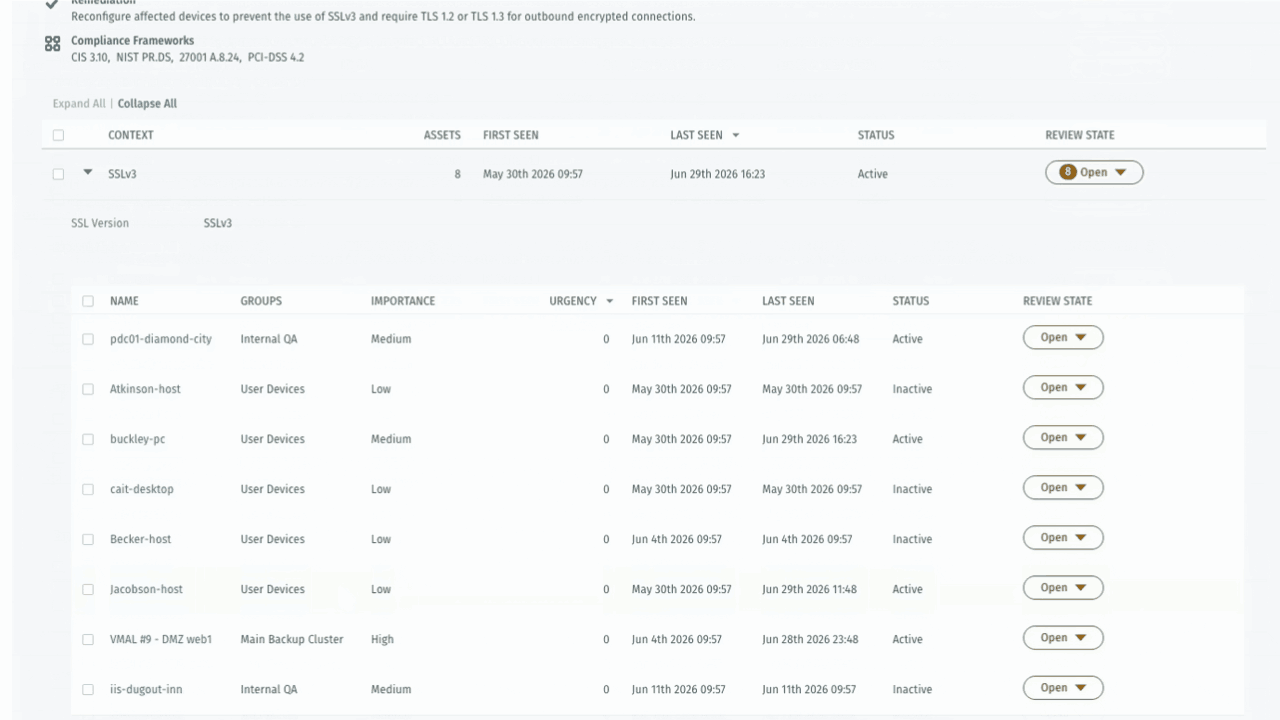
セキュリティ責任者にとって、現実的な課題は単純明快です。AIが脆弱性をより迅速に発見できるとしたら、攻撃者が次に狙う価値のある標的となる脆弱性を、自チームは特定できるでしょうか?
2. AIエージェントの身元と人間以外のアクセスを保護する
ECBはまた、ユーザー、デバイス、アプリケーション、API、サービスアカウントにわたる「ゼロトラスト」検証の強化を求めています。AIエージェントやその他の非人間的なアイデンティティが企業システムへのアクセス権を取得し、継続的に活動するようになるにつれ、この重要性はさらに高まっています。
AIエージェントは、認証に成功したとしても、侵害、過度な権限、あるいは予期せぬ動作によってリスクを引き起こす可能性があります。セキュリティチームは、アクセスが許可された後も状況を把握しておく必要があり、特に攻撃者がマシンの速度で動作できる場合には、その重要性がさらに高まります。
Vectra AIは、人間および非人間のIDにわたる行動を分析し、権限の悪用、不審な管理者による活動、横方向の移動、および信頼されたアクセスが不正に使用されていることを示すその他の兆候を特定します。その焦点は、認証が成功したかどうかに留まらず、そのIDが現在どのような行動をとっているかという点にあります。
自問してみてください。すべてのログインが正当に見える場合、AIエージェントやサービスアカウントによる危険な行動を見分けることはできるでしょうか?
3. 管理対象外のデバイスに関する可視性のギャップを解消する
ECBは、各機関に対し、正確な資産台帳を維持しつつ、ネットワークトラフィックや重要な内部システム、その他の侵害の兆候に対する監視を強化するよう求めています。しかし、重要なデバイスがエンドポイントの監視範囲外にある場合、これは困難です。
エンドポイントエージェントを展開できない場合、管理対象外のデバイス、レガシーシステム、IoTおよびOT、ネットワークインフラ、特殊なワークロードはすべて、死角となり得ます。攻撃者は、こうしたシステムを利用して移動や通信を行い、重要な資産に到達することが依然として可能です。
Vectra AIは、管理対象および非管理対象のデバイスに対してエージェントレスなネットワーク可視性を提供し、エンドポイントソフトウェアを必要とせずに通信行動や不審な活動を継続的に監視します。これにより、セキュリティチームはEDRではカバーできない領域を網羅できるほか、攻撃がそれらのシステムを突破した場合にも、新たな証拠源を確保できます。
準備態勢に関する問い:エンドポイントセキュリティの監視範囲に表示されずに、攻撃に加担できる環境の割合はどのくらいでしょうか?
4. AIによる高速攻撃に対応したSOCの運用体制を構築する
ECBは、ガバナンス、検証、および人間の監督を伴う、より強力な監視、検知、およびAIを活用した防御を明確に推奨しています。そこで、防御側の対応速度が極めて重要となります。
先ごろ発生したHugging Faceのインシデントは、なぜこれが重要なのかを如実に示しています。ある自律型エージェントが、Kubernetes、AWS、VPN、データベース、ソース管理システムにまたがり、およそ17,600件のアクションを実行しました。そのペースは前例のないものでしたが、その行動パターンはよく見られるものでした。すなわち、システムの探索、認証情報の取得、権限の昇格、そして環境間の移動です。
多くの企業では、すでに大量のセキュリティテレメトリデータを収集しています。課題は、攻撃者がID、クラウド、ネットワークを横断して移動する一方で、その兆候が個別のツールに分散して保存されている点にあります。アナリストが証拠を結びつけたり、誤検知を追跡したりするために費やす1分1分が、攻撃者にさらなる移動の時間を与えてしまうのです。
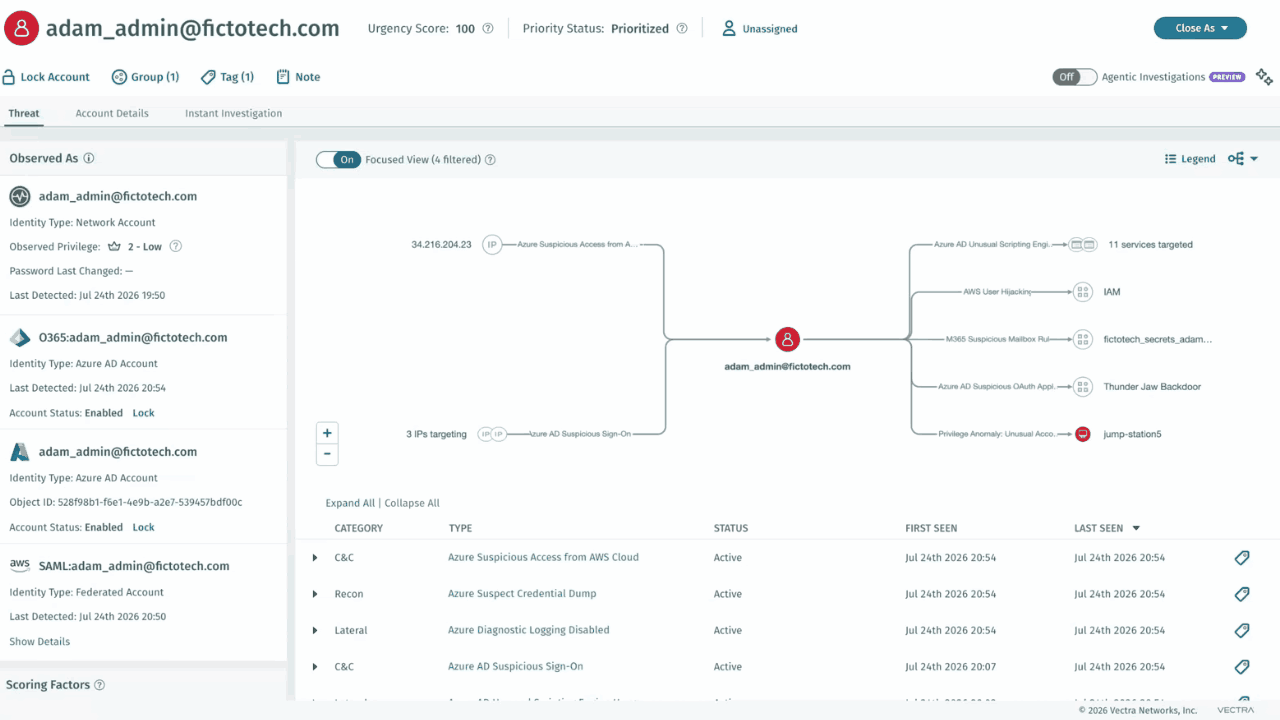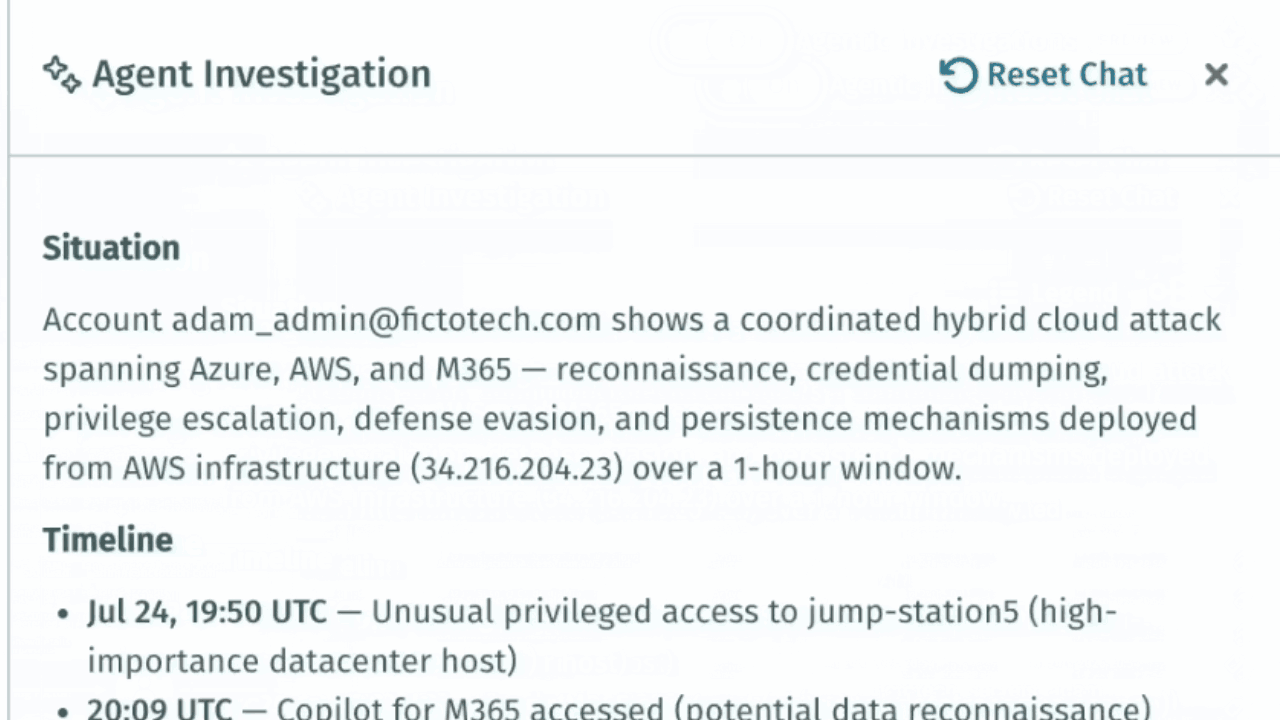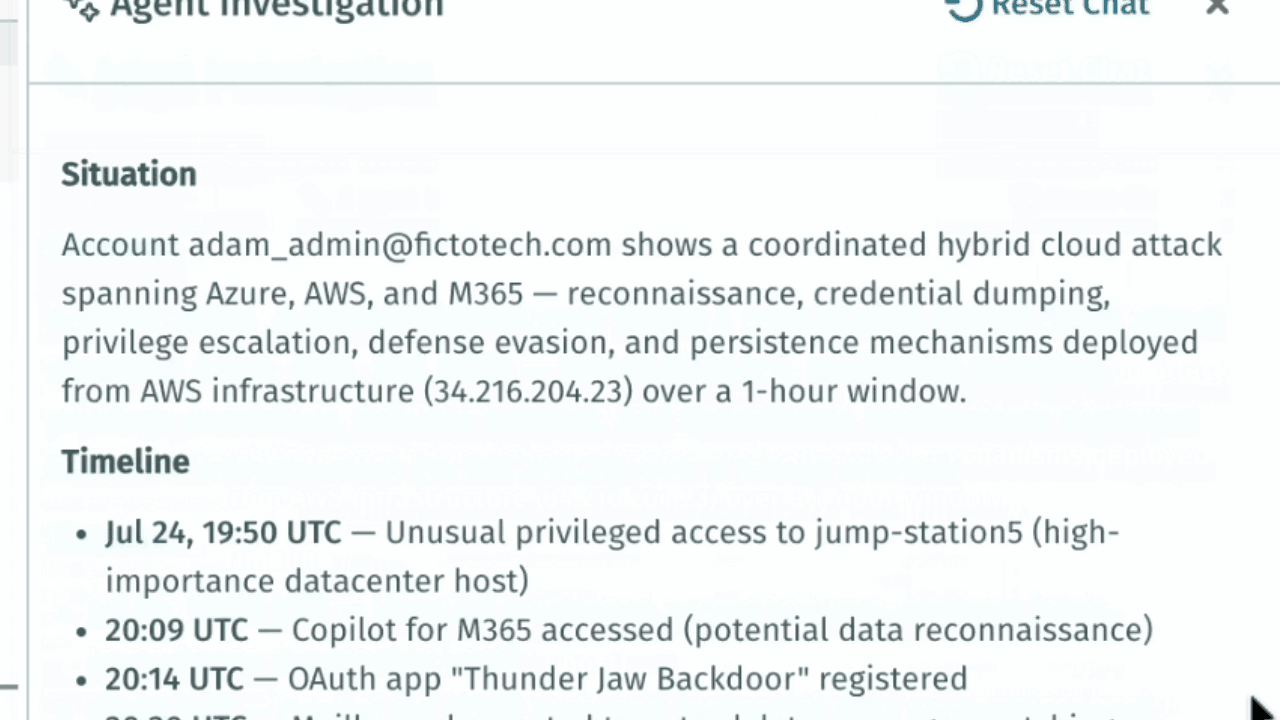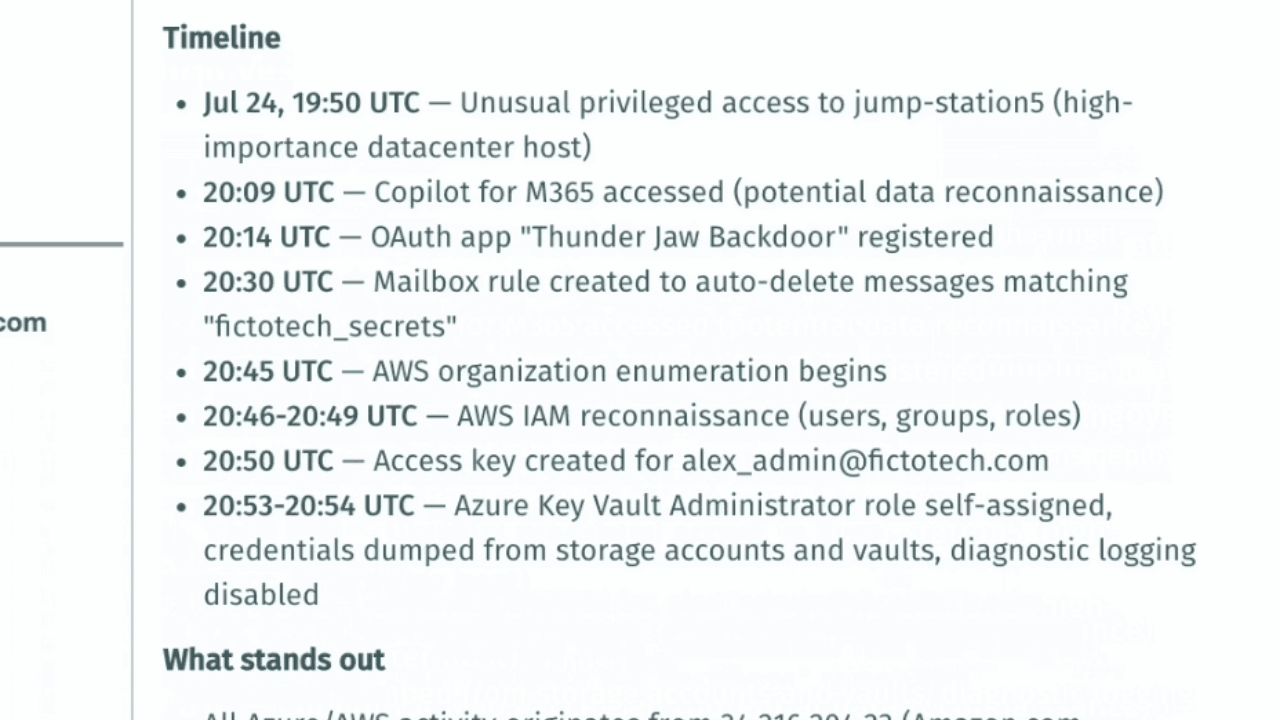
Vectra AIは、Attack Signal Intelligence を活用して、ドメインを横断した攻撃者の行動を検知、選別、関連付け、優先順位付けを行います。エージェントベースの調査では、優先順位付けされた脅威を分析し、攻撃の経過を再構築して、発生した事象を要約し、次の対応策を推奨します。AIを活用したハンティング機能により、アナリストは自然言語による質問を通じて、ネットワーク、ID、クラウドのアクティビティを横断して詳細な調査を行うことができます。
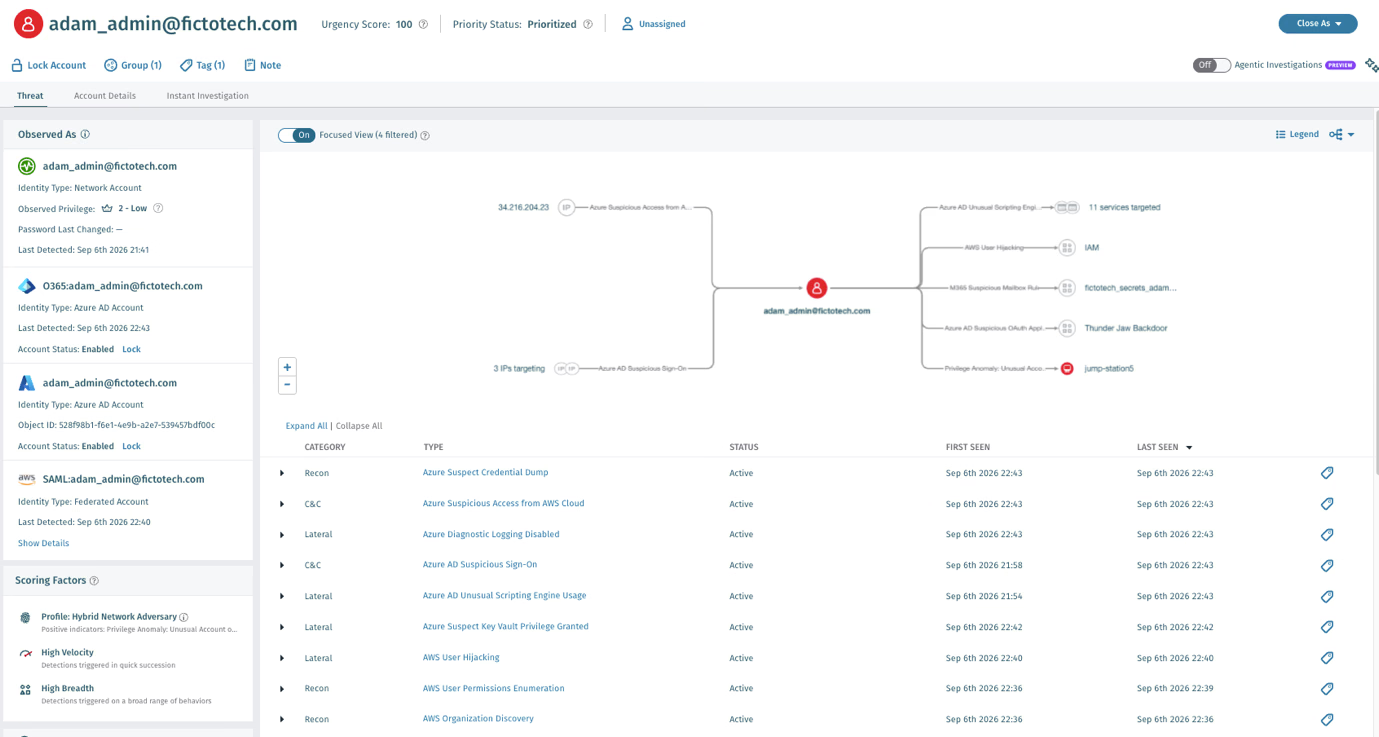
これは企業全体にとって重要な問題であり、特に24時間365日稼働する重要な環境においては、自動化された処理が不可欠な業務に支障をきたす可能性があるため、なおさらです。スピードを追求するにしても、説明可能性、根拠、そして適切な人的監督が依然として必要です。
現在、御社のSOCでは、ID、クラウド、ネットワークにまたがるイベントが実際には1つの攻撃であることを認識するのに、どれくらいの時間がかかっているか、確認してみてください。
10月の締め切りを機に、自社の回復力を徹底的に検証しましょう
また、ECBは銀行に対し、zero-day への不正アクセス、ランサムウェア、クラウドやサプライチェーンの混乱などを含む、高速かつ大規模な攻撃を想定した演習を行うよう奨励しています。これを、防御体制全体の機能を確認するための実践的なテストとして活用してください。
想定される侵害を前提として、次のように問いかけます:
- 最も大きなリスクをもたらす攻撃経路を特定することは可能でしょうか?
- 有効な認証情報や人間以外のIDが使用されている場合、その侵害を検知することはできるでしょうか?
- エンドポイントの監視範囲外にある管理対象外のデバイスやアクティビティを確認することはできますか?
- ID、ネットワーク、クラウドにわたる攻撃者の動きを追跡することは可能でしょうか?
- アナリストは、検知から理解へと十分に迅速に移行できるだろうか?
- AIの速度で動作するシナリオにおいても、当社の制御システムが機能することを実証できるでしょうか?
Vectra AIは、企業がセキュリティリスクを低減し、人間および非人間のIDを保護し、管理対象外のデバイスまで可視性を拡大し、AIのスピードで検知と調査を運用化することを支援します。これらの機能を組み合わせることで、ECBが金融機関に対してテストと改善を求めている「侵害後の防御層」が強化されます。
10月31日は、目安となる期限です。脅威は今後も動き続けるでしょう。
AIは、脆弱性の発見や攻撃の実行を今後も加速させ続けるでしょう。セキュリティ責任者は、万が一攻撃が侵入したとしても、組織が攻撃者を特定し、攻撃の進行状況を把握し、重要なビジネス資産に到達する前に適切な対応をとれるという確信を持つ必要があります。
ECBの行動計画を策定中の機関にとっては、今こそ、AIを活用した高速攻撃が既存の防御策を凌駕しうる箇所を評価するとともに、攻撃の兆候をより明確に把握し、可視性を高め、調査を迅速化することでそのギャップを埋められる箇所を特定すべき時です。
Vectra AIがECBの行動計画とどのように連動しているか、また当社がお客様の防御体制の強化にどのように貢献できるかをご確認ください:「ECB行動計画の概要」をご覧ください。
Vectra AI Proが、AIのスピードで防御を実現する方法について、ぜひブログ記事をご覧ください。
AIを活用したサイバー脅威への対策計画策定において、当社がどのようにお役に立てるか、ぜひご覧ください。お問い合わせください。