


Vectra AI Pro Platformを発表:信頼できる攻撃シグナルにより、セキュリティチームの迅速な対応、死角の解消、攻撃経路の遮断を支援します。
金曜日の午後4時40分。あるアナリストが1件のアラートを確認します。サービスアカウントが、これまで一度もアクセスしたことのないホストから認証されていました。
30分後、彼女のブラウザには6つのタブが開いています。IDプロバイダー、クラウドコンソール、EDR、SIEM。そして、2023年以降、誰も更新していない命名規則を記した社内Wikiです。彼女はまだ調査を始められていません。何を調べるべきか、その問いを組み立てている段階です。
ようやく答えにたどり着いたころには、そのアカウントが活動を開始してから2時間が経過しています。
これは、ツールの問題ではありません。彼女は優れたツールを利用しています。ただし、攻撃者が通過した複数のシステムを横断し、何がどのような順序で起きたのかを、信頼できる一つの全体像として示してくれるツールはありません。
それを手作業でつなぎ合わせることは、以前から困難でした。AIの登場により、そこにかけられる時間はさらに短くなっています。
AIは、企業と攻撃者を同時に変えた
今や、私たちの環境は、ログイン手続きを行わないものによって支えられています。AIアシスタント、AIエージェント、非人間的なアイデンティティなどです。これらの自律的なワークフローは、機械並みの速度で、独自のスケジュールに従って、クラウド、SaaS、オンプレミスシステムへの認証を行っています。
攻撃者側も同様の強化を果たした。Claude Mythosは、運用開始からわずか1か月で1万件以上の高リスクおよび重大な脆弱性を発見した。その数週間後、Hugging Faceでのインシデントでは、たった1週末の間にエンドツーエンドのエージェント型攻撃が実行されたことが明らかになった。
ライフサイクルそのものは変わっていません。攻撃者は依然としてアクセス権を取得し、IDを悪用し、横方向への移動を行い、クラウドリソースに到達し、価値のあるものを狙います。変わったのはそのスピードです。攻撃がマシンの速度で展開される中、セキュリティチームには、そのスピードに追随できる継続的な可観測性が必要であり、それによって、行動が展開される様子をリアルタイムで把握し、攻撃者がさらに動き出す前に対処できるようになります。
それが、私たちがVectra AI Proプラットフォームを設計する際に中心に据えた課題です。
SOCの自動化に着手する前に、AIが何を読み取っているかを確認する
今年目にするAIセキュリティのデモはどれも、その「エージェント」に焦点を当てたものになるでしょう。推論の速さ、自動化の範囲、そしてどれだけの時間を削減できるかといった点です。
しかし、そのエージェントが「何を読み取っているか」まで見せてくれるものは、それほど多くありません。
実は、その部分こそが、システムが機能するかどうかを左右するのです。エージェントの性能は、その背後にある「シグナル」と「コンテキスト」の質に依存します。ノイズの多い情報や不完全な情報を自動化しても、単にノイズをより速く生成する結果にしかならないからです。
「シグナル」こそが、Vectra AI Pro Platformの中核をなす要素です。このプラットフォームは、ID、デバイス、クラウドワークロード、AIエージェント、そしてネットワーク全体にわたるアクティビティを継続的に監視し、環境内で実際に何が起きているのか、何がリスクなのかを把握します。
そして、そのシグナルを3つの方法で活用します。
1. 統合された脅威検知と調査により、AIのスピードで対応
金曜日の午後の調査シナリオを思い出してみてください。
もし、アナリストがまず一連の状況を組み立てる(ストーリーを構築する)ところから始めなくて済むとしたら、どうでしょうか?
私たちのアプローチは「アイデンティティ(ID)」から始まります。同一の攻撃者は、関与するシステムごとに異なるオブジェクトとして現れます。ネットワーク上ではIPアドレスやMACアドレスとして、IDプロバイダー上ではユーザープリンシパル名として、そしてクラウド上ではロールセッションやアクセスキーとして認識されます。
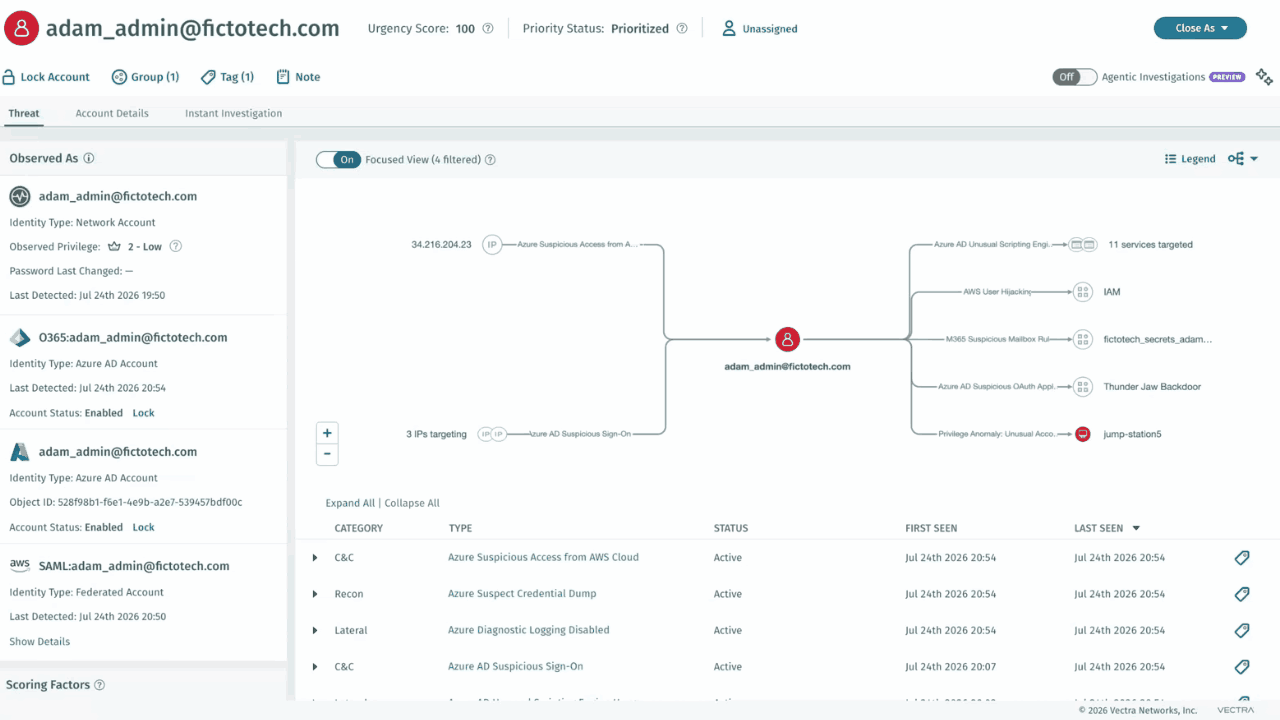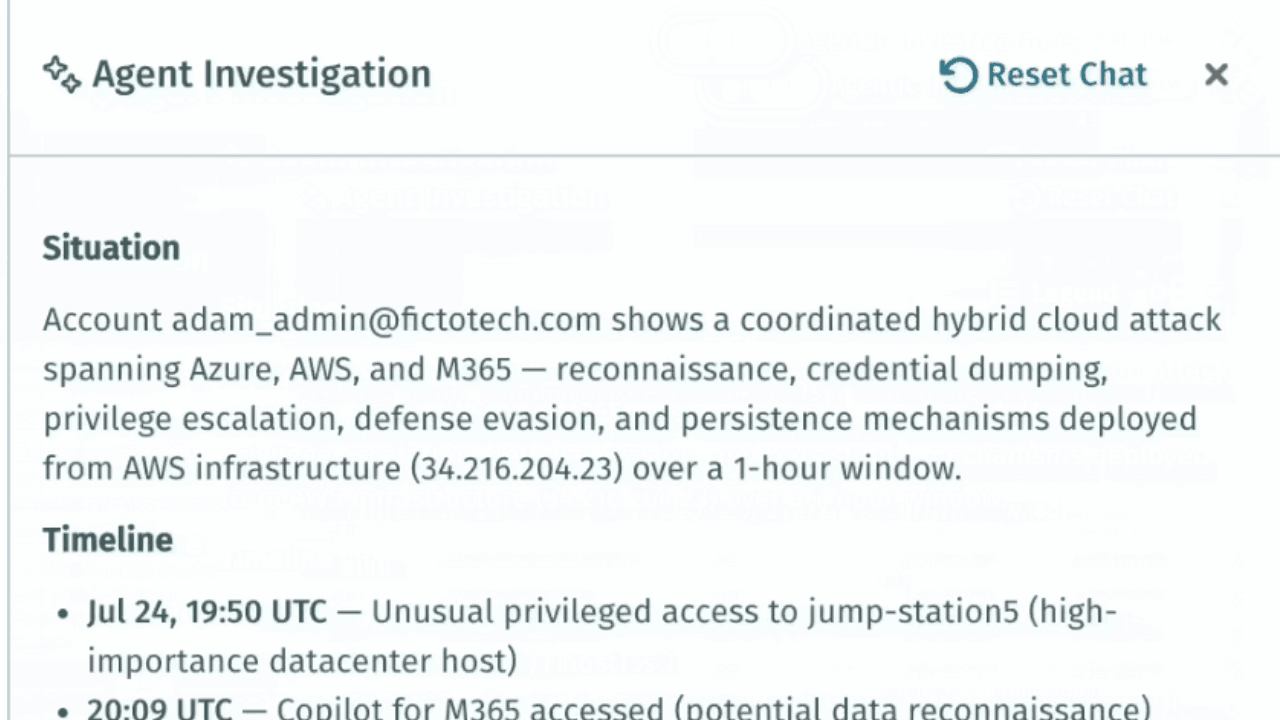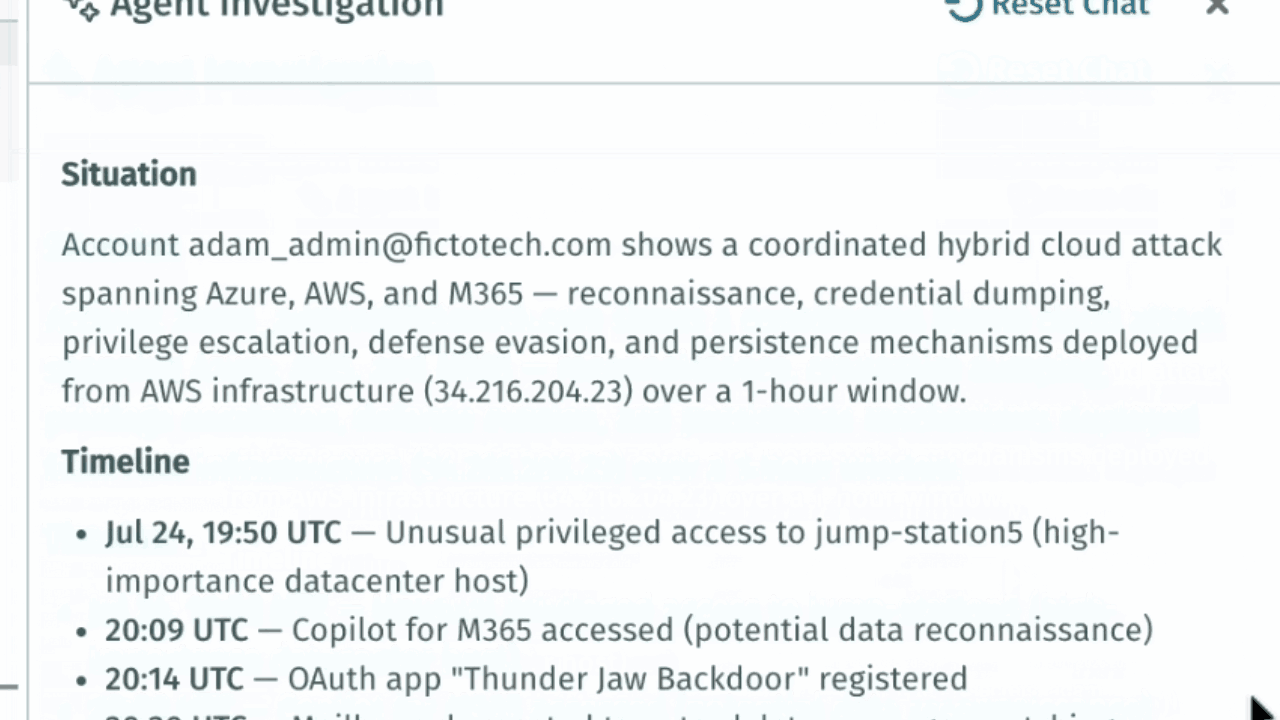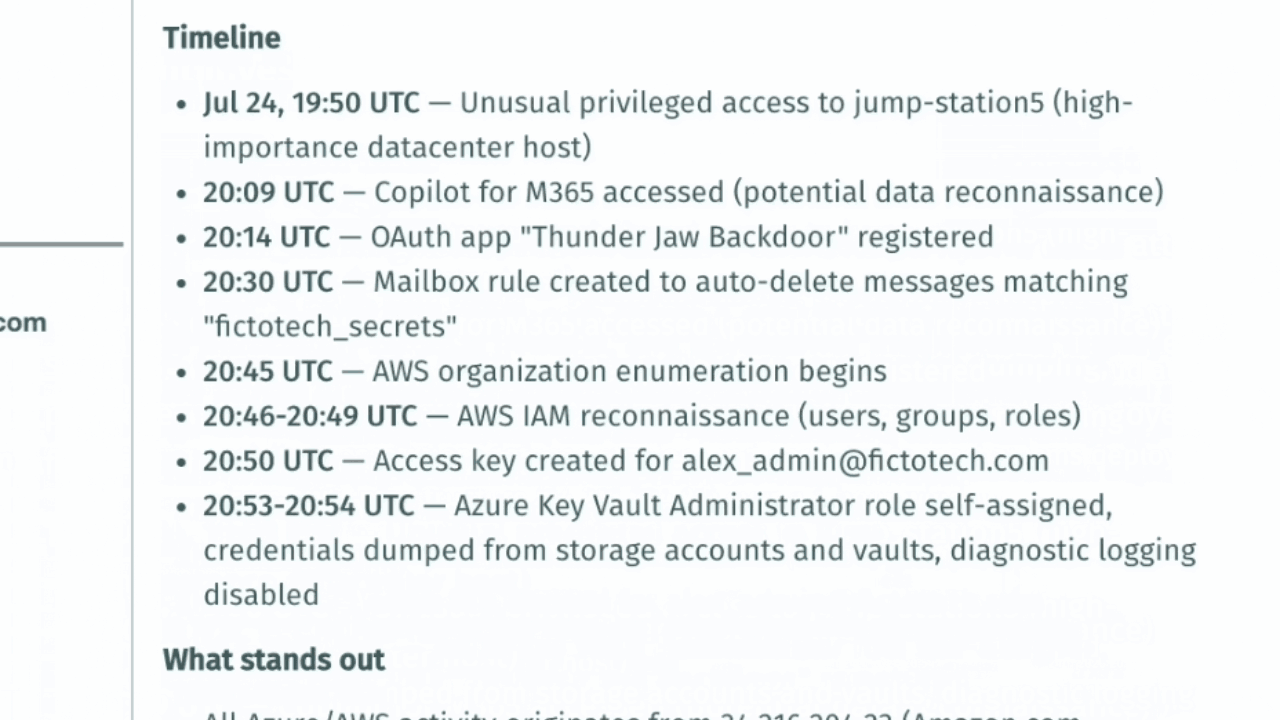
Vectra AI Proは、これらをまず一つのエンティティ(実体)として統合します。ホスト、アカウント、ネットワーク、ID、クラウドといった要素を統合し、その活動の背後に実際に誰がいるのかを単一のビューで示します。脅威の優先順位付けを行う前に、まず「誰によるものか(アトリビューション)」を特定します。なぜなら、どの挙動が同一の攻撃者によるものかが分かって初めて、順序立てたリストに意味が生まれるからです。
「Vectra AIを真に際立たせているのは、アイデンティティに関する機能です。ネットワーク上では多くのノイズが発生しますが、Vectra AIはネットワーク上の事象にアイデンティティ情報を組み合わせて挙動の背後にいる主体を関連付け、ノイズを大幅に低減します。これにより、アナリストは重要な脅威に集中できるようになります。」
Joshua Aw氏、Security Engineer、M.Tech
これこそが、アナリストが「実際の攻撃の進行状況」に基づいて優先順位付けされた、最も重要な事象のキュー(一覧)から作業を開始できる理由です。無害な活動はすでに解決済みとなっており、ネットワーク、ID、クラウドにまたがる関連する挙動は自動的に紐付けられています。
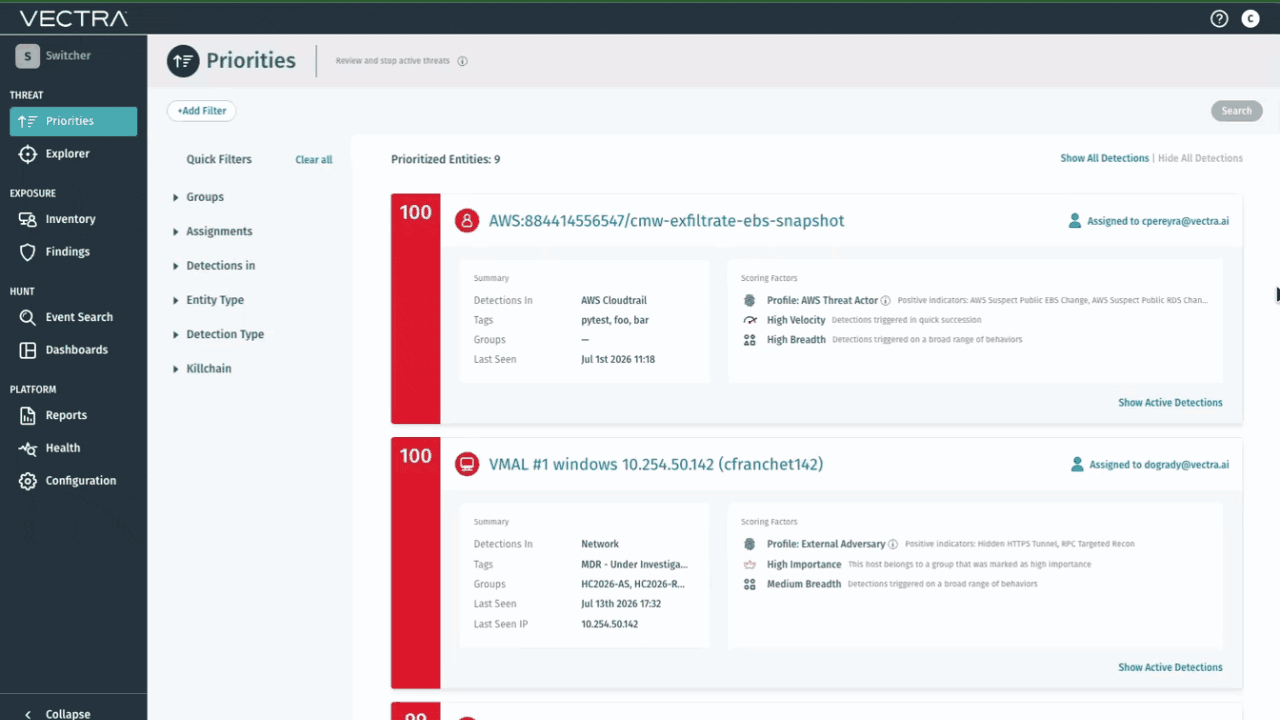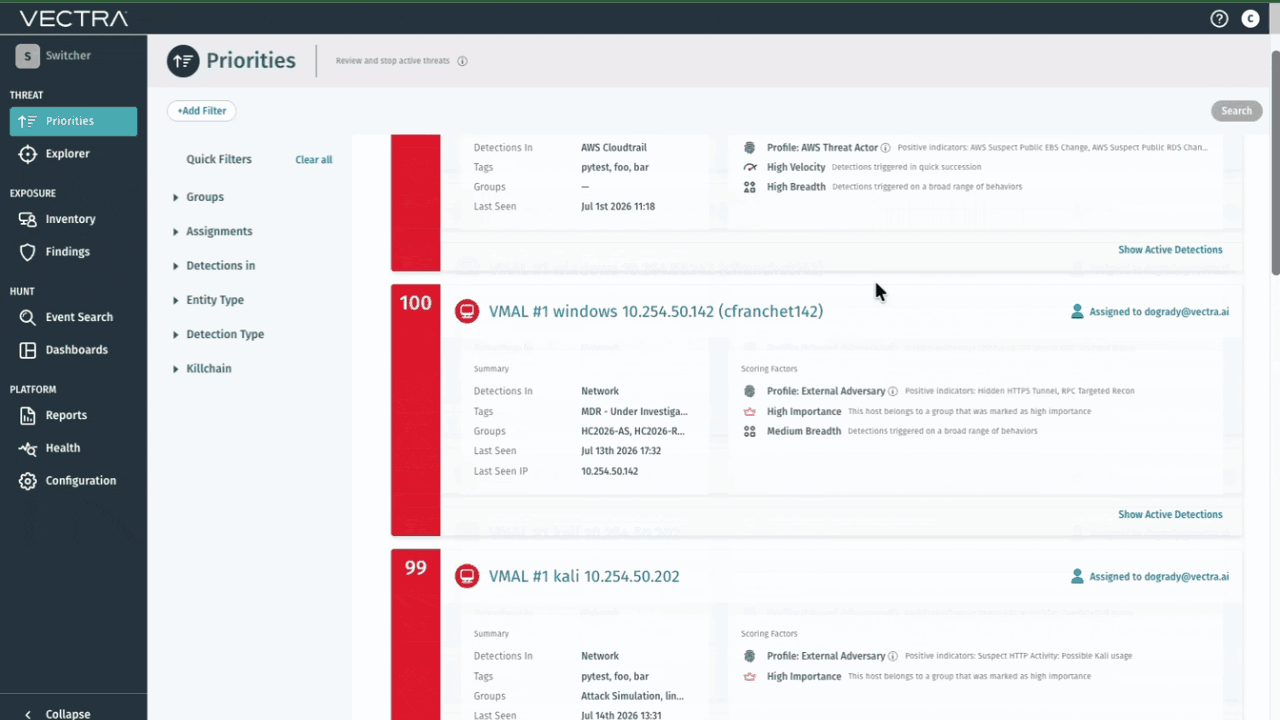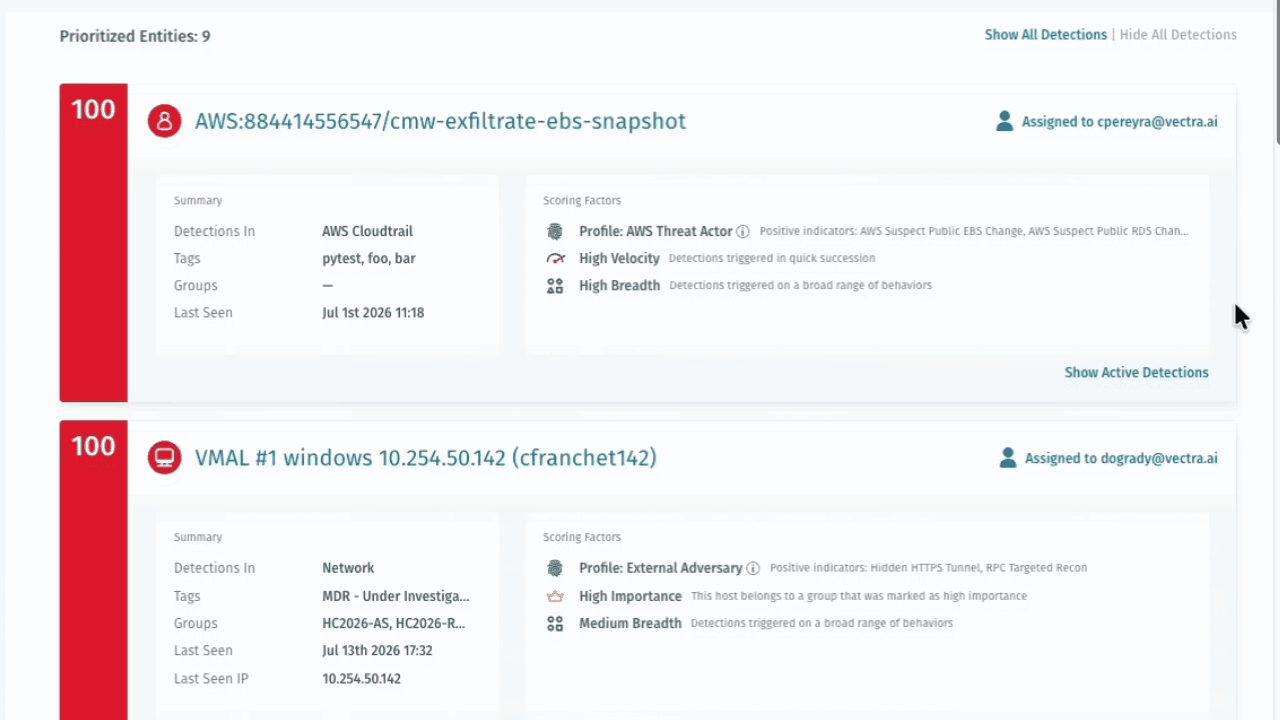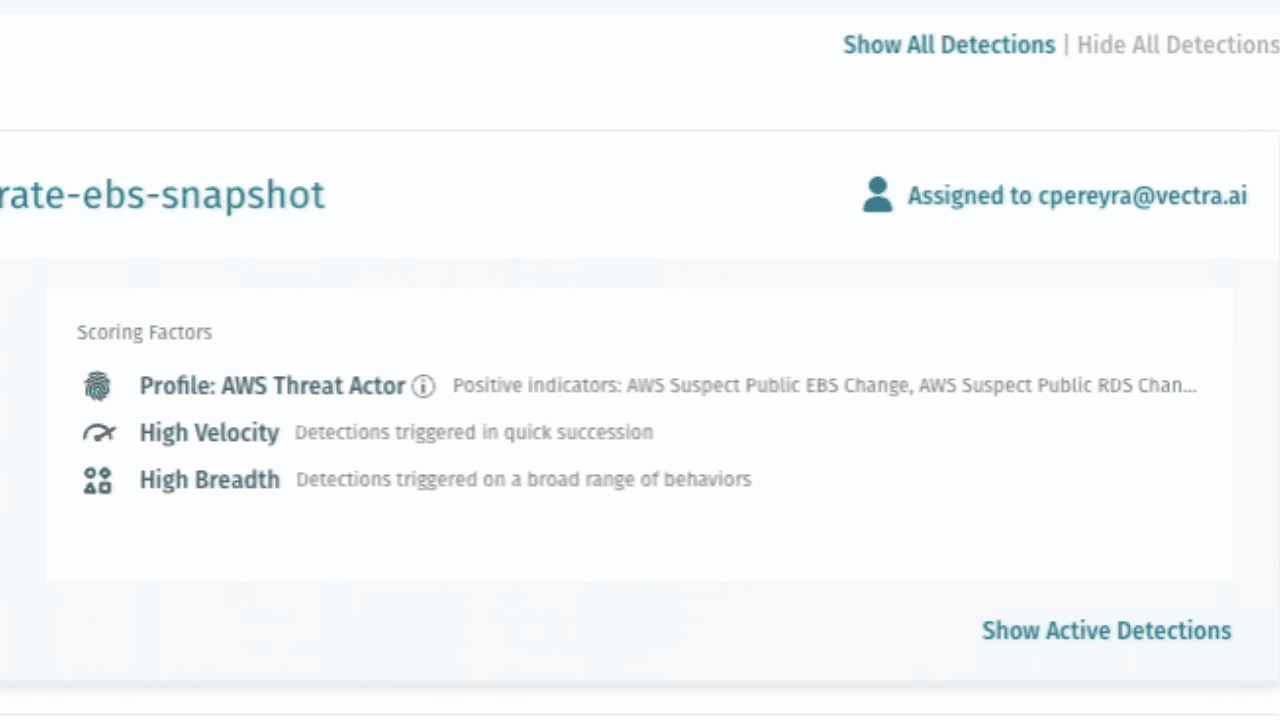
一連の事象の全体像は、すでに構築されています。
「攻撃の進行状況(Attack Progression)に基づくランク付け」には、明確な意味があります。単発の検知イベントを個別にスコアリングするのではなく、Vectra AIはエンティティ(主体)レベルで優先順位を決定します。その際、振る舞い同士の関連性、攻撃の進行速度、そして当該エンティティの重要性を総合的に評価します。アナリストはスコアの算出根拠を確認できるため、ランク付けの理由を説明可能です。
「Vectra AIは環境を学習し続けますが、人間が機械と同じように環境を学習することは不可能です。Vectra AIがすべての情報を関連付けて提示してくれるため、必要な情報が即座に把握でき、迅速な意思決定が可能になります。」
Morgan Gardner氏、セキュリティアナリストII、TTI
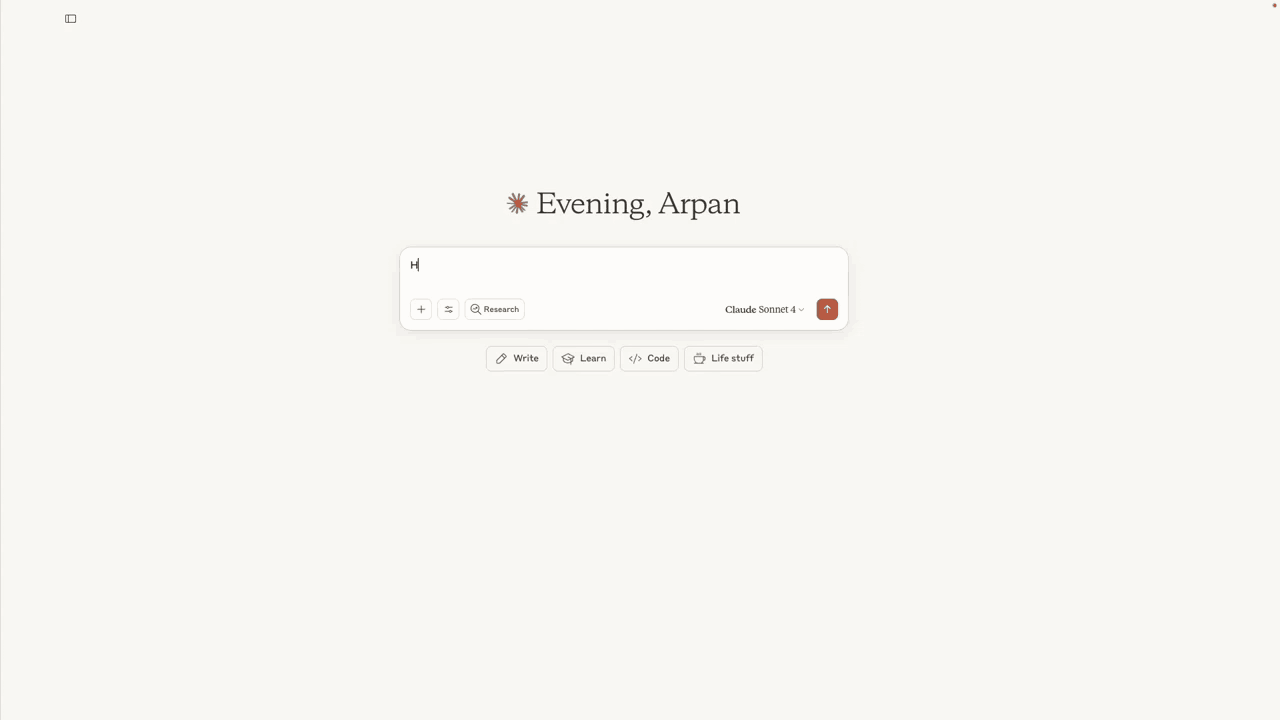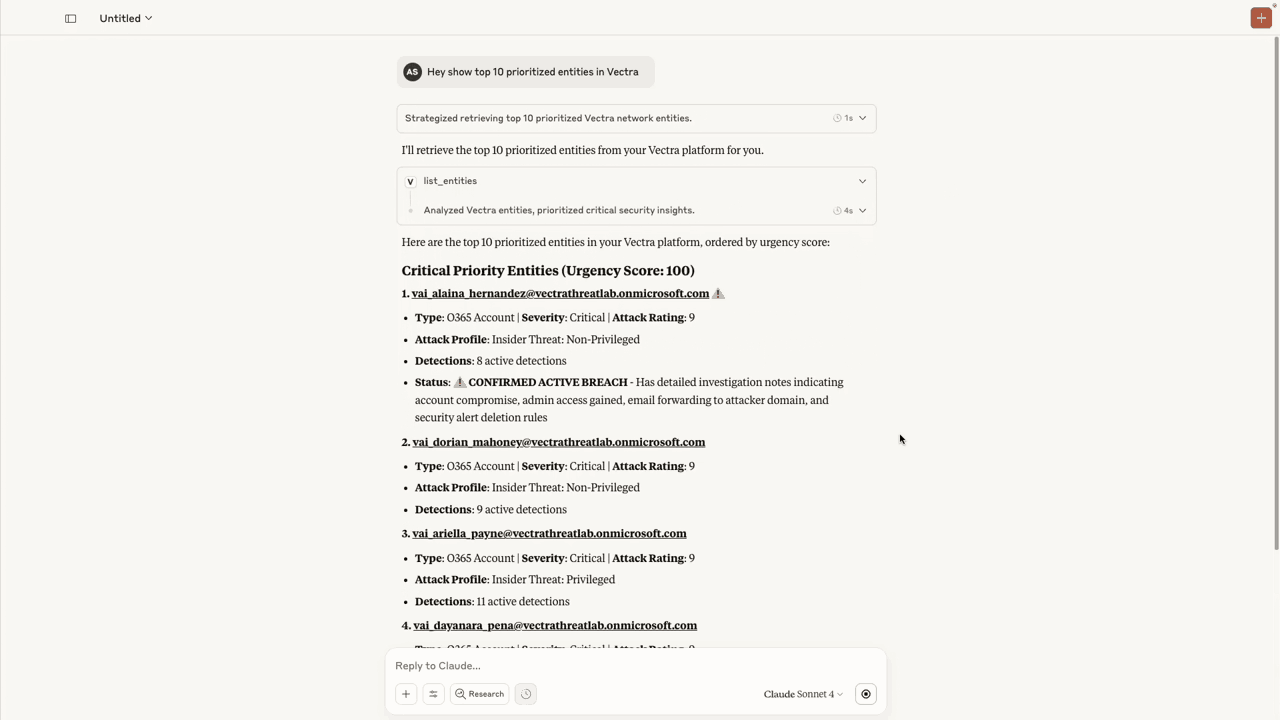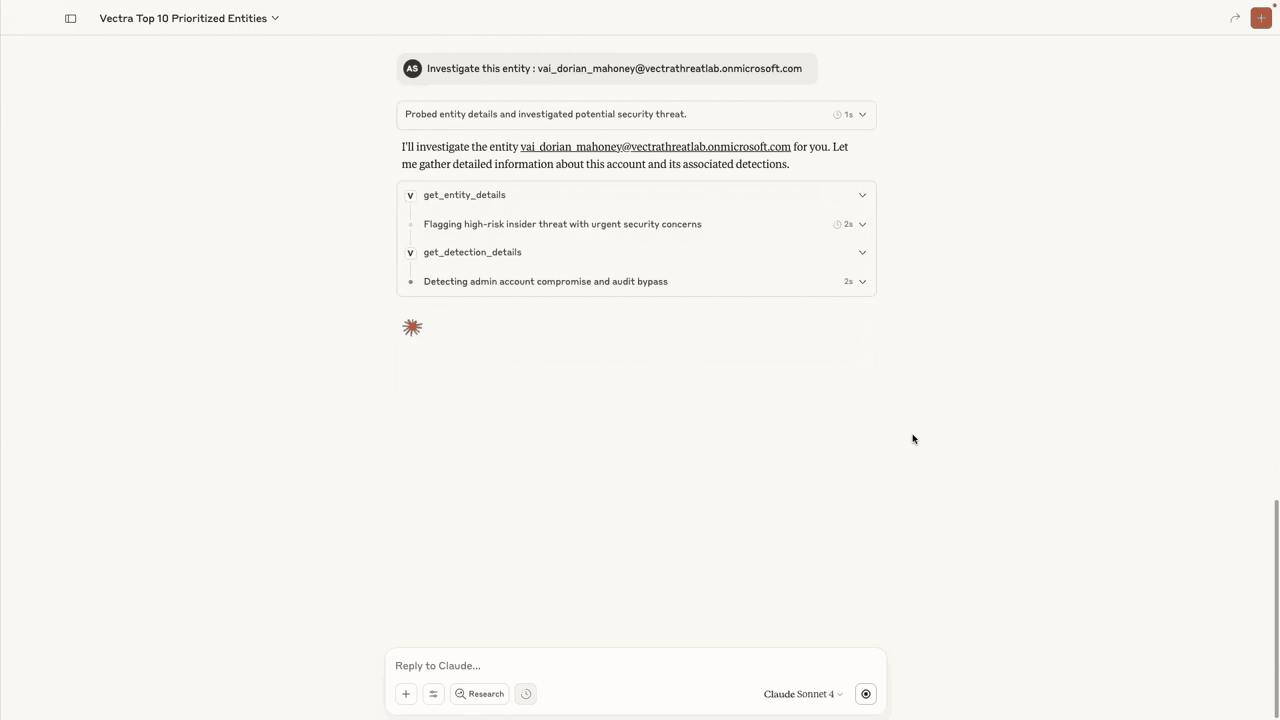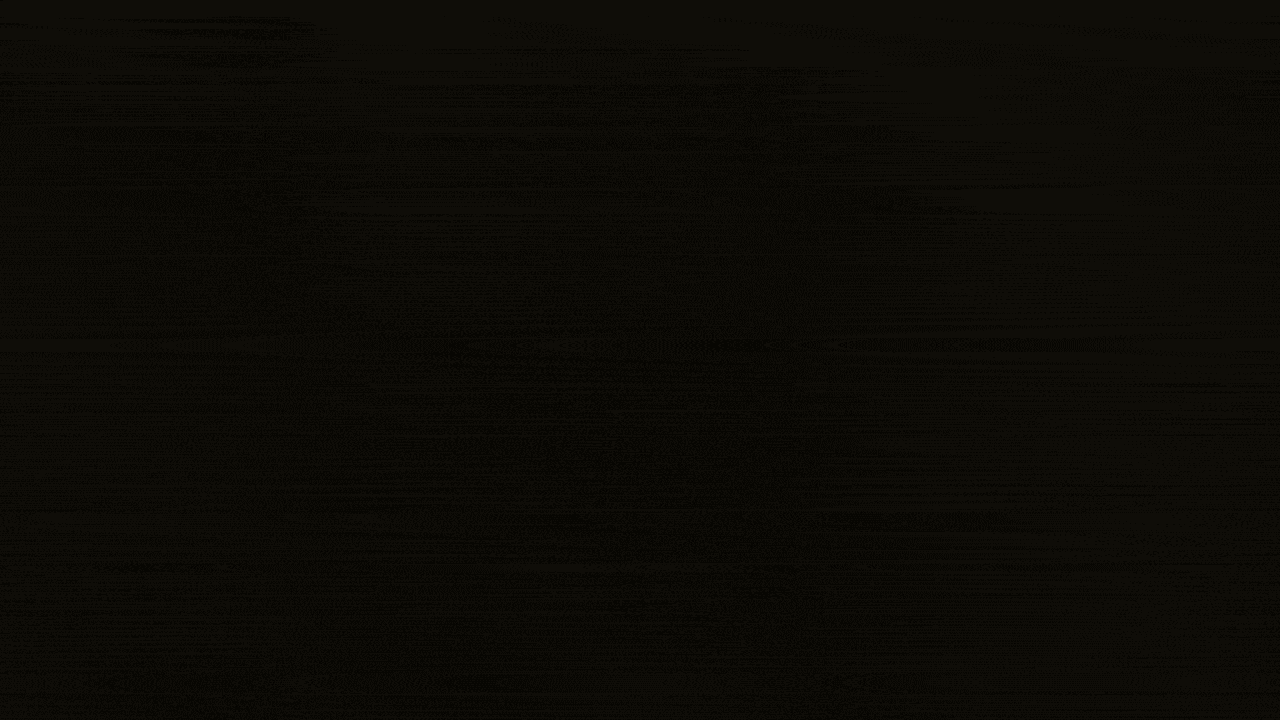
さらに、「Agentic Investigation(エージェントによる調査)」機能が、ワークフローの初期段階を加速させます。この機能は脅威の調査を行い、インシデントの概要を作成し、次の対応策を提案します。アナリストは自然言語で追加の質問を行い、内容をさらに精査することができます。
この調査エージェントを活用しているチームでは、調査にかかる時間が5分の1近くにまで短縮されています。
より深く調査する必要がある場合、彼女は複雑なクエリの専門知識がなくても、自然言語で検索を行い、隠れた脅威を特定したり、侵害の兆候を確認したり、関連する攻撃者の活動を見つけたりすることができます。
実際には、これは、Scattered Spider のようなグループに関連する侵害の兆候(IoC)を問い合わせたり、特定のデバイスが環境外へ送信したデータ量を把握したり、新たに検出されたドメインを含めたすべてのアクティブなドメインのベースラインを確認したりすることを意味します。
これは、一見した以上に重要なことです。ほとんどのチームからは、「ハンティングを行うための時間やリソース、知識がまったくなかった」という声が寄せられています。そのため、私たちは、各チームが実際に確保できる時間内で実行できる「5分間のハンティング」を公開しているのです。
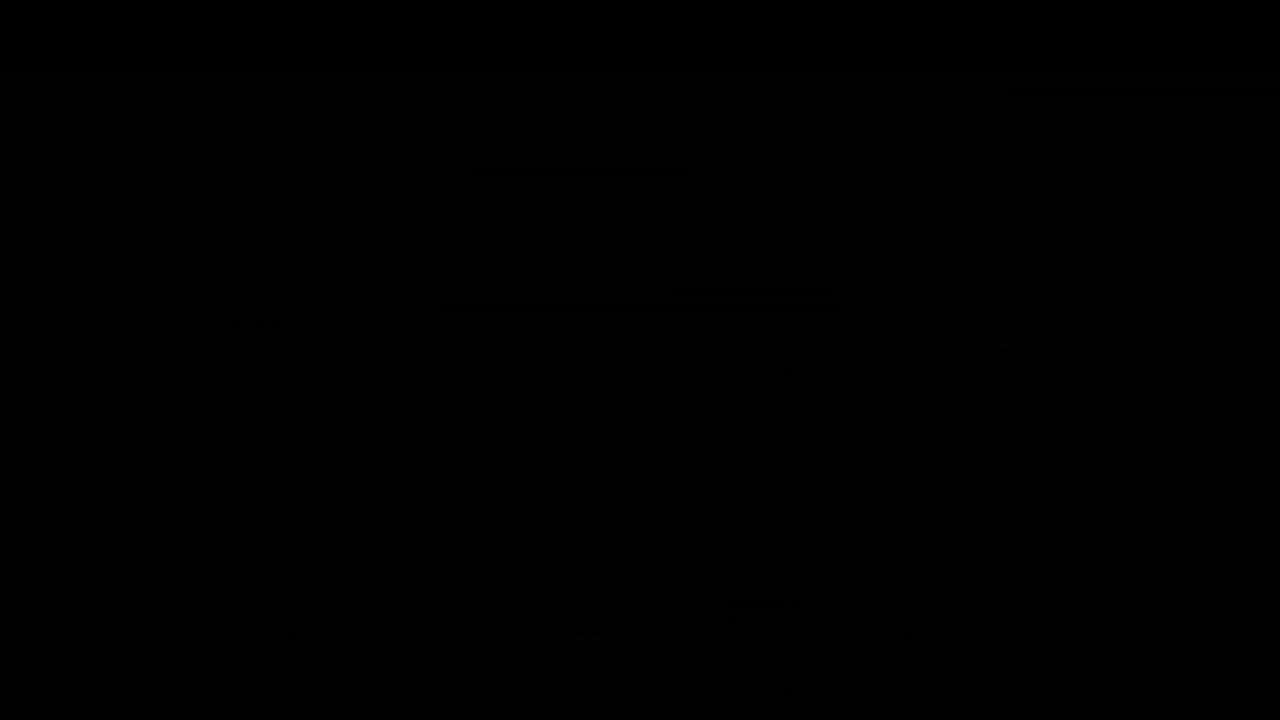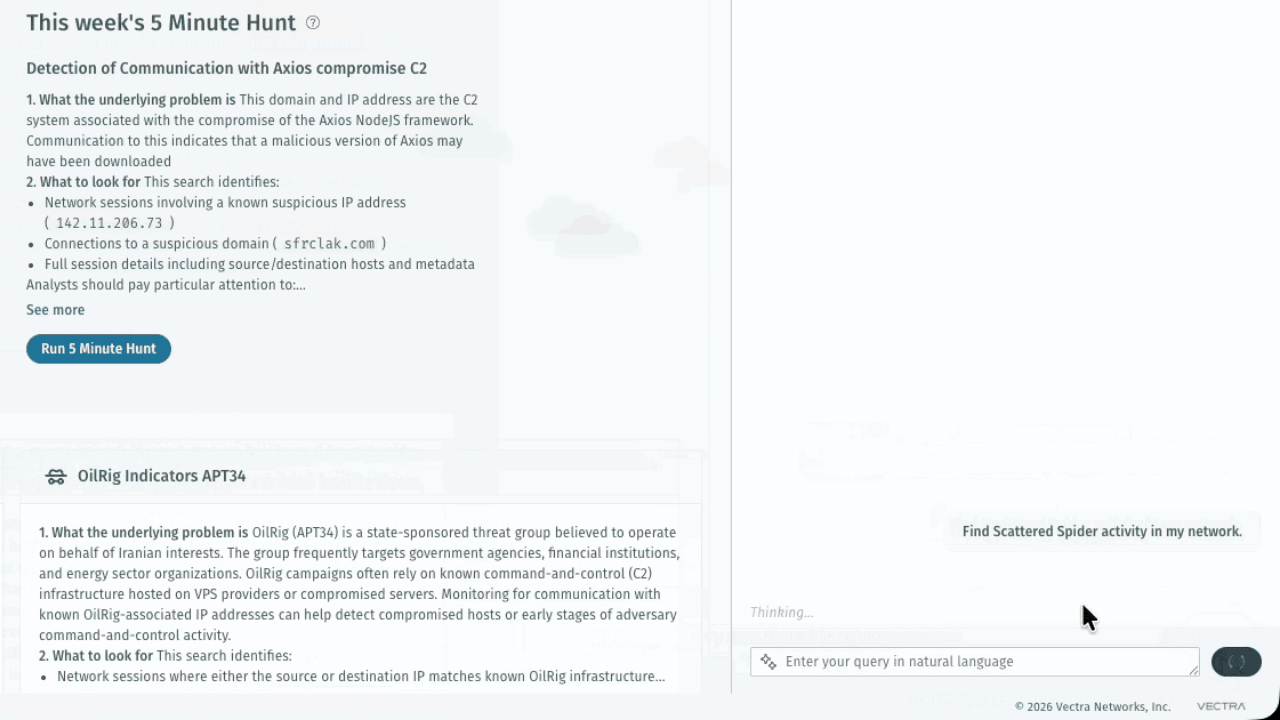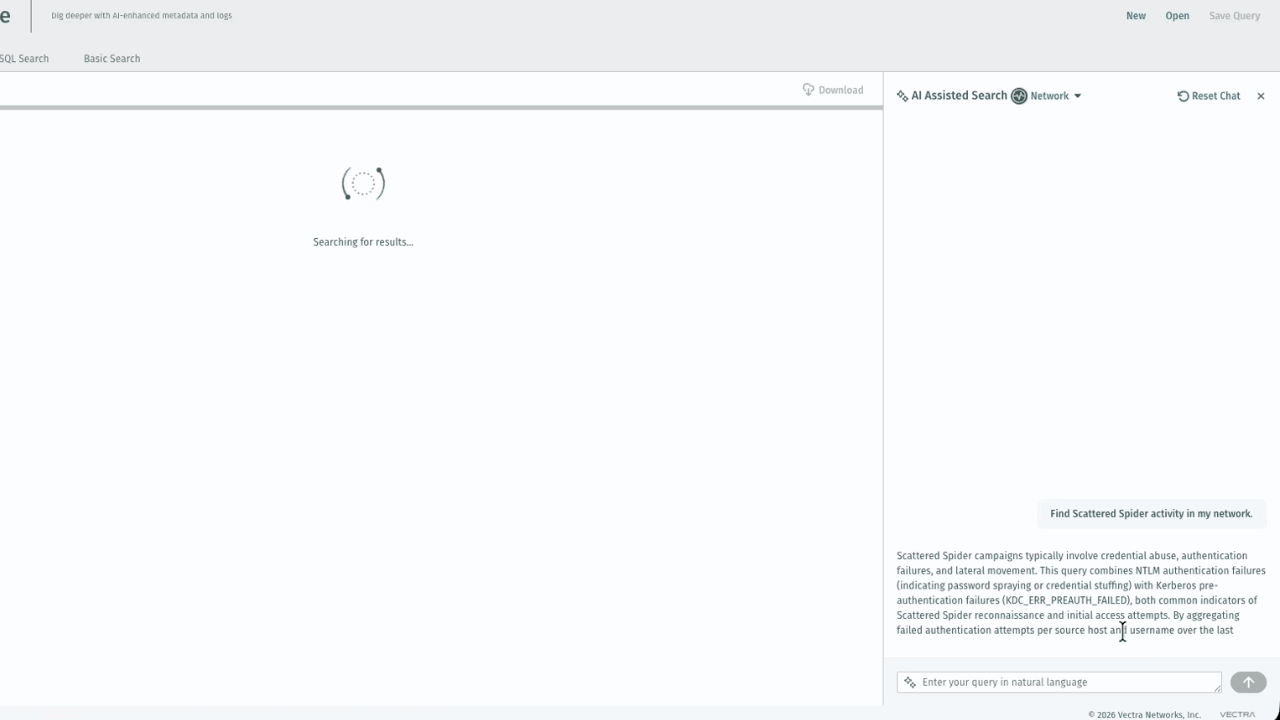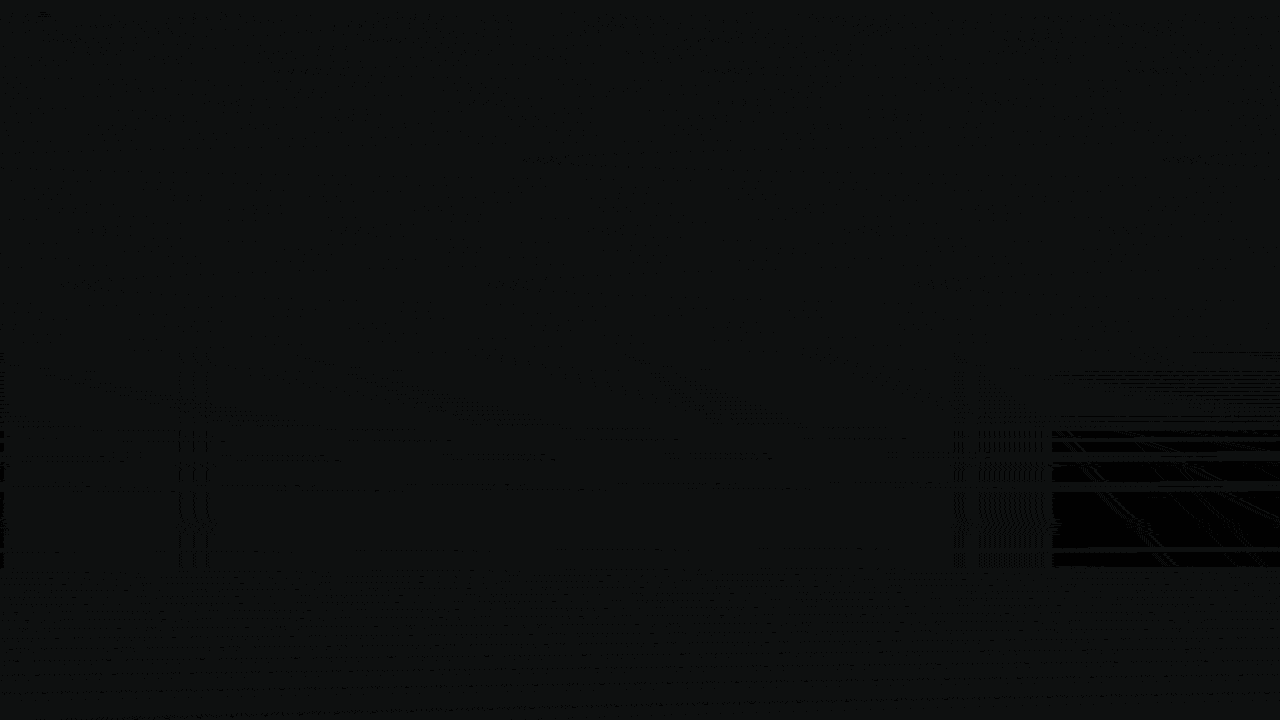
かつては何度も方向転換を必要としていた調査も、今では事件に対する統一的な理解から始まるようになった。
すべてのアナリストには、AIによる調査パートナーが割り当てられます。AIは分析を加速させます。最終的な判断は依然としてアナリストが行いますが、それは意図的なものです。
すでに独自のエージェント型SOCを構築中ですか? いいですね。その兆候を捉えてください。
独自のエージェント型SOCを構築している場合、APIを通じて当社の信頼性の高い攻撃シグナルやAIで強化されたメタデータにアクセスでき、自動化システムが検出結果、エンティティ、コンテキストにプログラム経由でアクセスできるようになります。MCP対応の統合機能ではさらに一歩進んで、AIエージェントにVectra AIの信頼性の高いコンテキストを提供し、より高度な推論とエージェント型ワークフローを実現します。
2. AIセキュリティの可観測性を活用して、AI事業全体を把握する
私の環境では何が動作しており、それはどのような動作をしているのでしょうか?
セキュリティチームは、人員、ワークロード、IDに加え、現在ではAIサービス、AIエージェント、そしてそれらがアクセスするデータについても考慮しなければなりません。これは、答えるのが実に難しい問題です。
Vectra AI Proは、AIで強化されたメタデータをAIセキュリティ可観測性へと変換し、現代の企業全体で何が起きているかを明らかにします。これにより、以下のことが把握できるようになります:
- どのAIサービスやAIエージェントが実行中か
- 従業員がどのアプリケーションを使用しているか
- AIがアクセスするデータとは
- そのデータがどこへ移動するか
- 環境全体における無許可のAI利用
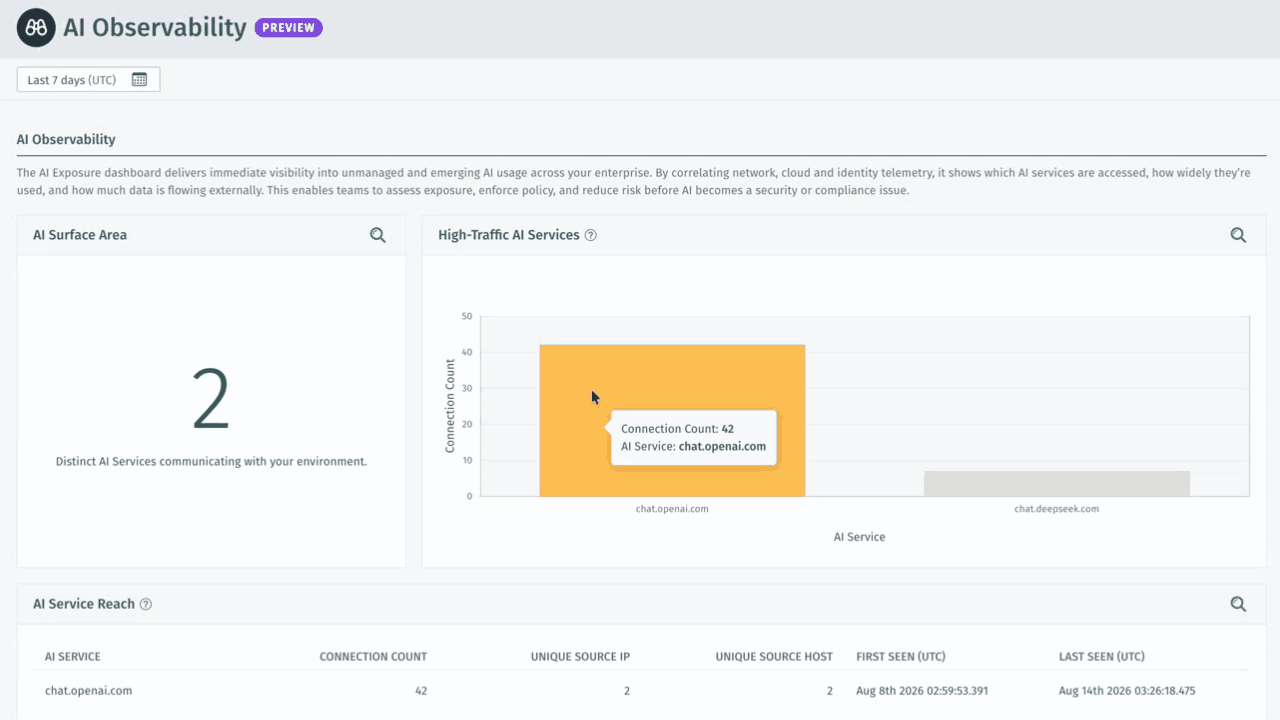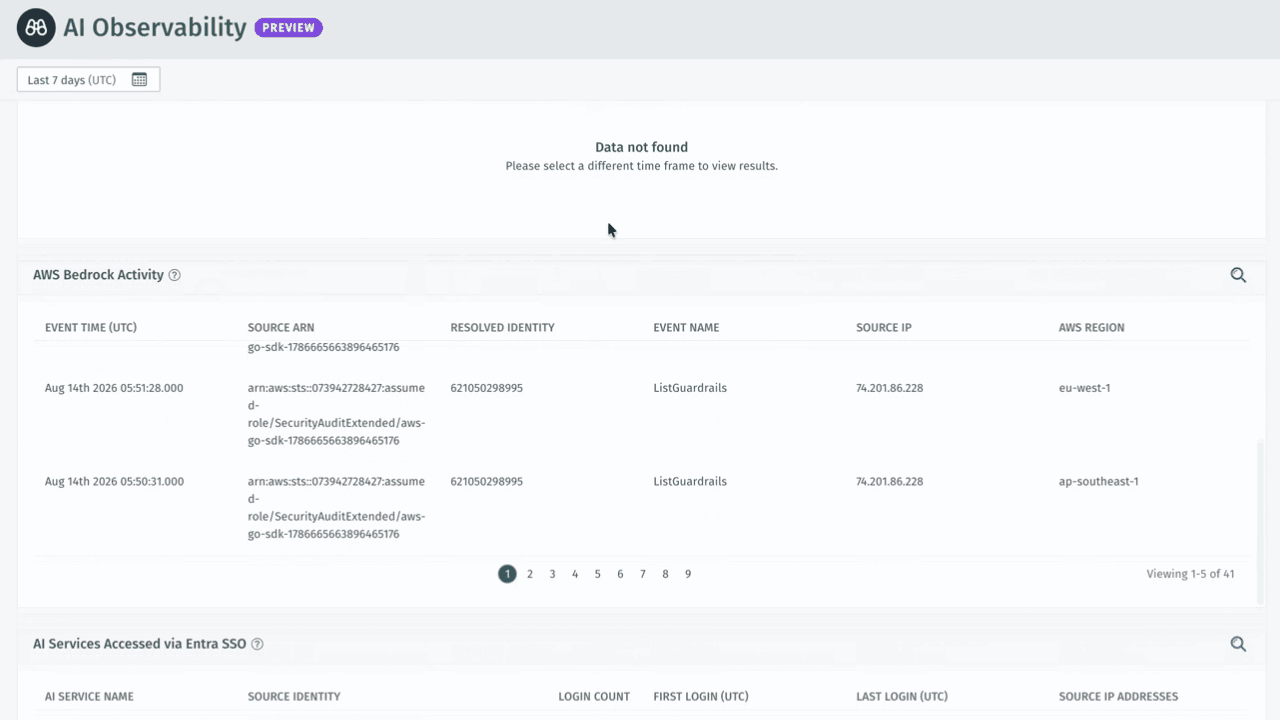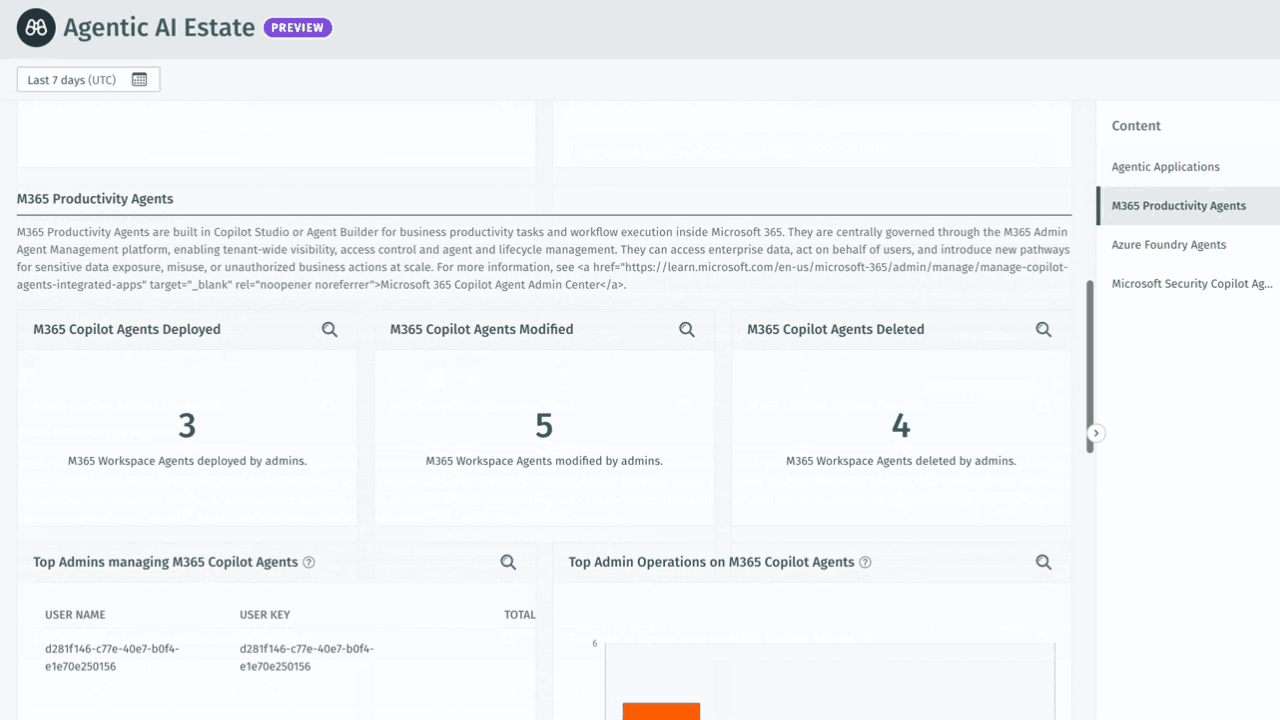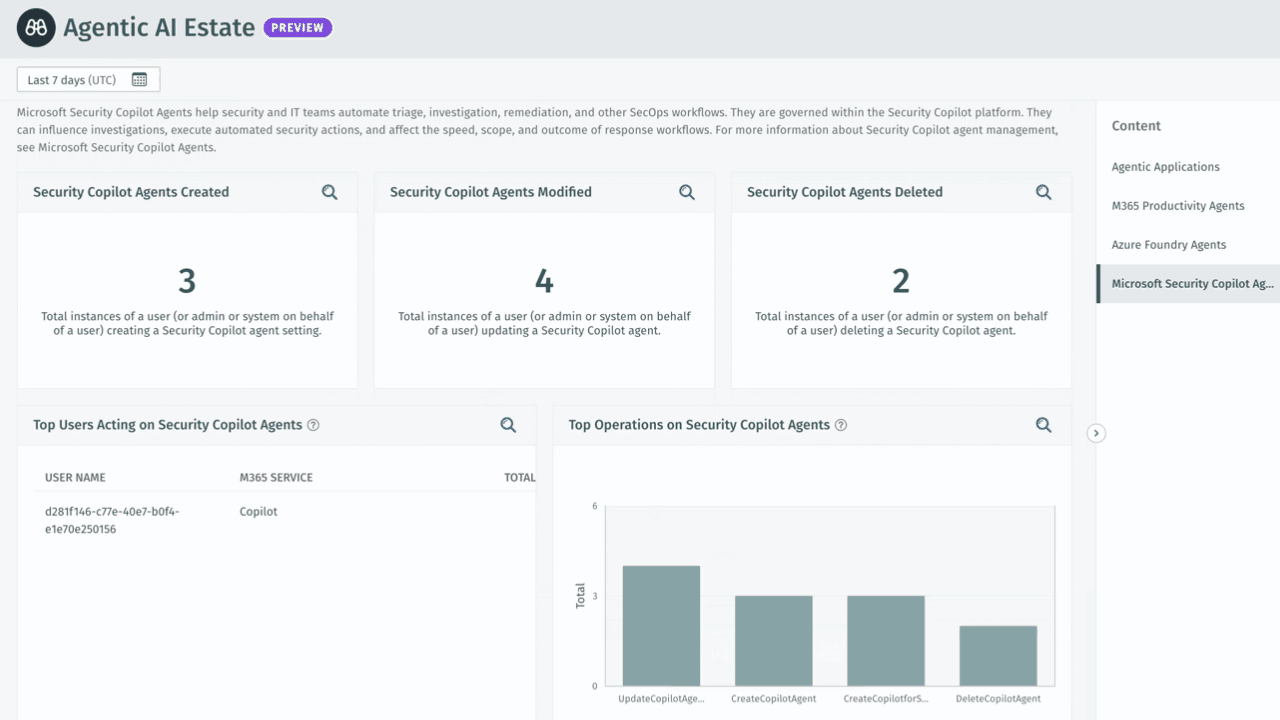
同じメタデータでも、まったく異なる疑問に答えることができます。
ポスト量子時代に向けて近代化が必要となる暗号技術は、現在どのシステムでまだ使用されているのでしょうか?
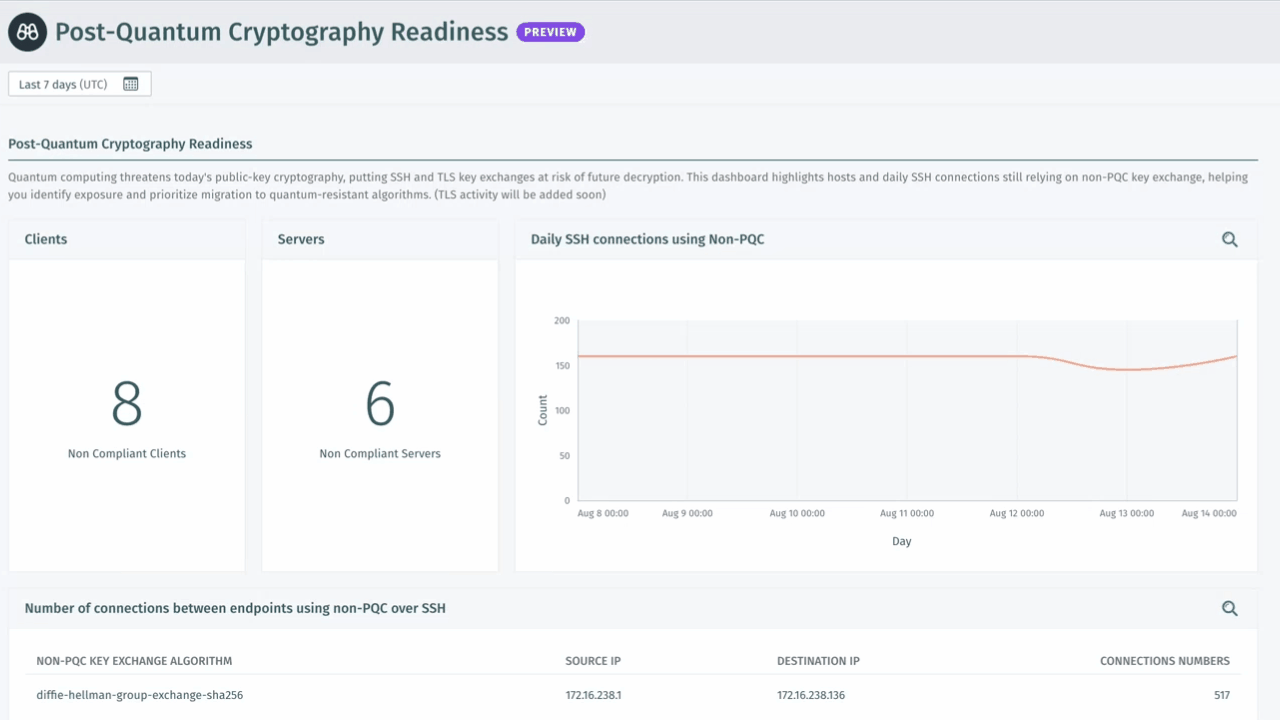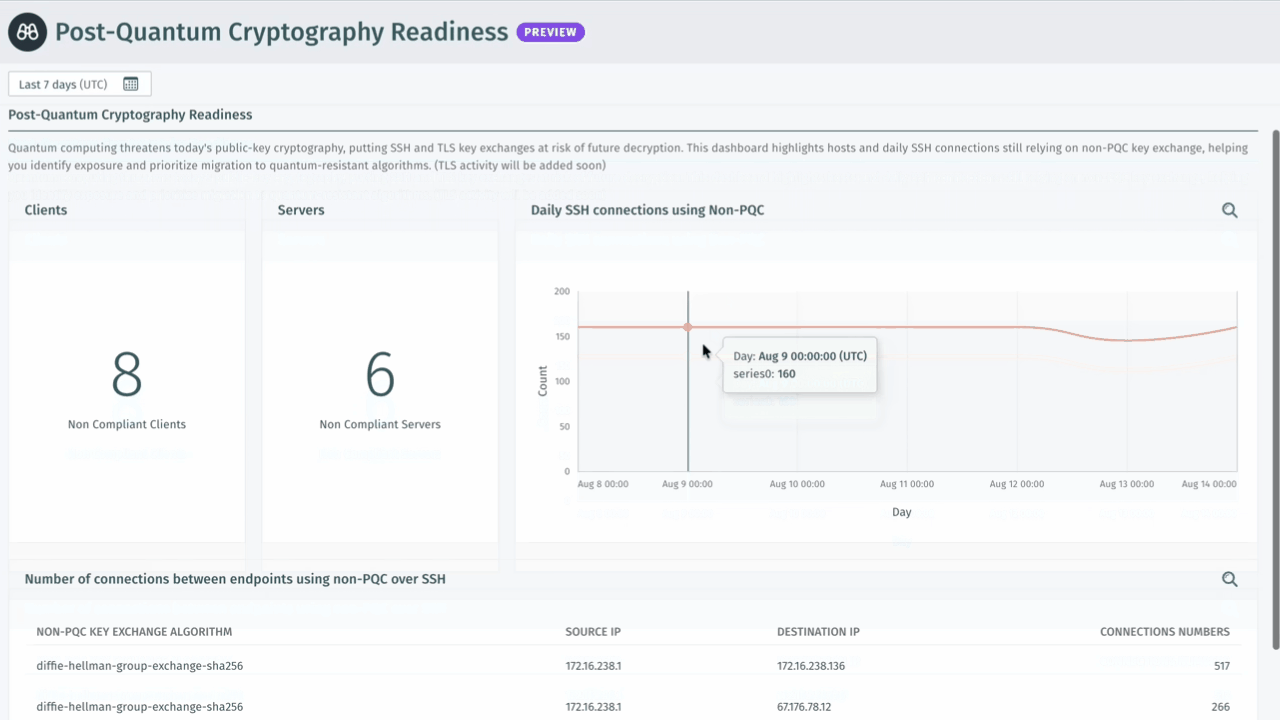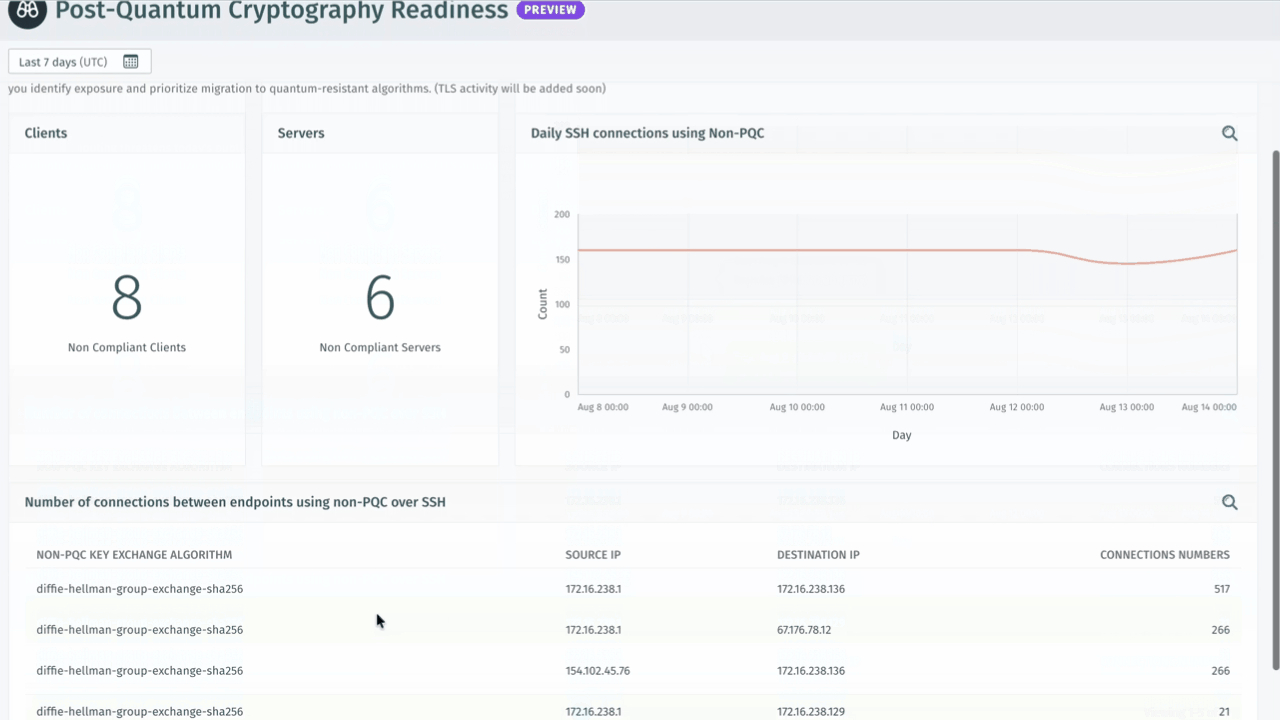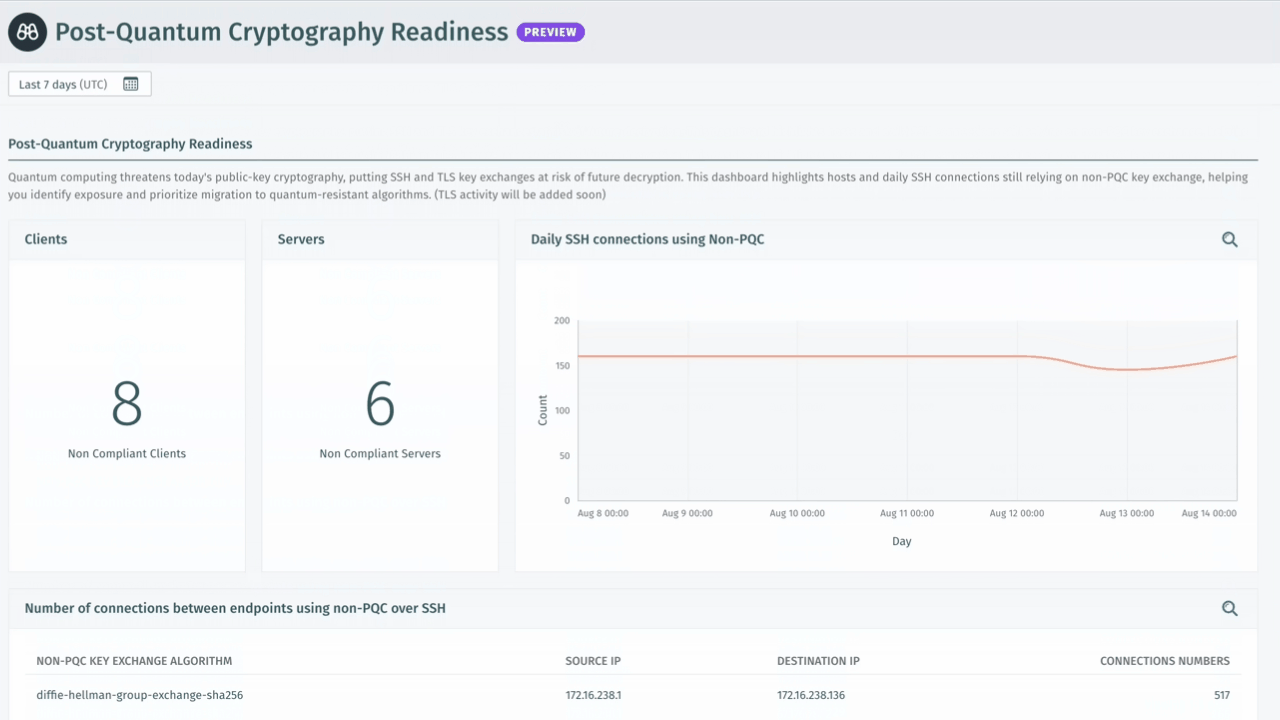
ネットワーク全体で、トラフィックは実際にどのように流れているのでしょうか?通信パターンはどこで変化したのでしょうか?
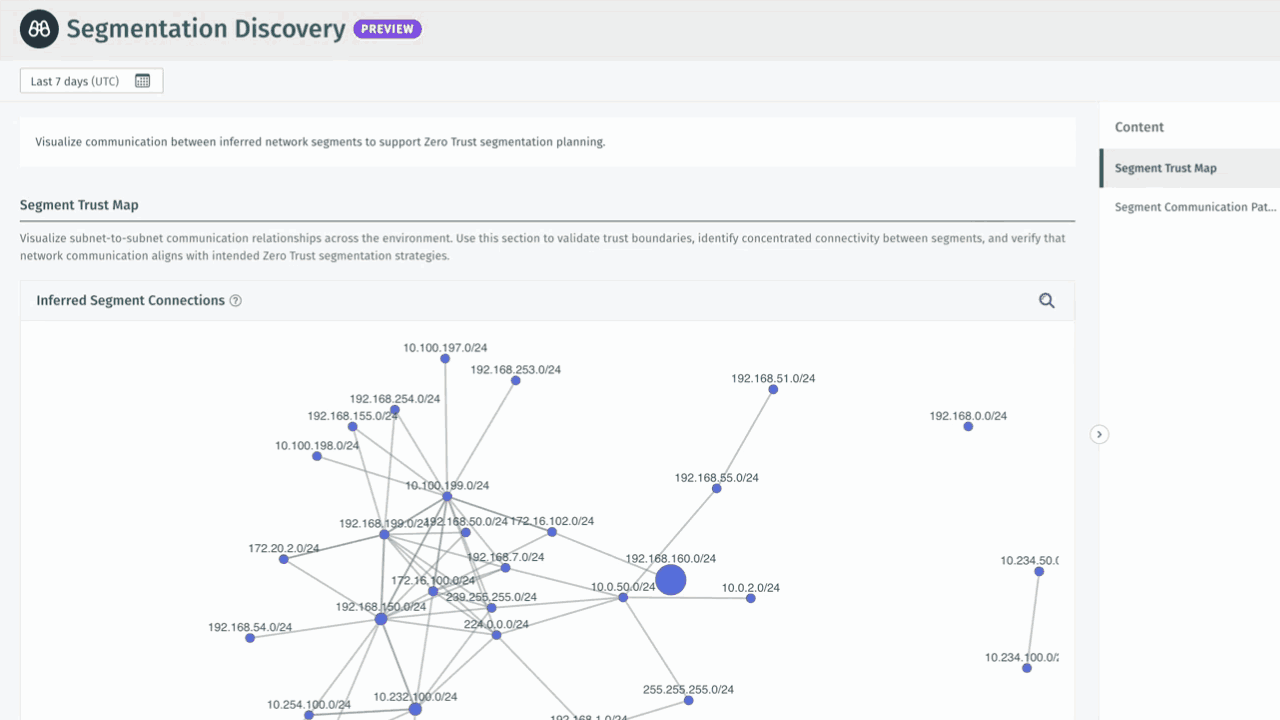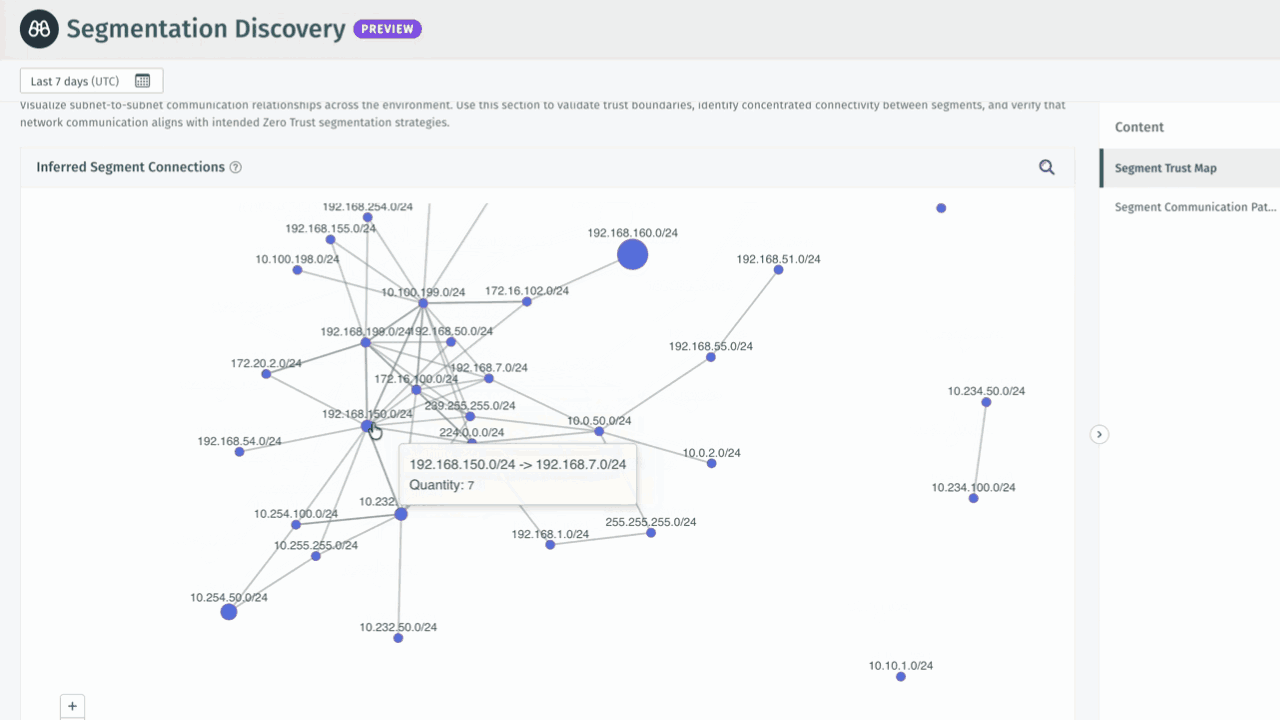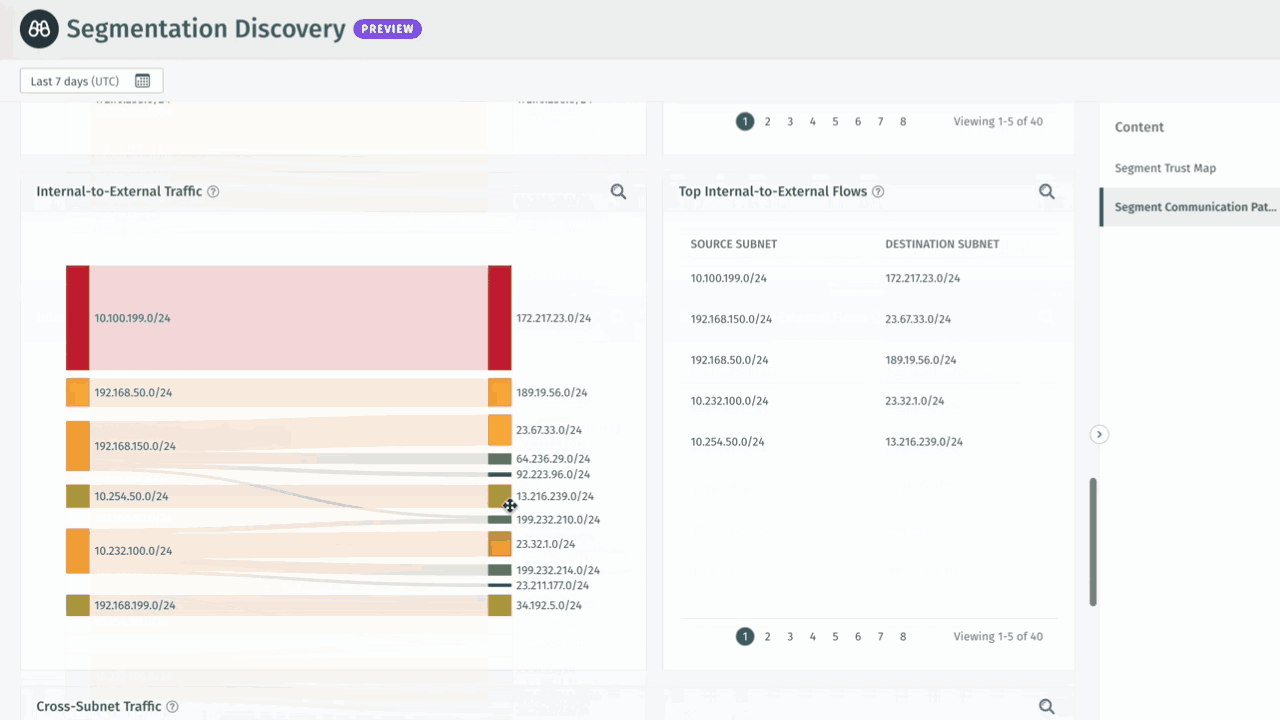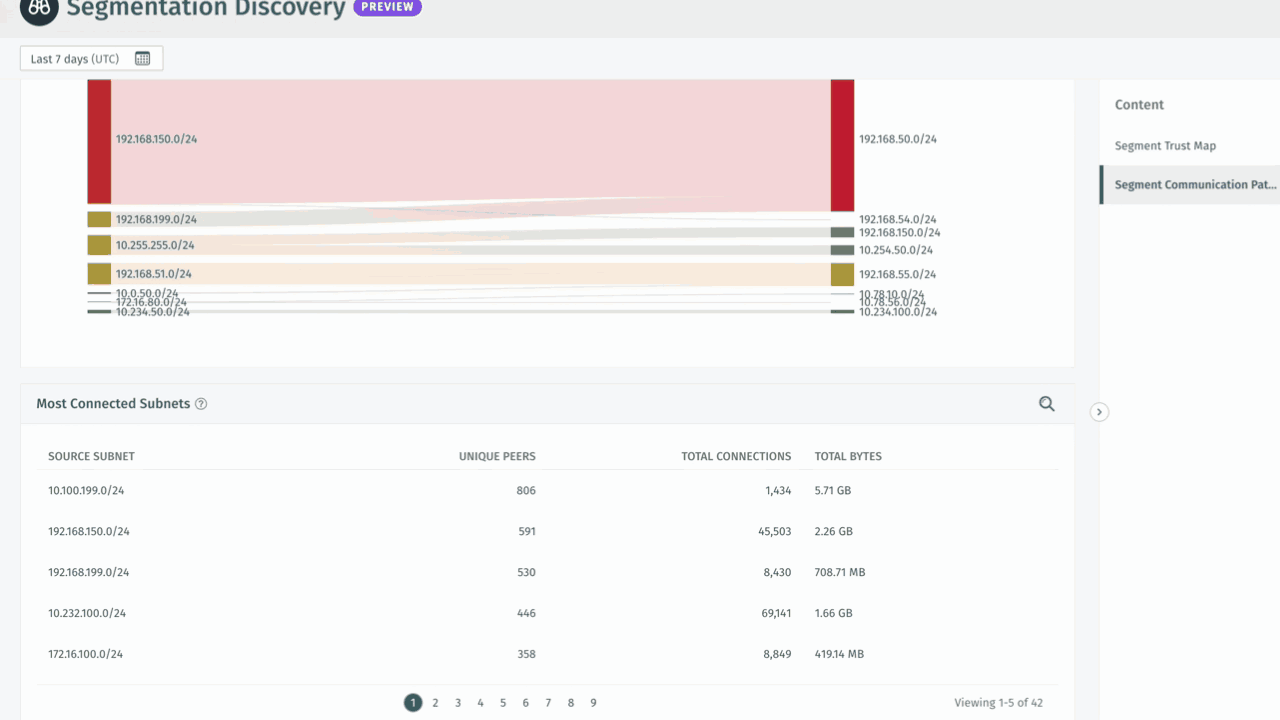
質問を継続的な可視化へとつなげる
8月にSOCが必要とする可視性は、3月に必要とされていたものとは異なります。規制が施行される。買収が完了する。新しいエージェントプラットフォームが全社に展開される。
これにより、アナリストは自然言語を用いて、現時点で重要な脅威、リスク、資産、およびコンプライアンス上の優先事項を中心に、自社が実際に必要とするセキュリティダッシュボードを構築することができます。アナリストは質問から始め、その検索結果をカスタマイズされたビューに変換し、それを永続化させることができます。
オブザーバビリティは、固定されたダッシュボードのセットではなく、環境や優先順位、脅威の変化に応じてチームが適応し続けられるものとなります。
また、これは、金曜日に起きた出来事が実際に提起した疑問に対して、当社のアナリストがどのように答えているかを示すものでもあります。単にこのサービスアカウントが何をしたかだけでなく、その環境内で他にどのようなものが同様のアクセス権限を持っているのか、という点についてもです。
3. 攻撃者が到達する前に攻撃経路を遮断する
クロード・ミトスに関する研究から、もうひとつ取り上げておく価値のある点があります。
AIは攻撃を加速させるだけではありません。脆弱性の発見も加速させます。定期的な評価は、より緩やかなペースを前提に設計されています。そのペースに追いつくためには、攻撃者が最も悪用しやすいセキュリティ上の脆弱性を継続的に把握しておく必要があります。
Vectra AI Pro は、継続的に監視されているセキュリティおよびコンプライアンス上の課題を特定し、最も重要なリスクを優先順位付けし、まず何を修正すべきかを推奨し、時間の経過とともに是正措置の有効性を検証します。
実際には、これらの調査結果は具体的なものです。具体的には、外部からアクセス可能なRDPサーバー、脆弱なTLS暗号スイート、平文で保存されたパスワード、SMBv1のような非推奨のプロトコル、および外部からアクセス可能なMCPサーバーなどが挙げられます。
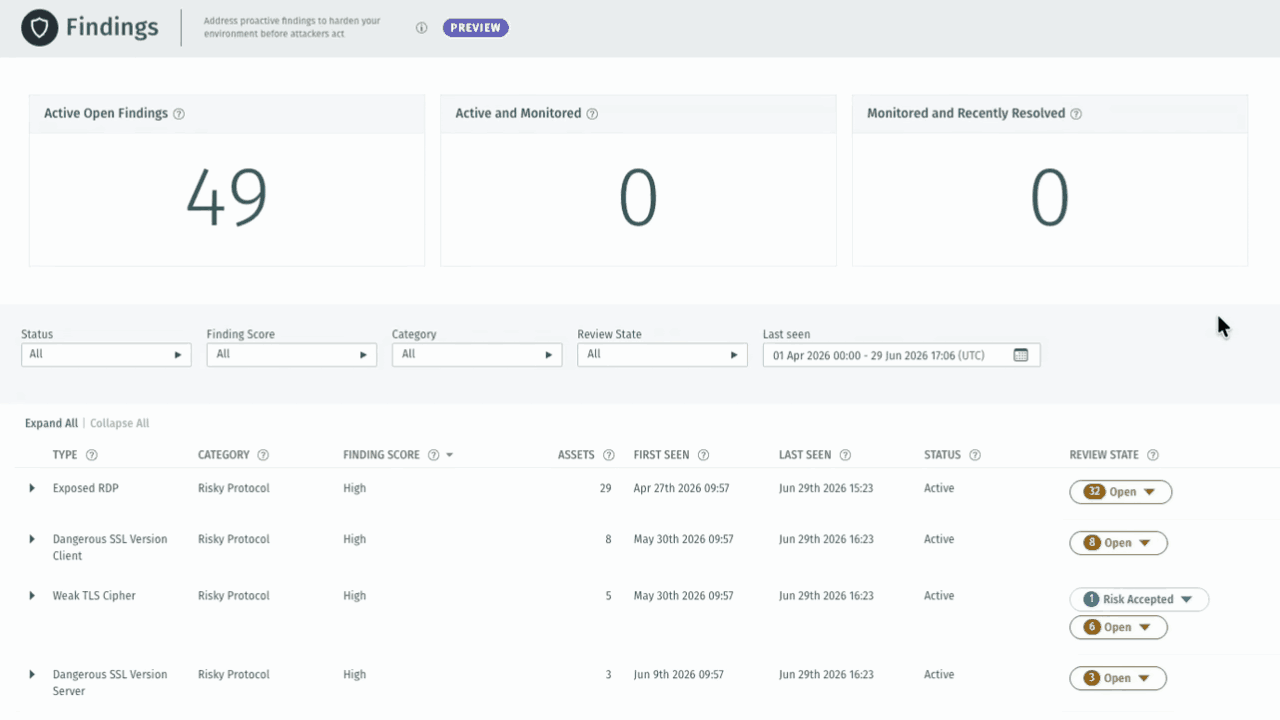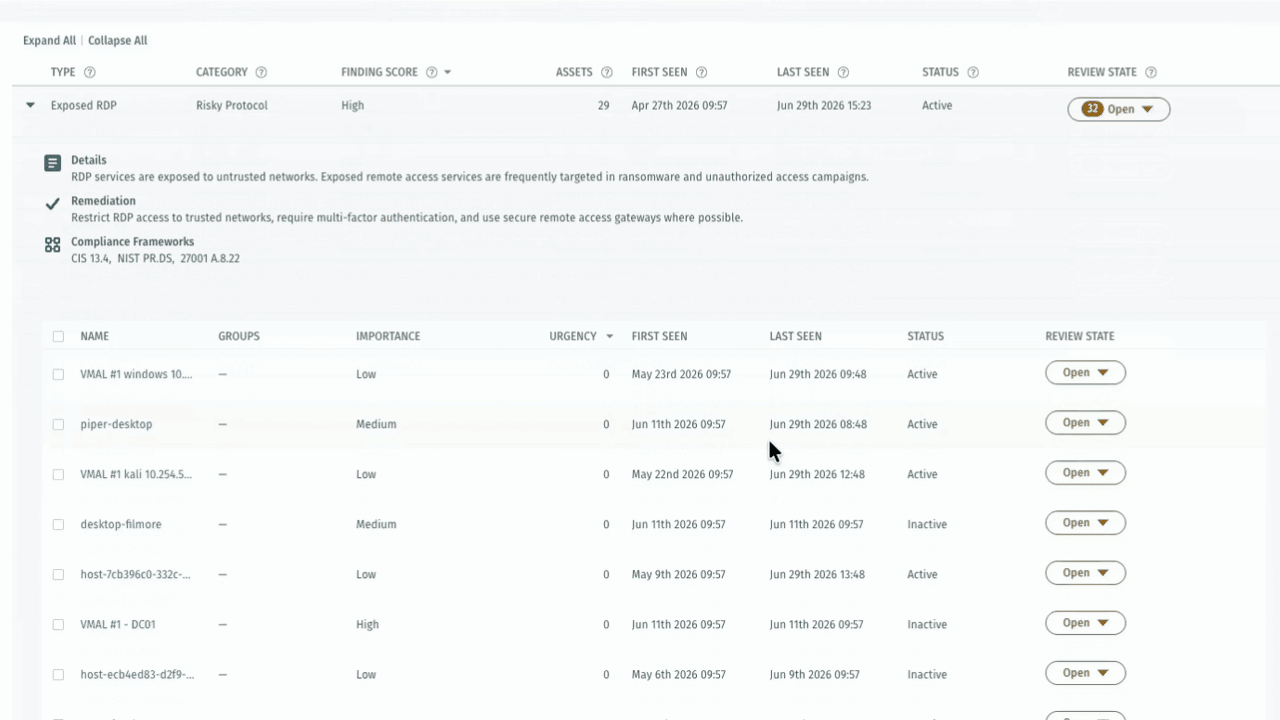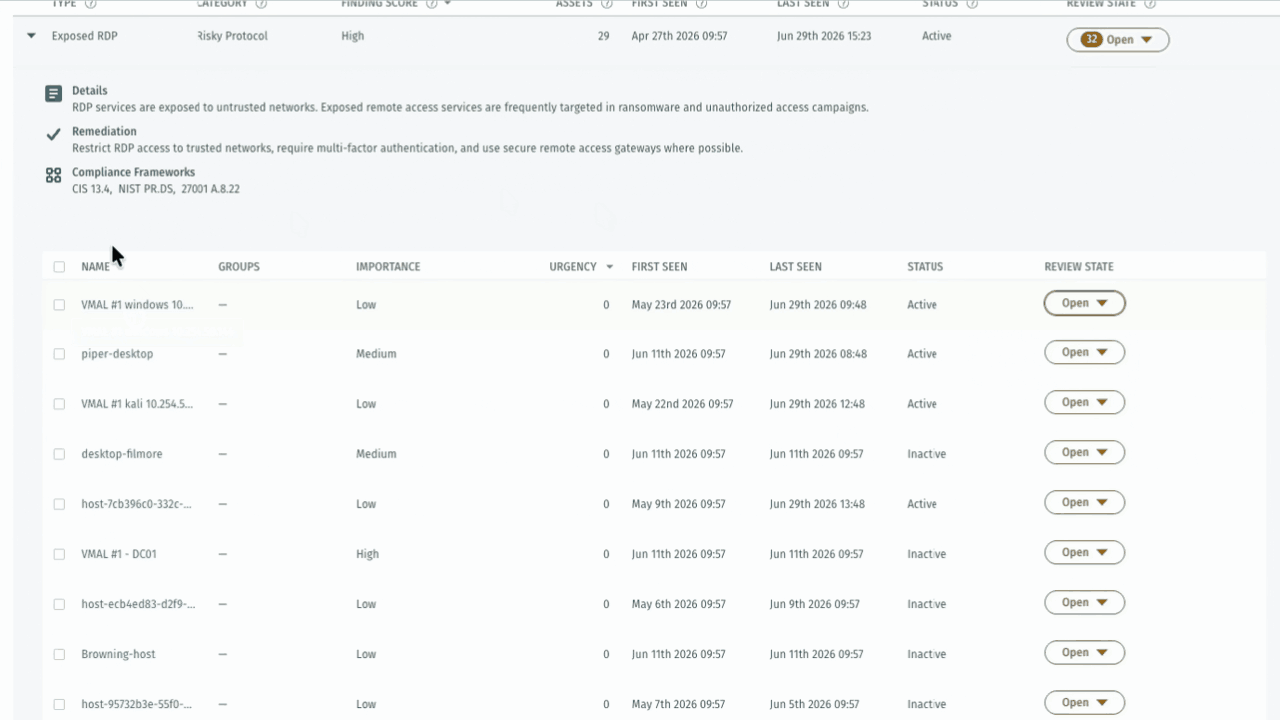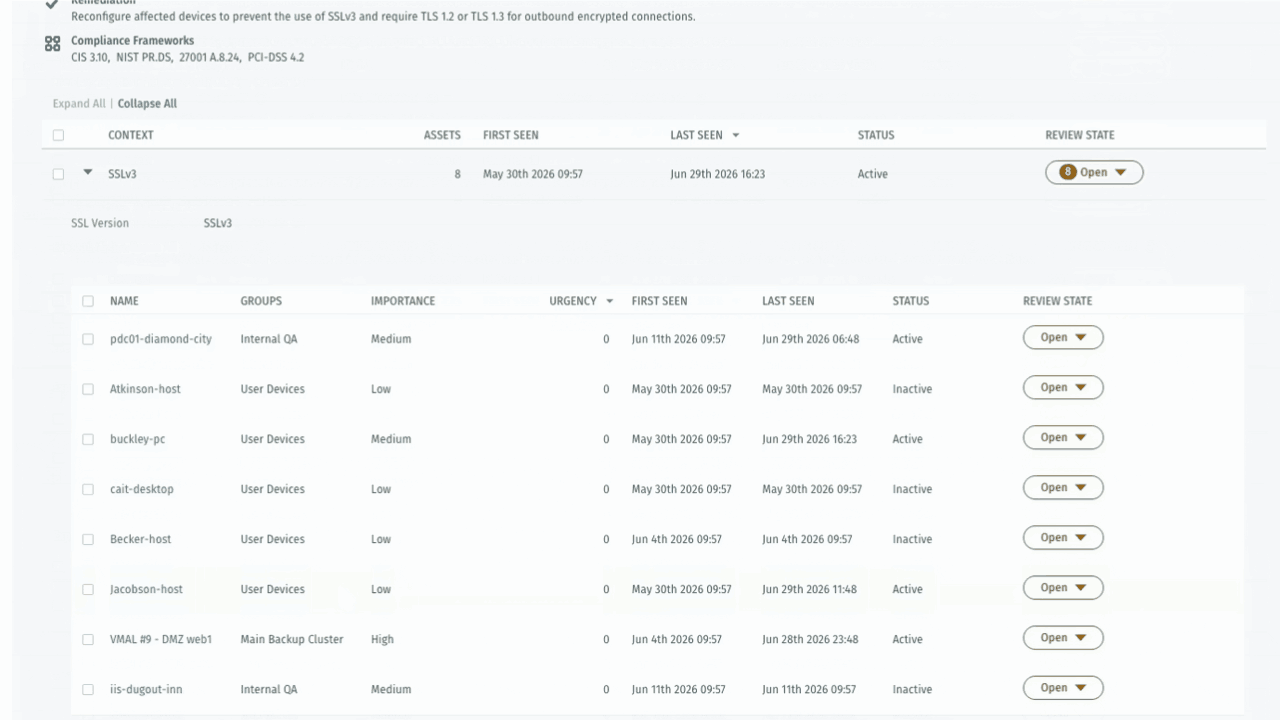
そうすることで、重要な2つの問い――「どの脆弱性が攻撃者にとって真の機会を生み出すのか」、そして「何を最優先で修正すべきか」――に答えられるようになります。これこそが、インシデントが発生する前に攻撃者の機会を減らす方法です。
そこで、金曜日の話に戻ります。そのサービスアカウントが、これまで一度もアクセスしたことのないホストに対して認証できたのは、本来必要のない常時アクセス権限を持っていたためです。アラートに対応することでインシデントは解決されます。アクセス権限を削除することで、その経路は遮断されます。
防御担当者に必要なもの:信頼でき、かつ迅速な回答
特に以下の4つの質問:
私の環境全体で、誰が、何が稼働しているのでしょうか?
どこで感染リスクにさらされているのでしょうか?
私は攻撃を受けているのでしょうか?
次に何をすればいいですか?
Vectra AI Proは、まさにその課題を解決するために開発されました。信頼できるシグナルを1つ捉え、それに基づいて迅速に行動に移すこと。
「Vectra AIは、相互に関連するネットワーク、ID、クラウドのシグナルをコンテキストと結びつけることで、攻撃の前後で何が起きたのか、そして攻撃の全容を把握します。これにより、調査と対応の時間を短縮し、より確信を持って行動し、攻撃者の一歩先を行くことができるようになります。」
AJ・ウィガン、ガンマ社 セキュリティ運用マネージャー
今この瞬間、どこかでアナリストが6つ目のブラウザタブを開いている。彼女は、AI並みのスピードで回答を読むべきなのに。
実際にどう見えるか、見てみませんか?
Vectra AIプラットフォームが、振る舞い分析を信頼性の高い攻撃シグナルへと変換し、セキュリティチームがより多くの情報を把握し、リスクを低減し、攻撃をより迅速に阻止できるよう支援する仕組みをご覧ください。
Vectra AI Proプラットフォームの実演をご覧ください→