


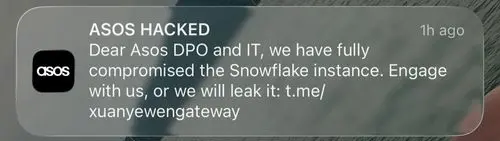
2026年10月6日の朝、英国をはじめとする複数の国で、ASOSアプリの利用者にプッシュ通知が届きました。英国夏時間(BST)の午前10時ごろ、通知には次のように書かれていました。「ASOSのデータ保護責任者およびIT部門へ。私たちはSnowflakeインスタンスを完全に侵害した。交渉に応じなければ、データを公開する」通知には「xuanyewengateway」という署名と、Telegramチャンネルへのリンクが付いていました。
宛先はASOSのデータ保護責任者とIT部門でした。しかし、メッセージが届いたのは顧客です。しかも、ASOS自身のアプリを通じて送信されました。
同日、ASOSは証券取引所向けの発表で攻撃の発生を認めました。ただし、Snowflakeには言及していません。
2日後、ASOSは顧客に対し、侵入の経緯を説明しました。攻撃者は信頼できる連絡相手になりすまして従業員のログイン情報を入手し、それを使ってASOSが利用する一部の外部プラットフォーム上の情報にアクセスしたというものです。BBCによると、ASOSは顧客のプロファイルデータが持ち出されたことも認めました。これは、当初の説明よりも広い範囲の情報を含みます。
ASOSが確認したこと
10月6日の証券取引所向け発表で、ASOSは、顧客とのコミュニケーションに利用する外部プラットフォームで不正な活動が発生しており、調査中であると説明しました。通知プラットフォームへのアクセスを直ちに制限し、社内外の専門家や関係当局と連携しているとしています。また、氏名や連絡先などの基本的な個人情報にアクセスされた可能性がある一方、決済カード情報やアカウントのパスワードには影響がないと考えていると説明しました。同日夜には顧客にメールを送り、不正な通知について謝罪し、その通知を無視するよう求めました。英国の国家サイバーセキュリティセンター(NCSC)は、ASOSへの支援を申し出ています。
10月8日木曜日、ASOSは再び顧客にメールを送りました。Infosecurity Magazineによると、攻撃者は信頼できる連絡相手になりすましてログイン認証情報を入手し、従業員のアカウントにアクセスしました。その認証情報を使い、ASOSが利用する一部の外部プラットフォーム上の情報にアクセスしたとしています。BBCは、このメールでプロファイルデータの持ち出しも説明された一方、銀行口座情報やパスワードにはアクセスされておらず、ASOSはセキュリティ対策を強化する追加措置を講じたと報じています。Bloombergによると、英国の情報コミッショナー事務局(ICO)は、ASOSから情報漏えいの報告を受け、状況を評価していると述べました。
AFPによると、ASOSの株価は10月6日の取引開始後に約15%下落し、午後半ばの時点でも約10%下落していました。
10月8日の追加説明で、ASOSは「Xuanye Group」を名乗る攻撃者が、従業員のログイン情報を使って、同社が利用する一部の外部プラットフォーム上の情報にアクセスしたと説明しました。ASOSは対象プラットフォームへのアクセスを制限し、全面的な調査を開始しています。同社は、ウェブサイトとアプリは引き続き安全に利用できるとしています。また、氏名や連絡先にはアクセスされたものの、決済カード情報とアカウントのパスワードにはアクセスされていないと改めて説明しました。ICOは、ASOSから情報漏えいの報告を受け、状況を評価しているとしています。この発表を受け、ASOSの株価は一時5.3%上昇しました。
まだ確認されていないこと
Snowflakeを侵害したというのは攻撃者側の主張であり、確認されていません。今回の通知から分かるのは、送信者がASOSの顧客向けメッセージ配信システムを利用できたということです。ASOSのSnowflake上のデータにアクセスしたことまで証明するものではありません。SnowflakeはAFPに対し、Snowflakeプラットフォームの侵害は確認されておらず、調査を継続していると説明しました。この説明は、Snowflakeのプラットフォーム自体についてのものです。個別の顧客アカウントや認証情報が関係したかどうかには言及していません。2024年のSnowflake関連の一連の攻撃でも、プラットフォーム自体が侵害されたわけではありませんでした。
攻撃グループはBBCに対し、Snowflake上に構築されたマーケティングプラットフォーム「Simon AI」を経由して侵入したと主張しました。Simon AIにはコメントが求められており、BBCのサイバー担当記者Joe Tidy氏は、確認を待っているとLinkedInで述べています。ASOSは関係するプラットフォームの名称を公表しておらず、侵入の経緯について調査中としています。
このグループの正体も不明です。Forescoutの研究者Daniel dos Santos氏は、IT Security Guruに掲載されたコメントで、Telegramチャンネルは事件当日に作成され、すでに150人以上の登録者がいたと述べています。また、「Xuanye」は中国語由来の名称であり、中国語を話す攻撃者を示している可能性も、出自を偽装するための名称である可能性もあると指摘しました。私は、ShinyHunters、Scattered Spider、あるいは過去の攻撃との関連を示す情報を確認しておらず、現時点で結び付けるべきではないと考えています。
Group-IBのアナスタシア・ティホノヴァ氏はGroup-IBのAnastasia Tikhonova氏は、『Infosecurity Magazine』に対し、このチャンネルの背後にあるアカウントは以前、主にゲーム内アイテムの取引に関連する別の名前を使っていたと説明しました。今回の事件に合わせて、アカウントの名義や用途が変更された可能性を示しています。ただし、それによってアカウントの管理者や侵入方法が分かるわけではないとしています。
攻撃グループが自らのチャンネルで述べていること
その後、攻撃グループはTelegramチャンネルに投稿しています。以下は攻撃者自身の発言であり、私はいずれも検証できていません。
ある投稿では、ASOSの決済情報には影響がないと述べ、その次の投稿では、現時点で伝えることは以上だとしています。その後、「最終声明」と題する投稿で、事件の対象は顧客情報であり、その情報は自分たちのサーバー上で安全に保管され、一定期間は手を付けないと主張しました。同じ投稿では、事件について寛大にも明確な説明をした自分たちに感謝してよい、と読者に語りかけています。
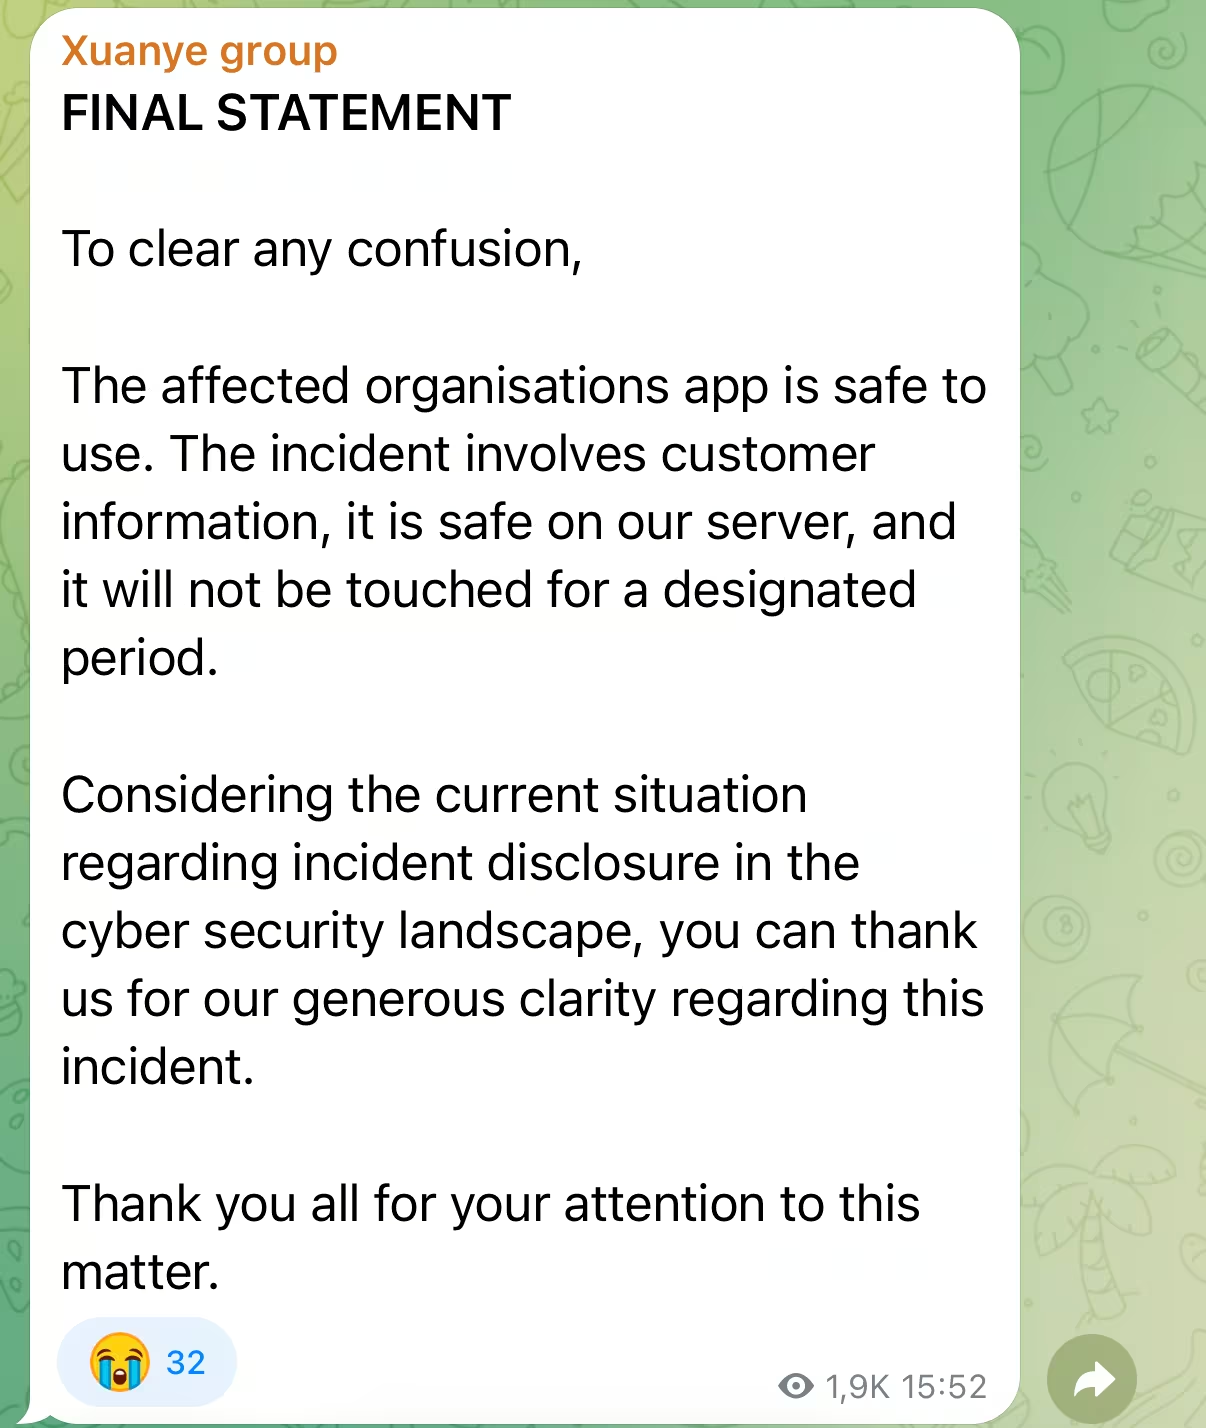
ここでは、三つの点が目を引きます。第一に、顧客情報が対象であり、決済情報は含まれないというグループの説明は、ASOSが後に確認した内容と一致しています。第二に、BBCによると、グループがBBCに送ったサンプルには、顧客番号やウェブサイト内の検索語句が含まれていました。これは、「顧客情報」が「基本的な連絡先情報」より広い範囲に及ぶことを示唆します。ただし、BBCは、そのサンプルを専門家が検証したかどうかを説明していません。第三に、「最終声明」の後も、グループは沈黙していません。その後、BBCに直接連絡しており、注目を集めようとしているように見えます。私が10月8日に確認した時点で、チャンネルの登録者は1,439人でした。開設当日に報じられた約150人から増加しています。
企業の発表より先に、恐喝メッセージが届いた
恐喝の多くは、非公開のやり取りから始まります。攻撃者が企業に連絡し、金額を提示し、期限を設定します。今回は、ASOSが何かを発表する前に、攻撃者が同社の公式な発信手段を使って顧客に知らせました。ASOSが声明を出す前に、株価も下落しました。IT Security Guruに掲載されたCheck PointのCharlotte Wilson氏のコメントのとおり、顧客は企業自身から説明を受ける前に、攻撃者とされる人物から情報を受け取ったようです。
プッシュ通知が機能するのは、人々がそれを信頼しているからです。スマートフォンのアプリから届くメッセージは、企業からのメッセージとして受け取られるように設計されています。攻撃者がその通知を送信できるようになると、その後にブランドから届く正規のメッセージまで、信じにくくなります。
被害のより詳しい範囲が顧客に伝わったのも、記者が質問した後でした。BBCによると、攻撃者から受け取ったサンプルが、ASOSの説明していた「基本的な連絡先情報」を超える内容だったとBBCが伝えた後、ASOSは追加説明を行いました。BBCは、ASOSが先に顧客へ連絡できるよう、記事の公開を待ったとしています。
外部プラットフォームの業務用ログイン情報だけで、侵入は可能になる
ASOS自身の説明は、他社が運営し、ASOSが顧客とのコミュニケーションに利用しているサービスを指しています。こうしたサービスは通常、企業のシステムに対して自らの正当性を証明するキーを保持しています。場合によっては、その背後にあるデータへアクセスするためのキーも保持しています。ASOSの環境がどのように構成されているかは分かりません。しかし、攻撃者がそのキーの一つを入手すれば、何かを破る必要はありません。サービスは、自分自身として認証されるからです。
詳細は異なりますが、同じ構図は以前にも見られました。
- 2026年4月には、分析サービスを提供するAnodotから盗まれたトークンが、Snowflake上の顧客データへのアクセスに使われました。この事例は、『SaaS環境におけるサプライチェーンを起点としたデータ窃取』で取り上げています。
- 2026年6月には、Klueで一度もローテーションされていなかったサービスアカウントの認証情報を使い、攻撃者が不正なコード更新を配信しました。このコードは、あるクラウドサービスが別のクラウドサービス内で操作するためのキーであるOAuthトークンを収集しました。そのトークンは、顧客のSalesforceアカウントから大量のデータを盗むために使われました。この事例は、「ShinyHuntersはグループではない。パターンだ」で紹介しています。
ASOSは今回、侵入経路の一部を明らかにしました。攻撃者が信頼できる連絡相手になりすまし、従業員が業務用のログイン情報を渡し、その情報によって外部プラットフォームへのアクセスが可能になったというものです。どのプラットフォームが関係したのか、Simon AIが含まれていたのかは確認されていません。認証に使うキーがベンダーから盗まれたAnodotやKlueとは、入口が異なります。しかし、結果は同じです。攻撃者が正規の認証情報を持ち、誰が何をしたかという記録には、通常のログインとして残ります。これが、『Mind Your Attack Gaps』Eブックで説明している「Gap 2」、つまり認証が成功してしまう状況です。2024年の対策で示されたセキュリティ強化の手順は今も正しいものの、このアクセス経路まではカバーしていません。
守る側が今週確認できること
ASOSへの侵入の詳細がすべて分からなくても、自社について、次の点を確認することはできます。
- 自社に代わって、顧客や従業員へ発信できる外部サービスは何か。メール、SMS、プッシュ通知、マーケティングプラットフォームが代表例です。誰が配信を作成でき、どのキーによって送信が許可されるのでしょうか。
- それらのサービスが保持するキーやトークンは何か。最後にローテーションしたのはいつか。Klueの事例では、一度もローテーションされていなかった認証情報が問題になりました。リセットするだけでなく、失効させることが重要です。失効されていないトークンは、引き続き使える可能性があります。
- 各連携の通常の動作は、どのようなものか。大量配信、大規模なクエリ、通常の時間帯以外での新しいAPIキーの作成が異常かどうかは、平常時の状態と比較して初めて分かります。
- 誰が最初に顧客へ知らせるのか。最初の説明で、どこまで伝えるのか。 ASOSの顧客は、企業より先に攻撃者から情報を受け取ったようです。被害の詳しい範囲が伝わったのも、記者が質問した後でした。初報用の声明、正規の連絡経路、発生後1時間の対応計画は、大きな費用をかけずに準備できます。分かっていることと、まだ確認中のことを区別して伝える習慣も同様です。
- 信頼できる連絡相手であることを、チームはどう確認しているか。ASOSによると、攻撃者は信頼できる相手になりすまして、従業員のログイン情報を入手しました。以前から把握している電話番号へ折り返すことや、メッセージだけを根拠にログイン情報を共有しないというルールには、ほとんど費用がかかりません。
- それらのプラットフォームへのすべてのログインで、多要素認証(MFA)が必須になっているか。プラットフォームによっては、管理者が設定を有効にする必要があります。一つずつ確認してください。
顧客にとって、差し迫ったリスクは、この事件に便乗した詐欺です。「ASOSのアカウントが侵害された」とする偽のメールやSMSに注意してください。最初の通知に含まれるリンクは使わず、アプリやウェブサイトへ直接アクセスしてください。
Vectra AIの活用シーン
Vectra AIは、認証が成功した後の攻撃者の振る舞いを、アイデンティティ、SaaS、クラウド、ネットワークにまたがって検知します。問うのは、そのアイデンティティの行動が、自身の過去の活動に照らして妥当かどうかです。入口が、盗まれたパスワードであっても、ヘルプデスクへの電話であっても、ベンダーのトークンであっても、この視点は変わりません。ASOSの事例では、なりすましによって取得された業務用のログイン情報が入口でした。だからこそ、兆候が現れるのはログイン後の振る舞いです。対象には、人のアイデンティティだけでなく、システム連携に使われるアイデンティティも含まれます。
ASOSや関係するプラットフォームから追加情報が公表され次第、この記事を更新します。Gap 2の詳しい解説は、『Mind Your Attack Gaps』Eブックをご覧ください。