



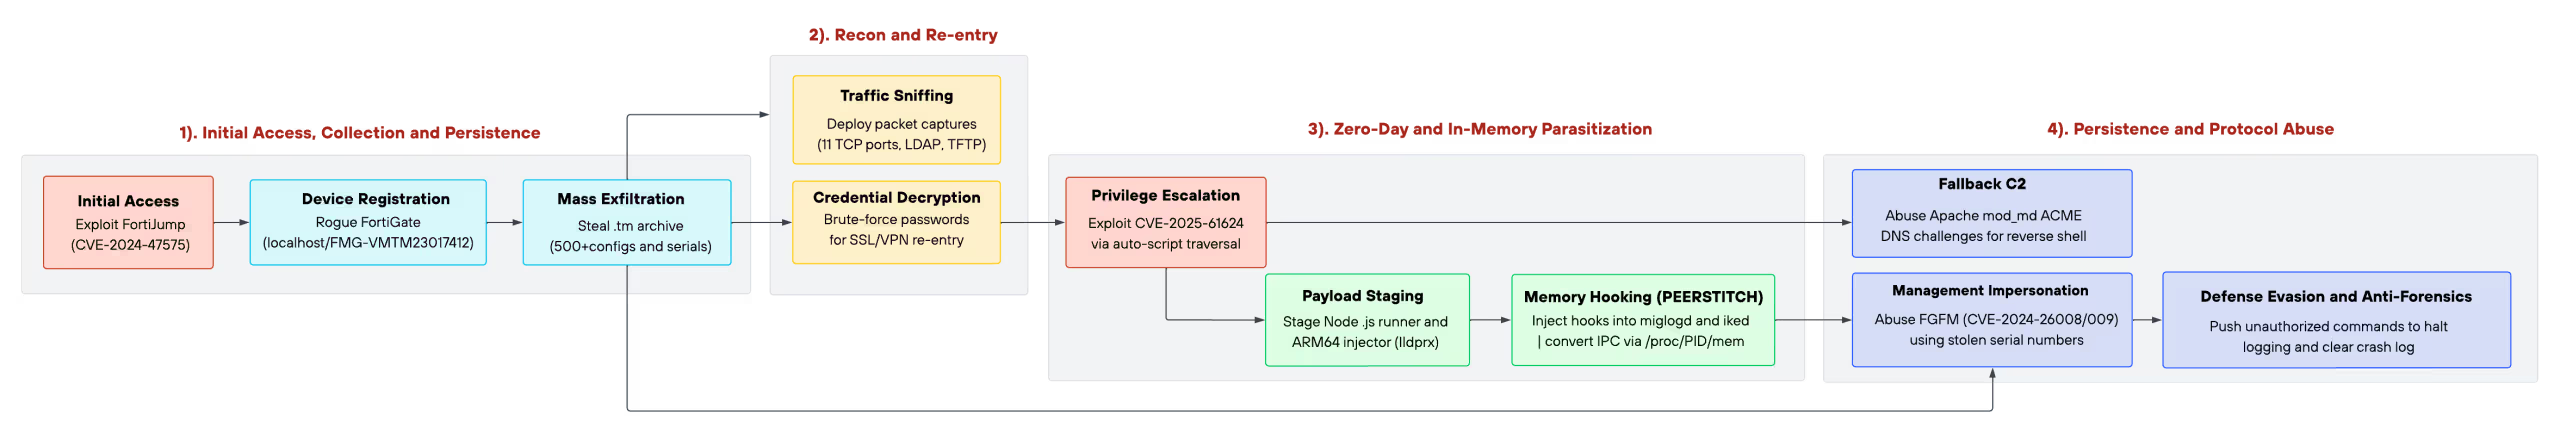
10月14日、Unit 42は、通信管理サービスプロバイダー(MSP:顧客に代わってネットワークインフラを運用する企業)を標的とした新型のインプラント「PEERSTITCH」に関する詳細な調査結果を公表した。この侵入は、1台の管理アプライアンスから始まった。そこから、攻撃者は、当該プロバイダーおよびその顧客が所有する500台以上のファイアウォールから、パスワード、暗号化キー、および完全な設定ファイルを抽出していた。
どの段階においても、正当なプロセス、有効な認証情報、あるいは信頼できる管理プロトコルが使用されていました。彼らの行動には、どこを見ても不審な点は見当たりませんでした。
1台の機器で500のファイアウォール
標的となったシステムでは、Fortinet社の「FortiManager」が稼働しており、これは下位にあるすべてのファイアウォールに設定を配信する中央管理コンソールである。 攻撃者は、認証不要の単一のリクエストでそのコンソールに偽のデバイスを登録できる脆弱性(CVE-2024-47575、通称「FortiJump」)を悪用した。そこから、管理対象のすべてのファイアウォールの完全な設定情報が含まれたアーカイブを生成・ダウンロードした。その中には、復元可能な形式で保存されたパスワード、秘密鍵、ネットワークマップ、および各デバイスとそのパブリックアドレスを関連付けたインベントリが含まれていた。
Unit 42は、これらの設定ファイルからパスワードを解読できることを確認した。実際の認証情報を手に入れた攻撃者は、ファイアウォール自身のVPNを経由してログインした。監査ログには、ログインが成功したことが記録されていた。
ルート権限を取得させてしまう「中程度の深刻度」のバグ
ファイアウォールの管理者であっても、たとえ最も権限の高い管理者であっても、制限されたコマンドライン環境内で作業することになります。実際のオペレーティングシステムはその下層にあり、完全な制御権を持って動作しています。攻撃者は、2つ目の脆弱性(CVE-2025-61624)を利用してこのギャップを埋めました。これは、ファイアウォールの自動スクリプトシステムに存在するパストラバーサル脆弱性であり、これにより攻撃者はシステム上の任意の場所にファイルを配置し、実行することが可能になりました。
この脆弱性は「重大」とは評価されていません。悪用するには認証済みのセッションが必要です。単独で見れば、優先度は「中」のパッチのように見えます。しかし、今回の侵入事件では、この脆弱性が、盗まれた認証情報を活用して、数百のネットワークを保護するファイアウォールを完全に制御するきっかけとなりました。これは、深刻度スコアだけでパッチの優先順位を決定している人にとっては重要な点です。
ファイアウォールそのものに隠れるインプラント
この侵入事件を他と一線を画すのは、攻撃者が次にインストールしたものである。
PEERSTITCHは一度だけ実行され、ファイアウォールがすでに実行している2つのプログラム(ログ記録サービスとVPNサービス)に自身を組み込み、その後ディスクから自身を削除します。 Unit 42による説明:「PEERSTITCHは、ディスク上に永続的なバイナリを残さず、リスニングポートを開かず、外部へのネットワーク接続も開始しません。その代わりに 、感染したホスト上の正当なプロセスによって生成されたトラフィックを介して通信を行うため、malware は従来のエンドポイントおよびネットワーク検知に対して耐性を持ちます。」
端的に言えば、不審なファイルも見つからず、予期せぬプログラムが実行されているわけでもなく、新たなネットワーク接続も確認できない。このインプラントは、本来ファイアウォールが実行しているはずのプロセス内部に潜んでいる。通信はネットワーク経由ではなく、それらのプロセスのメモリに直接書き込むことで行われる。VPNサービスがセッションを処理する際、インプラントがメモリに残したシグナルを検知すると、ファイアウォールの通常のセキュリティチェックを密かに迂回してしまう。
また、攻撃者たちはファイアウォールに組み込まれた証明書更新システムを、コマンドチャネルとして悪用した。ファイアウォールが証明書を更新しようとするたびに、攻撃者が制御するサーバーに接続し、その指示を実行していた。定期的なメンテナンスサイクルが、恒久的なバックドアへと変貌してしまったのである。
彼らは後片付けをした
攻撃者は、ツールを実行する前に、自身の活動が記録されないよう、ロギングサービスを停止させた。その後、クラッシュログを消去し、作成したアカウントを削除し、設定の変更内容を無害なプレースホルダーテキストで上書きし、ディスクからインプラントバイナリを削除した。Unit 42はまた、悪意のある活動が行われている期間中、管理接続が断続的に途切れる現象を確認しており、これはリアルタイムのアラートを抑制するための意図的な措置である可能性が高い。
ギャップ1:一見、何もおかしいところはない
この侵入は、私がホワイトペーパー『AIを活用した攻撃の時代における「ギャップ」への注意』で「ギャップ1」と呼んでいるものにまさに当てはまります。これは、正当なツールや有効なセッションを介して攻撃が行われ、malware のシグネチャでは検知できないというシナリオです。
すべてのコンポーネントは、信頼されたプロセスか、有効な認証情報のいずれかでした。初期アクセスには、コンソールが設計上公開している管理プロトコルが使用されました。VPNセッションには、コンソール自身のファイルから復元された実際のパスワードと実際の証明書が使用されました。インプラントは、ファイアウォール自身のサービス内で実行されていました。コマンドチャネルは、標準的な更新サイクルによってトリガーされる組み込みの証明書モジュールを経由して動作していました。
PEERSTITCHがインストールされたファイアウォールは、あらゆる従来のチェックから見ると、正常に機能しているファイアウォールのように見えます。予期しないプロセスも、予期しないポートも、予期しない接続もありません。唯一の違いは、そこを通過するトラフィックの挙動にあります。
MSPの側面
ここにはもう1つのギャップがあり、私は通常これを「ギャップ3」と呼んでいます。それは、組織の境界を越えて移動し、どの単一の視点からも確認できない動きのことです。標的となったのはMSPでした。その管理コンソールには、顧客のファイアウォールへのアクセス権が握られていました。ある組織のコンソールを乗っ取ることで、攻撃者は、まったく別の組織が所有するネットワークへ、認証情報を用いて侵入する経路を手に入れたのです。
Unit 42は、クライアントのネットワークについては調査を行っていないため、報告されているリスクは、下流への侵入が確認されたものではなく、盗まれた認証情報や鍵によるものであると指摘した。しかし、管理コンソールにパッチが適用されても、これらの鍵の有効期限は切れない。報告書には次のように記されている。「プラットフォームと管理対象の各デバイスとの関係を規定する暗号信頼素材は、攻撃者の手に渡ったままとなり、更新されるまで有効であり続ける。」
コンソールにパッチを当てると、開いていた扉は閉まります。しかし、すでに外に出てしまった鍵の効力を無効にするわけではありません。
検知はシグネチャではなく、挙動に基づいて行わなければならない
検知機能が故障しているわけではありません。不完全なだけです。ファイルベースのツールでは、PEERSTITCHは検出されません。なぜなら、ファイルが存在しないからです。予期しない接続を監視するネットワークモニターも、その通信チャネルを検出できません。なぜなら、PEERSTITCHはホスト自身のメモリ内で通信を行うからです。セッションモニターも、VPNへのログインを警告対象として flag しません。なぜなら、認証情報は正当なものだったからです。
これを検知できるのは、行動検知です。つまり、ファイアウォールのトラフィックパターンが、その設定では説明できないような変化を見せていることや、ファイアウォールを通過するセッションが本来あるべき方法とは異なる処理を受けていることに気づくことです。そのためには、エンドポイントからの報告だけでなく、ネットワークの動作そのものを監視する必要があります。 Unit 42のレポートには、侵害の兆候(IoC)や、脅威の追跡準備が整っているチーム向けの検知ルールが含まれています。また、FBIとシークレットサービスも10月6日、FortiGateアプライアンスに対する継続的な悪用について取り上げた共同アドバイザリを発表しました。
Vectra AIのネットワーク検知および対応へのアプローチは、まさにこの種の「ギャップ」を軸に構築されています。つまり 、エンドポイント、認証情報、管理ツールのすべてが「異常なし」と示している状況下でも、ネットワークトラフィックの中から攻撃者の行動を特定するというものです。 ホワイトペーパー『AIを活用した攻撃の時代における「ギャップ」への対処』の第2章では、ギャップ1について詳しく解説しています。