


2026年版のシンガポール「Cybersecurity Code of Practice for Critical Information Infrastructure(CCoP 2026)」は、重要インフラ(CII)所有者によるセキュリティの考え方を、新たな段階に導く重要な転換点です。
セキュリティの焦点は、もはや指定されたCII環境そのもののみに限られません。CCoP 2026では、取締役会および上級経営陣の責任強化、CIIに接続されたシステムの可視化、継続的な監視、振る舞いのベースライン化、脅威ハンティング、およびセキュリティ制御が意図した通りに機能していることを証明できる根拠の確保が、より重視されています。
セキュリティリーダーにとっての課題は明確です。攻撃者は組織やネットワークの境界を尊重しません。
攻撃経路はCII環境を超えて広がる
攻撃者は、最初にユーザーアカウント、リモートアクセスシステム、エンジニアリングワークステーション、または管理サーバーを狙い、その後、重要なサービスを提供するシステムへと移動します。
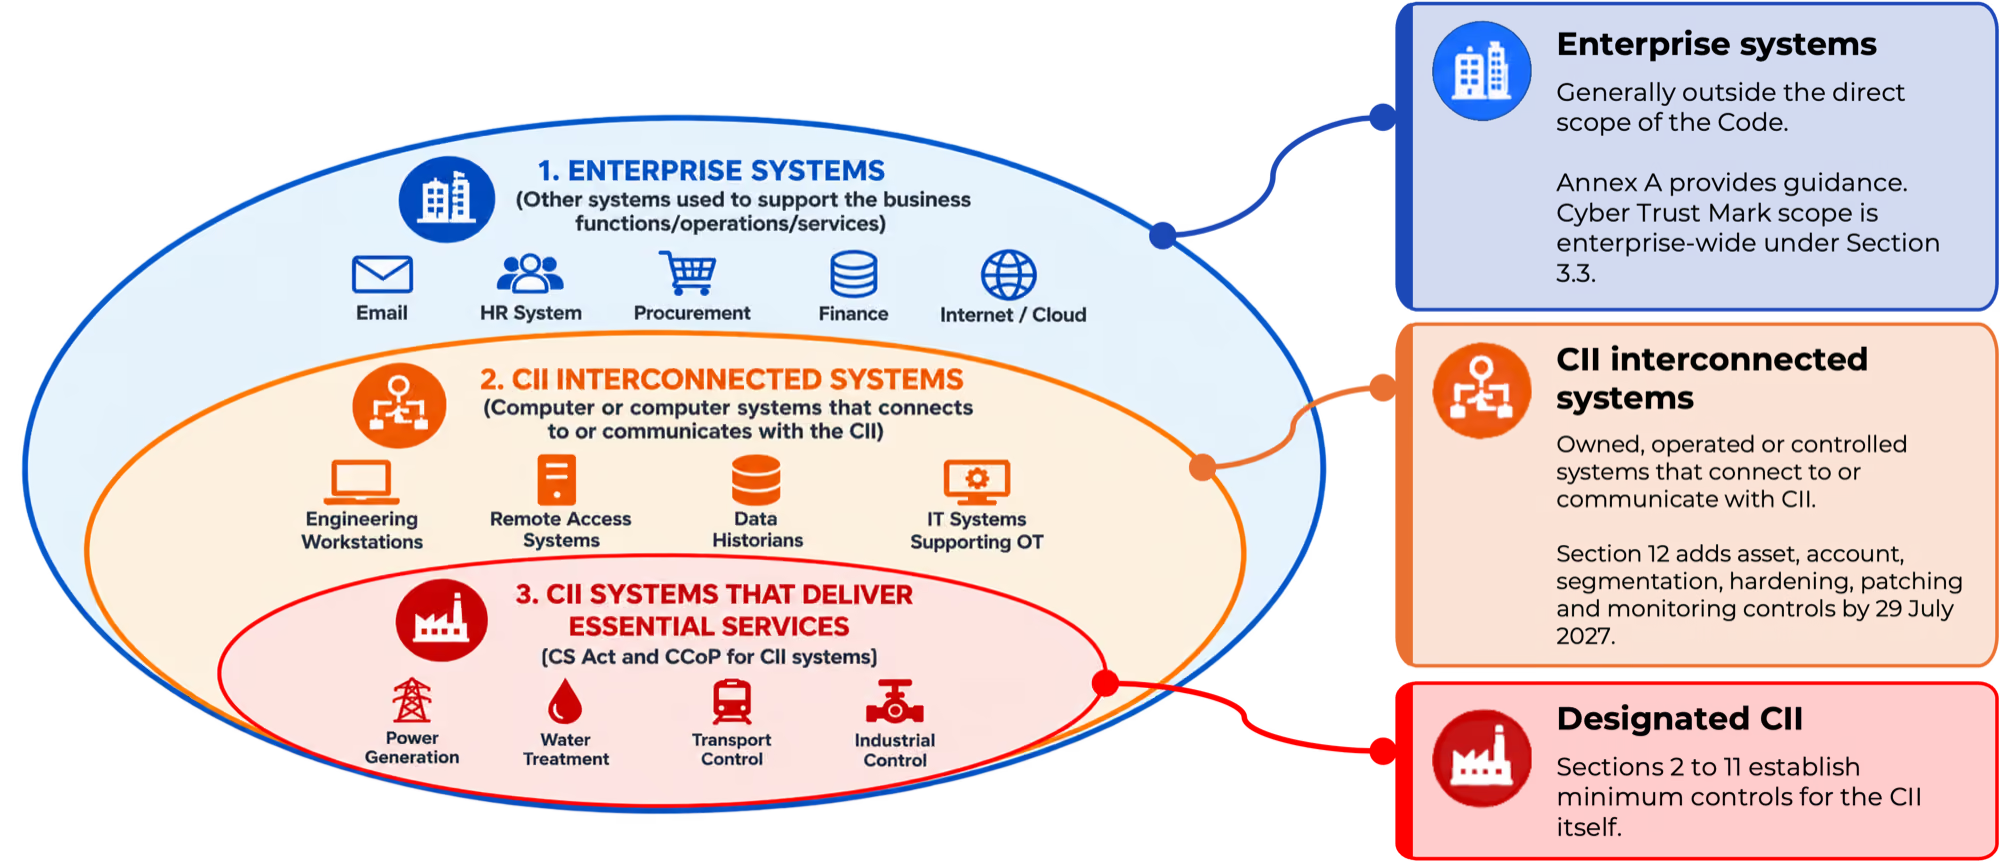
CCoP 2026は、このような現実を反映し、指定されたCIIそのものにとどまらず、セキュリティ要件を拡張しています。このコードは、エンタープライズシステム、CII接続システム、および重要なサービスを提供するCIIシステムの三つに分類し、特にCIIと接続または通信するシステムを対象にした新たな第12節の要件を設けています。
これは、CII組織が単に「何が存在すべきか」を静的な視点で把握するのではなく、何がCIIと通信しているか、どのようにアイデンティティやシステムが振る舞っているか、そして不審な行動が重要なインフラに近づいているかを理解する必要があることを意味します。
Vectra AIがCCoP 2026のレディネスをどうサポートするか
Vectra AIは、可視性、検知、調査、対応の分野で、CII組織を支援する役割を果たします。
「CCoP 2026は、重要インフラに向けた今後の脅威の進化を反映しています。Vectra AIは、コード全体の53項目のうち、38項目に該当する主な要件に対して、31項目を直接または支援的にカバーしています。これにより、組織は脅威をより早期に検知し、重要な業務が中断される前に迅速に対応できるようになります。」
—ホック・レン、Vectra AI アジア太平洋・日本(APJ)地域 営業担当副社長
CIIと通信しているものが何かを可視化する
CCoP 2026の条項ごとの徹底的な評価に基づき、Vectra AIはコード全体の53項目のうち31項目に対して、直接的または支援的な対応をしています。特に、可視性、監視、検知、脅威ハンティング、インシデント対応、OT監視、接続システムのセキュリティの分野で、その適合性が強いです。
早期に異常な振る舞いを検知する
第6.2項では、CIIOが正常な運用およびネットワーク活動の状態を定義し、そのずれを監視し、サイバー攻撃イベントを相関させて調査用のアラートを発動するよう義務付けられています。また、攻撃者が監視が薄い領域をステップストーンとして利用する可能性にも言及されています。
この要件は、Vectra AIのコア機能と非常に一致しています。当社のプラットフォームは、ネットワーク、アイデンティティ、クラウド環境のすべてで行動を分析し、異常な振る舞いを特定し、関連するイベントを相関させ、最も高いリスクをもたらすエンティティを優先的に提示します。
単に断片的なアラートを提示するのではなく、Vectra AIは攻撃がどのように進行しているか、そして何を即座に確認すべきかを、分析者が明確に理解できる形で示します。
脅威ハンティング、調査、対応を支援する
CCoP 2026は、より積極的な脅威ハンティングとインシデント対応の準備に重点を置くよう求めています。
Vectra AIは、豊富なメタデータ、振る舞いの文脈情報、そして調査ワークフローを提供し、分析者が隠れた行動を検索し、攻撃経路を再構築し、サイバーインシデントが進行中かどうかを判断する手助けをします。
インシデント対応が必要な場合、インテグレーションを活用して、ホストの隔離、被害に遭ったアカウントの制限、悪意あるトラフィックのブロッキングなど、ネイティブな対応操作を実行できます。これらの機能は、インシデント対応の技術的実行を強化しますが、CIIOは自身の対応計画、規制報告、フォレンジック、復旧プロセスを引き続き管理します。
OTおよび接続環境の支援
多くのCII環境には、OT(オペレーショナルテクノロジー)やレガシーなシステム、エージェントを導入できないデバイスが含まれます。
Vectra AIは、これらの環境にエージェントを導入せずに、可視なトラフィックを被動的に監視可能です。これは、第10.2節で定められたOTからエンタープライズへのデータフローの異常監視、および第12.7節の接続システム全体における不審な行動の調査要件に特に適しています。
エンドポイントログ、仮想化インフラ、パッチ適用、CSAへの公式報告など、他の制御機能は引き続き必要ですが、Vectra AIは攻撃者が利用する可能性のある通信経路全体にわたって、振る舞いに基づく重要な可視性を提供します。
まずは可視性のギャップから
CCoP 2026の準備を進めるCII組織にとって、実践的な第一歩は次の問いを自問することです。
- CIIと通信しているすべてのシステムを把握していますか?
- 正当なアイデンティティまたは信頼されたシステムが、異常に振る舞い始めたことを、検知できますか?
- セキュリティチームが何を確認し、何を調査・対応したか、明確に説明できますか?
Vectra AIは、CCoPで求められるガバナンス、認証、IAM、パッチ適用、バックアップ、規制報告の制御を置き換えるものではありません。その役割は、攻撃者の振る舞いをより早期に可視化し、調査を迅速にし、検知・対応制御が正常に機能していることを証明する強固な運用証拠を提供することです。
こちらのインフォグラフィックで、Vectra AIがCCoPの要件をどのようにサポートできるかについて詳しくご覧ください。