


「パスワードスプレー」はよく知られた攻撃手法であり、多くのアカウントに対していくつかの一般的なパスワードを試行し、そのうちの一つが当たることを期待するものです。2026年10月、Wiz Researchは、試行間隔の中央値がちょうど1秒である攻撃を1件確認しました。セッションは24~30時間にわたり継続し、ブロックされたIPアドレスは数分以内に別のアドレスに置き換えられていました。人間がそのような入力を行うことはありません。このパターンはAIエージェントによるものであり、 ARTEXと呼ばれるツールの存在を示唆しています。
ARTEXとは何か、そして誰が利用しているのか
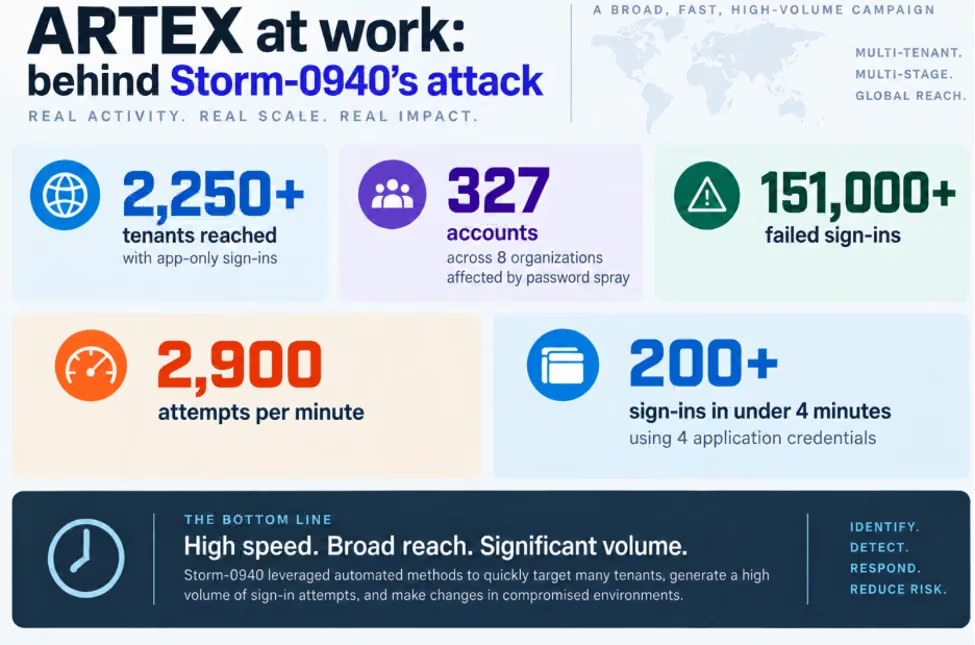
ARTEXは、自律的にペネトレーションテストを実行するオープンソースのフレームワークです。オペレーターが標的と目標を指定すると、エージェントが手順を計画し、実行します。8月下旬以降、GoogleのThreat Intelligence GroupやMandiantは、インシデント対応の事例において、恐喝グループやスパイ活動を行っていると疑われるオペレーターらがこのフレームワークを使用しているのを確認しています。マイクロソフトは、こうしたキャンペーンの1つを「Storm-0940」として追跡しています。開発者は10月にコードの公開を停止しましたが、その時点で既に12,000回以上コピーされていました。
その技法は古く、それらが使われていた時代は過ぎ去ってしまった
このエージェントが行った行為はどれも目新しいものではありません。パスワードスプレー攻撃、パスワード再設定ページの悪用、クラウドキーの盗用、システム間を移動することなどです。Googleは次のように述べています。「LLMを活用した攻撃用ツールは、攻撃者が用いる手法を根本的に変えるものではありません。それらは、これらの手法を組み合わせるのに必要な時間を短縮するだけです。」
その違いは「時間」にある。Googleの報告によると、ある攻撃者は通常、最初のアカウントが侵害されてから完全なアクセス権を取得するまで約4時間を要したが、あるケースではわずか15分で達成した。個々の手順は数秒単位で集中して実行され、エージェントが盗んだクラウドキーで何ができるかをテストしていた間、23秒の間に27件のイベントが発生した。
3つの隙間を、ほんの数秒で通り抜けた
ここで、私のホワイトペーパーで指摘した3つの検知の抜け穴が、実際のインシデントにおいて顕在化しています。いくつかの事例では、オペレーターがすでに盗み出していたARTEXの認証情報を手渡していました。その後、エージェントがその情報を使ってログインしたため、認証は成功し、誰が何を行ったかという記録には通常のサインインとして表示されました(ギャップ2)。 また、ビジネスアプリケーション独自の通知システムを利用して1,300人以上の従業員にメールを送信するなど、既存の機能を再利用したため、一見して異常は認められませんでした(ギャップ1)。さらに、通常は別々のチームやツールが監視しているディレクトリ、クラウドストレージ、IDサービスの間を横断したため、その動きは可視化されませんでした(ギャップ3)。
人間のオペレーターがそれらの境界を越えると、遅れて、散在した痕跡が残されます。一方、エージェントの場合は、同じ痕跡が数分間に凝縮され、3つの別々のチケットが決して結びつかないような時間枠内に残されます。
そのペースが手がかりですが、それに気づいても目的は達成されません
また、速度は最も読み取りやすいシグナルでもあります。1秒のリズム、およそ1秒ごとに実施される許可テスト、そして23秒間に27回のイベントが集中して発生していること――これらは、個々のイベントを1つずつ見るのではなく、タイミングと順序を合わせて見ると、一目で際立ってきます。
しかし、Googleはさらに厳しい指摘をしている。すなわち、検知と対応は別々の業務であり、「単に攻撃を時間内に検知しただけでは、攻撃の目的達成を阻止する効果はほとんどない」ということだ。もし攻撃者が15分でシステム内部への深いアクセス権限を獲得できる場合、翌朝にチケットとして処理されるアラートが届く頃には、すでに攻撃の目的は達成されてしまっている。対応のスピードは、攻撃者のスピードに匹敵するものでなければならない。
ノイズの多いバージョンは初期のバージョンです
Googleは、現在の利用状況を「初期段階」と説明している。つまり、オープンソースのツールが不注意に利用され、範囲が広くノイズの多いキャンペーンが生み出されているものの、それでも成功を収めているという状況だ。同社自身の推定では、より目立たず、完全に自律的な攻撃が3~6か月以内に続く見込みだ。これは予測であり、実測結果ではない。もしこの予測が的中すれば、上記の手がかりは「比較的容易なケース」に過ぎず、タイミングに基づく検知機能や迅速な対応体制を構築する好機が今まさに訪れている。
Vectra AIの活用シーン
Vectra AIでは、当社の検知業務は次の問題を中心に構築されています。すなわち、監査ログには成功として記録されたサインインの後、サインインしたIDと一致しない行動が見られるというケースです。Googleの防御に関するガイダンスも、行動の変化を検知するには、ID、クラウド、ネットワークのアクティビティを1つの一連の流れとして捉える必要があるという点で、同様の結論に達しています。このペースで動くエージェントは、個別のツールがアラートを発信し終わる前に、これら3つの領域すべてを通過してしまうでしょう。
ホワイトペーパー『AIを活用した攻撃の時代における「検知のギャップ」』では 、3つの検知のギャップについてエンドツーエンドで解説しています 。ギャップ1(異常が見られない)、ギャップ2(認証に成功する)、ギャップ3(動きが検知されない)に関する各セクションでは、ここで説明したパターンについて取り上げています。