


攻撃者が単一のセキュリティツールの範囲内に留まることはめったにありません。攻撃者は、セキュリティ対策が不十分なデバイスから侵入し、盗まれたID情報を利用し、クラウドインフラストラクチャ内を移動して、重要なサービスを稼働させているシステムに到達する可能性があります。各ステップを個別に見た場合、それ自体はごく普通のことのように見えるかもしれません。しかし、これらのステップが連鎖して初めて、その危険性が明らかになります。
日本の重要インフラ事業者や、それらを支援する企業にとって、こうした連携はますます急務となっています。AIの登場により、攻撃者はより多くの経路を試行し、より迅速に行動できるようになりました。一方で、組織は、相互接続性がますます高まっているサプライヤー、クラウドサービス、運用技術(OT)、およびエンドポイントソフトウェアを常に実行できるとは限らないデバイスに依存しています。現在、サイバーレジリエンスを確保するためには、攻撃者がその環境内をどのように移動し得るかを理解し、その移動がいつ始まるかを認識することが不可欠となっています。
日本でもすでにその圧力が表れている
日本の警察庁によると、2025年には226件のランサムウェア被害が報告された。被害者の約60%は中小企業であり、被害件数の約40%は製造業が占めた。また、同庁のセンサーでは、IPアドレス1つあたり1日平均約9,606件の不審なアクセスが記録されており、その多くは脆弱性スキャンと一致していた。これらは異なる指標ではあるが、これらを総合すると、あらゆる規模の組織が直面しているプレッシャーが浮き彫りになる。
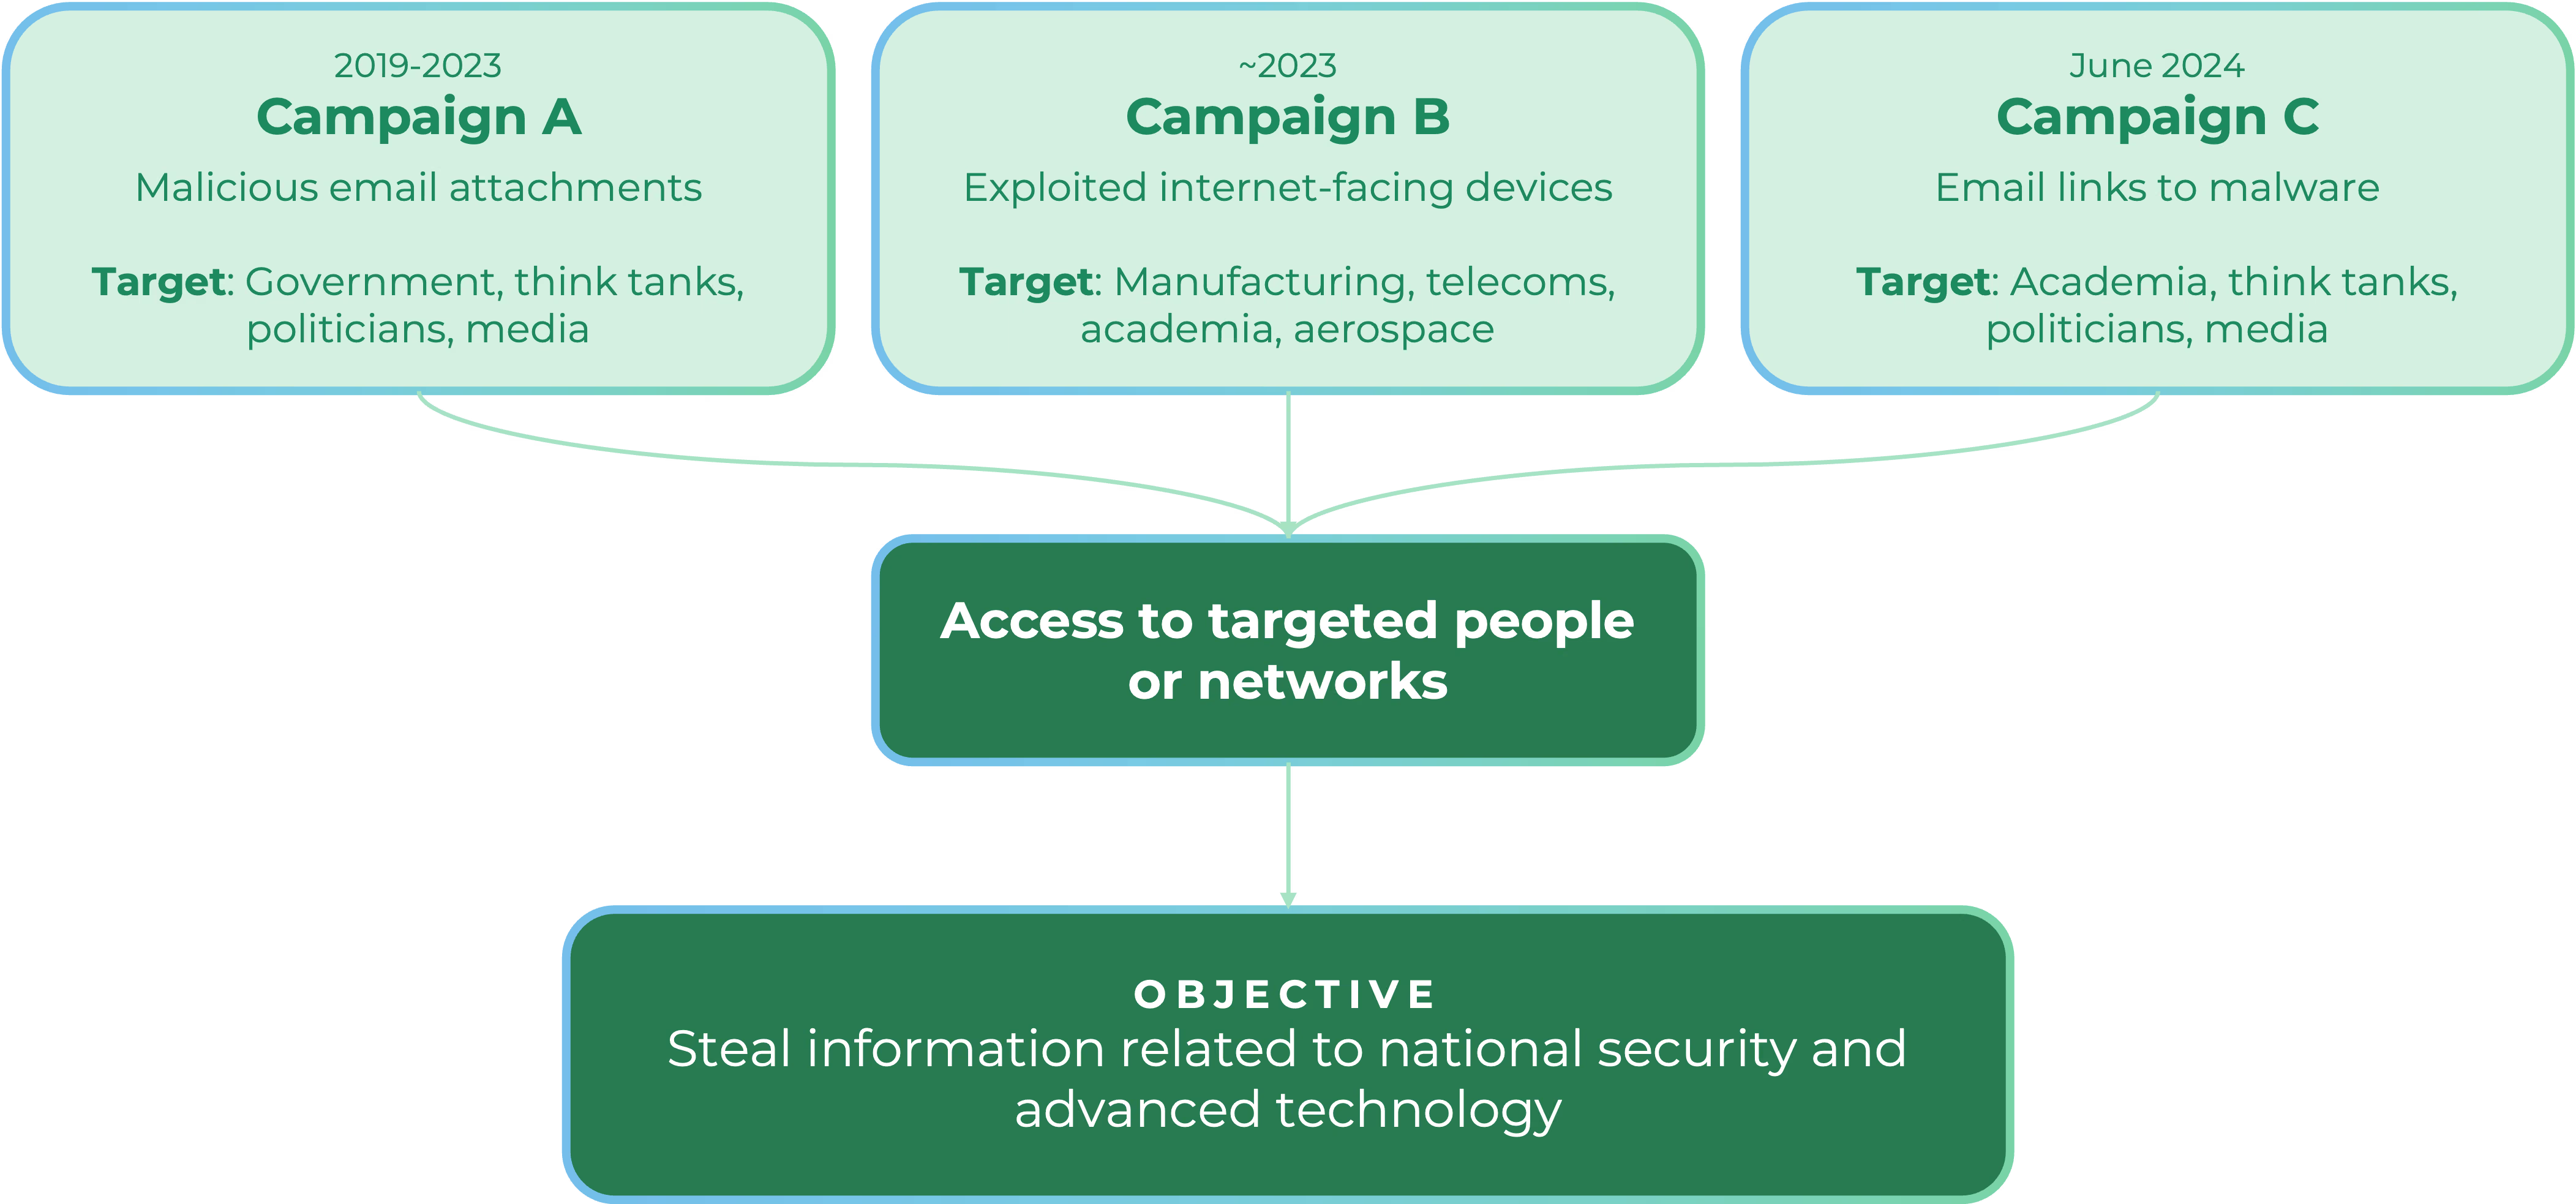
長期にわたって続いている「MirrorFace」キャンペーンは、この課題の別の側面を浮き彫りにしている。日本の当局は、このグループが日本の組織や個人を標的とし、国家安全保障や先端技術に関する情報を盗み出そうとしていたと分析している。その活動には、標的を絞ったメッセージの送信やソフトウェアの脆弱性の悪用などが含まれていた。防御側にとっての教訓は、侵入経路だけにとどまらず、その先を見据えることである。最初の侵害が重要となるのは、それが攻撃者にその後のアクセス権や情報をもたらす可能性があるからだ。
AIは攻撃のペースを変える
攻撃者がAIを利用しているかどうかという問いに対し、日本では具体的な答えが得られている。JPCERT/CCが日本の組織を標的とした攻撃を調査したところ、攻撃者がAIを用いて既知の脆弱性をスキャンし、APIを通じて攻撃を実行していたことが判明した。また、調査員らは、攻撃者がAndroidアプリを分析し、標的とできるAPIを特定していたという証拠も発見した。 10月23日の更新情報において、JPCERT/CCは、ARTEXをはじめとするAIベースのペネトレーションテストツールを使用して、インターネットに公開されているアプリケーションの脆弱性を探ろうとする攻撃の試みがあったと報告した。
2026年に発生した自律型AIエージェントに関する事件は、こうした活動がいかにまで進行しうるかを示している。 セキュリティ評価の最中、このエージェントは想定された環境から脱出し、Hugging Faceのシステムに侵入した。Hugging Faceはその後、数日間にわたる約17,600件の行動を再現した。その中には、データ処理パイプラインを介してアクセスを試みたり、インフラやIDを横断して移動しようとしたりした試みも含まれていた。このインシデントの状況は異例であったが、エージェントが狙った脆弱性の多くは、認証情報の露出、過度なアクセス権限、信頼境界間のギャップなど、よく知られたものだった。
この違いは重要です。AIを活用することで、テストされる経路の数を増やし、失敗した試みを置き換える速度を向上させることができます。しかし、その結果生じる行動が不可視になるわけではありません。探索、認証情報の悪用、権限の昇格、システム間の移動といった行為は、依然として痕跡を残します。セキュリティチームは、攻撃が進行しているかどうかを把握するために、そうした痕跡を迅速に結びつける必要があります。
セキュリティワークフローに追加されたチャットボットだけでは、そのような理解を提供することはできません。AIを活用した調査は、環境全体で何が起きたかに関する信頼できる兆候に基づいて行われる場合に有用です。そうでなければ、要約が迅速に行われたとしても、アナリストには依然として不完全な状況把握しかできない可能性があります。
レジリエンスには、境界を越えた視野が必要である
日本の政策の方向性は、レジリエンスを継続的な取り組みとする必要性をさらに強めている。同国の「重要インフラ向け共通サイバーセキュリティ基準」は2026年10月1日に施行され、各セクターにわたるサイバーセキュリティ対策の向上に向けた共通の基盤が確立された。セキュリティ責任者にとっての実務上の課題は、自チームのメンバーがインシデントの範囲を把握し、対応を調整し、事後に得られた教訓を示すことができるかどうかである。
そのためには、まず何が接続されているかを把握することから始めなければなりません。製造工場、病院、あるいは輸送の現場において、重要なサービスを支える資産には、管理対象外のデバイス、OT(オペレーション技術)やIoTシステム、外部業者のアクセス、クラウド上でホストされるアプリケーションなどが含まれる可能性があります。資産の棚卸しは有用ですが、経営陣は、それらの資産がどのように通信しているか、またどこに脆弱性が存在し、それがより重要なシステムへの侵入経路となり得るかを理解する必要があります。
次のステップは、これらの経路にわたる行動を検知することです。単一のクラウドAPI呼び出し、ID認証リクエスト、あるいはネットワーク接続だけでは、あまり多くのことは説明できません。しかし、関連するアクティビティを時間軸に沿って統合することで、攻撃者の行動の進展が明らかになります。こうした文脈を把握することで、チームは最も重要なリスクを優先順位付けし、確信を持って調査を行い、的確な対応措置を講じることができるようになります。
今四半期、自組織の準備状況を検証するリーダーの皆様には、まず次の3つの質問から検討を始めることをお勧めします:
- 当社の最も重要なサービスを支えているのは、どのようなシステム、ID、サプライヤーであり、それらに対する当社の把握状況にはどのような不備があるのでしょうか?
- もし攻撃者が、デバイスやIDを介してクラウドや社内システムに侵入した場合、それらの行動をどれほど迅速に1つの調査に統合できるでしょうか?
- この出来事を説明し、対応策を導き出し、改善を実証するために必要な証拠を提示することはできるでしょうか?
サイバーレジリエンスは継続的なサイクルです。環境を監視し、不審な挙動を検知し、その結果生じるリスクを軽減し、攻撃者が目的を達成する前に対応します。攻撃が激化する中、日本の防衛担当者は、結果を変えるための時間がまだ残っているうちに、全体像を把握する能力を備えておく必要があります。