Vectra AIプラットフォーム
リスクを低減し、攻撃を阻止し、セキュリティ態勢を強化するAI駆動型プラットフォーム


Vectra AI vs その他のすべて
比較ガイド
セキュリティ運用のユースケース
最新のアタックハブ
産業
セキュリティ運用のユースケース
すべてのユースケースを見る


ここ数年、そしてここ数ヶ月の間に、ネットワーク、そして私たちの働き方は根本的に変化した。オフィスの物理的な境界に焦点を当てた従来のネットワーク・セキュリティ、特にネットワーク・アクセス・コントロールを使ってユーザーがどこに行き、何にアクセスできるかを制御するためにファイアウォールで強制されるポリシーは、時代遅れになりました。
世界中の従業員の70%以上がリモートで働き、企業もその状態が続くと予想しているため、この新しい分散型労働力は、企業のオフィスの境界や管理の外で永遠に働き続けることになる。
仮想ファイアウォールの導入によるアクセスのフィルタリングは維持が面倒であり、企業アプリケーションへのVPNスループットはユーザーエクスペリエンスに影響を与え、攻撃者によって容易に回避される。
さらに、VPNはネットワークへのアクセスを可能にするため、悪質な行為者が横方向に移動し、さらなる企業資産にアクセスする能力をさらに認めることになる。
企業のアプリケーションやデータへの安全なアクセスを改善する必要性は、かつてないほど高まっている。
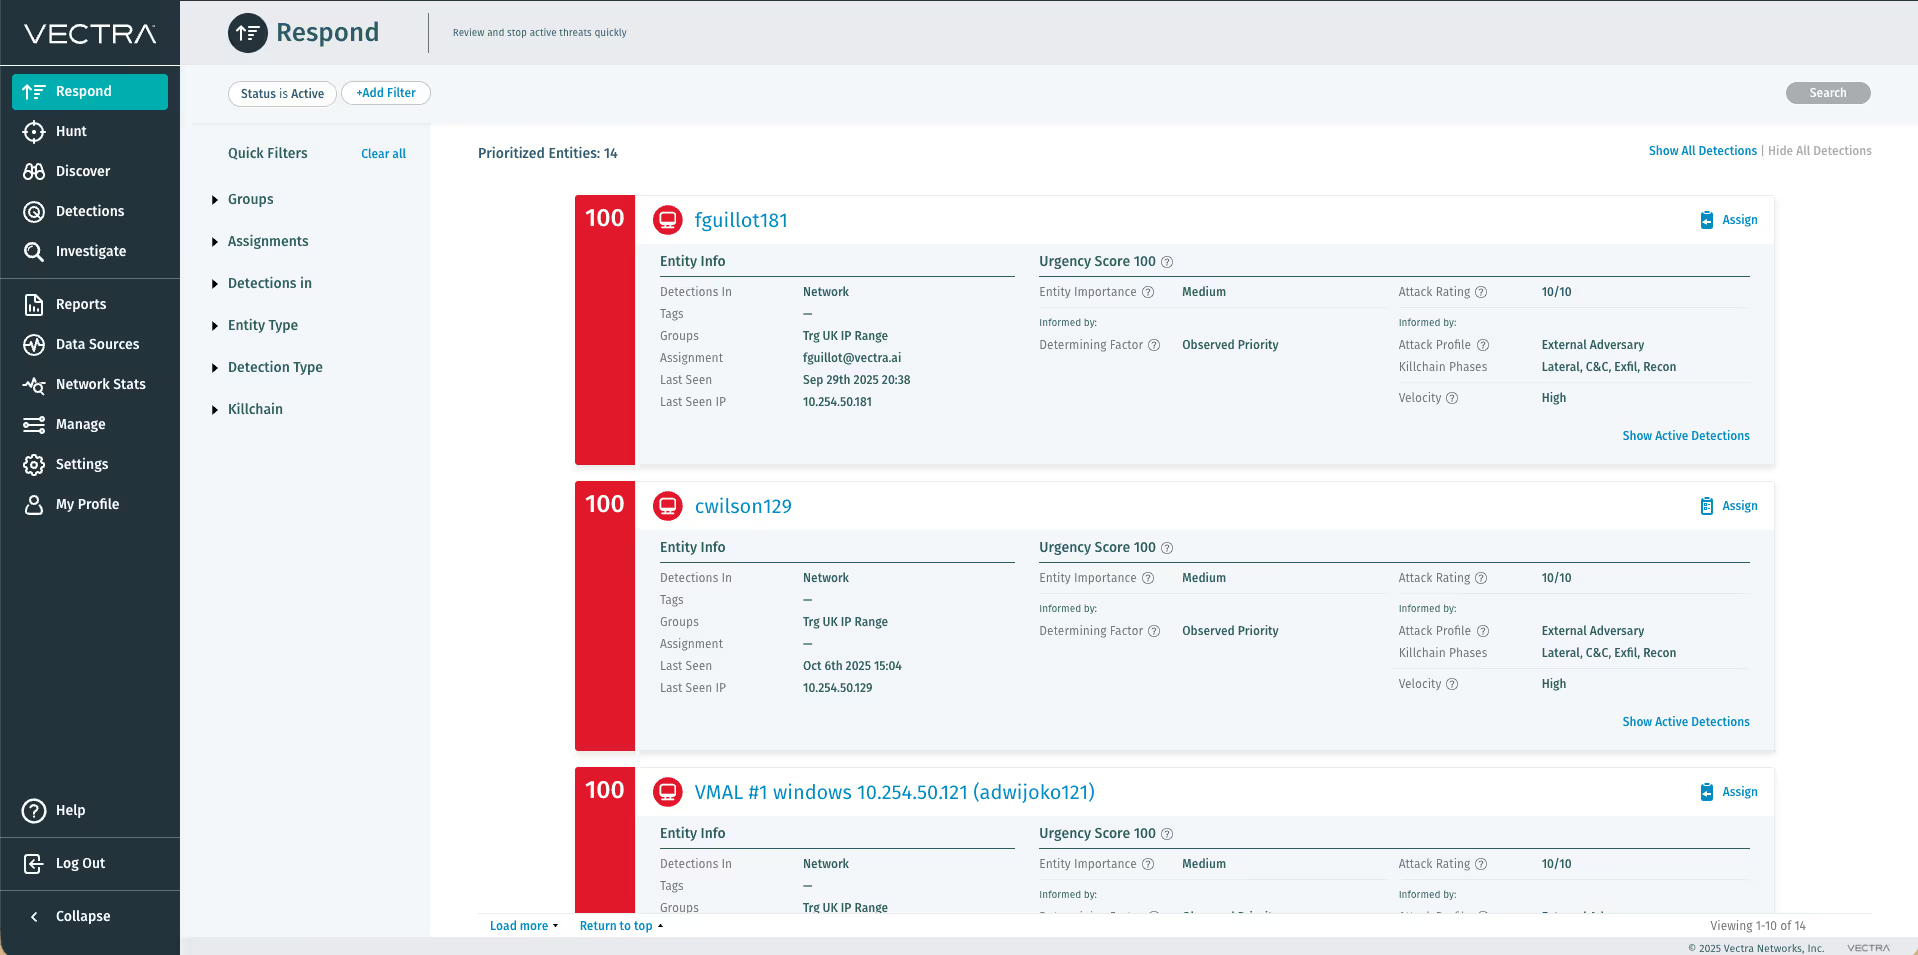
Zscaler ZPA を利用すれば、オンプレミスかクラウドかを問わず、ビジネスに不可欠な社内アプリケーションへ安全にアクセスできます。Vectra AI は、すべての操作や使用されるアカウントを継続的に監視し、アカウントの乗っ取りや悪意のある内部関係者による悪意のある意図を特定します。これにより、組織はネットワーク上の操作を完全に可視化でき、データ損失やランサムウェア攻撃につながる前に、攻撃を阻止するための措置を講じることができます。
Zscalerのインラインおよび統合型セキュリティスタックを、VectraのAIを活用したアイデンティティおよびネットワーク可視化機能と組み合わせることで、攻撃者の潜伏時間を大幅に短縮し、セキュリティ侵害、悪意のある内部関係者、およびシステム停止によって生じるビジネス上の損失を大幅に軽減します。
ワークフォースからネットワーク、アプリケーションまで包括的な可視化により、脅威の状況を完全に把握することができます。アラートの自動優先順位付けによりSOCを強化し、ワンクリックでドリルダウンとコンソール間のピボット、さらにクロスプラットフォームのワークフローにより、調査と対応を最大34倍まで迅速化します。
従業員がどこからどのようにアプリケーションにアクセスしているかを完全に把握することで、必要に応じてインフラを拡張するのに役立つ洞察が得られます。
アクセスを保護し、アクセス許可後のアカウントの使用状況を監視することで、従業員のみがビジネスクリティカルなプライベートアプリケーションやワークロードにアクセスできるようにします。
これらの課題に対処するため、ZscalerとVectra AIは提携し、最新のセキュリティ・アズ・ア・サービス(SaaS)プラットフォームを通じて、企業にとって重要なアプリケーションへの、信頼性が高く、安全で、監視されたアクセスを組織に提供しています。
現代のサイバー攻撃は、攻撃者が有効な企業アカウントを盗んだり、侵害したりすることから始まることが多い。いわゆるアカウント乗っ取り攻撃は、MFAのような予防的セキュリティソリューションを回避し、攻撃者にクラウド・サービスや企業ネットワークへの侵入の起点を提供する。いったんアクセスが確立されると、攻撃者は新たなアカウントへ、あるいはクラウド・ネットワークとハイブリッド・ネットワークの間を横方向に移動する。このような攻撃は、有効なアカウントや複数の異種サービスを利用するという性質上、従来のセキュリティソリューションでは阻止することが困難でした。
これを軽減するためには、ZscalerのZero Trust プラットフォームを活用し、インターネットやアプリケーションへの安全なアクセスを可能にするのが良い方法です。
Vectra AI Network Detection and Responseと組み合わせることで、この共同ソリューションはリモートワーカーの監視と保護を支援します。 市場をリードするNDRと、同じく市場をリードするZero Trust プラットフォームを組み合わせたこの共同ソリューションにより、この「ニューノーマル」への移行をより容易かつ迅速に、安全かつ管理しやすく実現します。クラウドワークロードとオンプレミスアプリケーションの両方を網羅するハイブリッドネットワークセキュリティモデルと、ホストやIDを把握する学習型行動モデルを併用することで、キルチェーンのより早い段階で攻撃者を追跡・阻止することが可能になります。その一方で、拡張された全従業員がアプリケーションに容易かつ継続的にアクセスできる状態を維持します。

ハイブリッド・クラウドのためのAIを活用した検知機能
2026年版ガートナー®マジック・クアドラント™(NDR部門)におけるリーダー

39
AI特許
150+
AIモデル
12
MITREの参考文献

AWSサービスは、設定を保護し、アクセスを制御し、アクティビティを監視します。しかし、高度な攻撃者は認証後の盲点を突く方法を熟知しています。そして、それらを利用してIAMロールを侵害し、アカウント間でラテラルムーブメントを行い、データを盗み出します。
Vectra AIは、AWS向けに特別に設計された業界唯一のAI主導型クラウド検知とレスポンスソリューションを提供します。AWS上でネイティブに動作し、Amazon GuardDuty、AWS CloudTrail、AWS Security Lake、AWS Bedrockなどのサービスとシームレスに統合されます。そのため、高度なハイブリッドクラウドおよびマルチクラウド攻撃を、エスカレートする前に阻止できます。
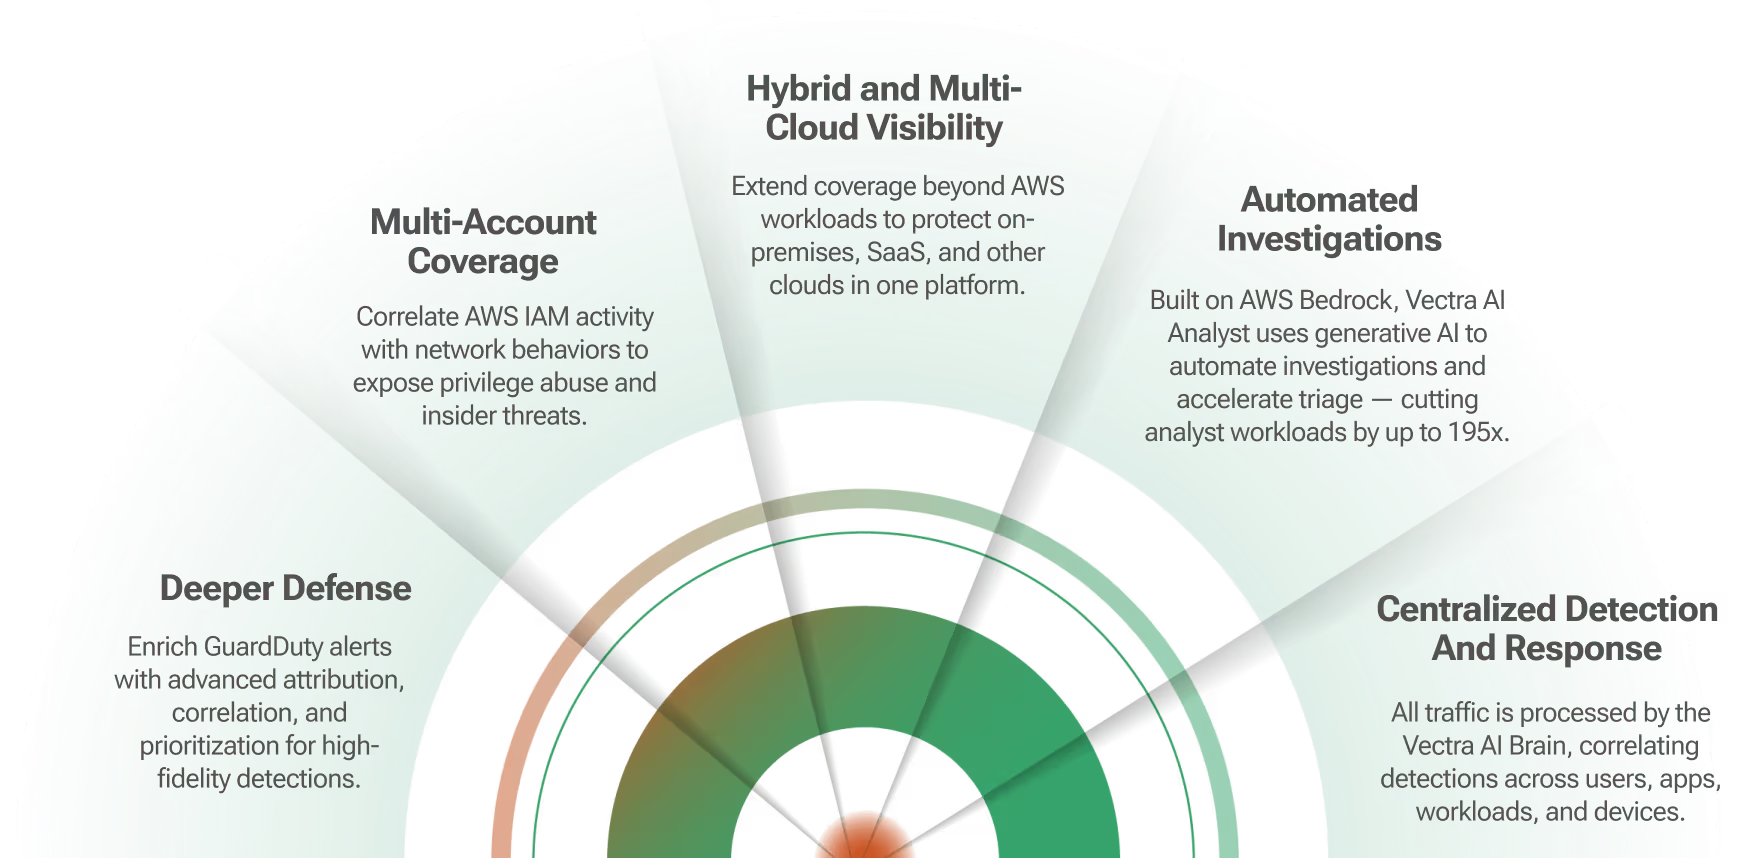
Vectra AI 連携し、認証後のギャップを埋めます。
IAMの悪用、ラテラルムーブメント、認証後のデータ流出検知
通常のAWSアクティビティに紛れ込むステルス攻撃者の振る舞いを発見する
VPC、リージョン、ID間で検出を相関させる
AWSネイティブな調査結果をネットワークやIDシグナルと統合し、単一のビューで表示
豊富なメタデータ、エンティティのアトリビューション、AI主導 トリアージで調査を50%高速化
潜在的な脅威を52%多く特定
Vectra AI プラットフォームは、クラウド、ネットワーク、アイデンティティにまたがる行動を検出・相関し、脅威が広がる前に阻止します。
毎日1330万IPを監視
1時間に100億セッションを処理
毎秒9兆4000億ビットを処理

MITRE ATT&CK テクニックの90%以上をカバー
Vectra AIは、 MITRE D3FENDで最も参照されています
クラウド、ネットワーク、アイデンティティにまたがるAI主導の検知機能により、複雑さを増すことなく、完全な可視化と迅速な調査を実現します。





Vectra AIは、認証後に発生する攻撃者の振る舞いを検知し、ネットワークおよびIDアクティビティからのコンテキスト情報によってAWSの検知結果を補強します。
いいえ。Vectra AIは、AWSのサービスを補完し、ネイティブツールだけでは見逃してしまう可能性のある攻撃者のアクティブな行動を検出します。
Vectra AI 、Amazon GuardDuty、AWS CloudTrail、AWS Security Lake、AWS BedrockなどのサービスとシームレスにVectra AI 、高度なクラウド攻撃に対するカバレッジ、可視性、制御を実現します。これらはすべて、運用上のオーバーヘッドを追加することなく提供されます。
Vectra AI 、AWSワークロード、IAM、SaaS、オンプレミス、ハイブリッドクラウド全体に検知機能をVectra AI 、統合された可視性を実現します。AWS統合の詳細については、https://support.vectra.ai/vectra/knowledgeをご覧ください。
暗号化チャネル、プライベートアクセス、ハイブリッド環境での攻撃を阻止
2026年版ガートナー®マジック・クアドラント™(NDR部門)におけるリーダー
39
AI特許
150+
AIモデル
12
MITREの参考文献
Zscaler Internet Access(ZIA)とZscaler Private Access(ZPA)は、セキュアなリモートワークやハイブリッドワークに必要不可欠なSASEアーキテクチャを提供します。しかし、攻撃者はまだ盲点を見つけています。そして、攻撃者はその盲点を利用して、SASEだけでは見えない防御制御をすり抜けます。
Vectra AI プラットフォームは、Zscalerのトラフィックを取り込み、インターネット、プライベートアクセス、クラウド、IoT/OTにおける隠れた攻撃者の振る舞いを検知 します。その結果、複雑さを増すことなく、完全な可視化と迅速な調査が可能になります。
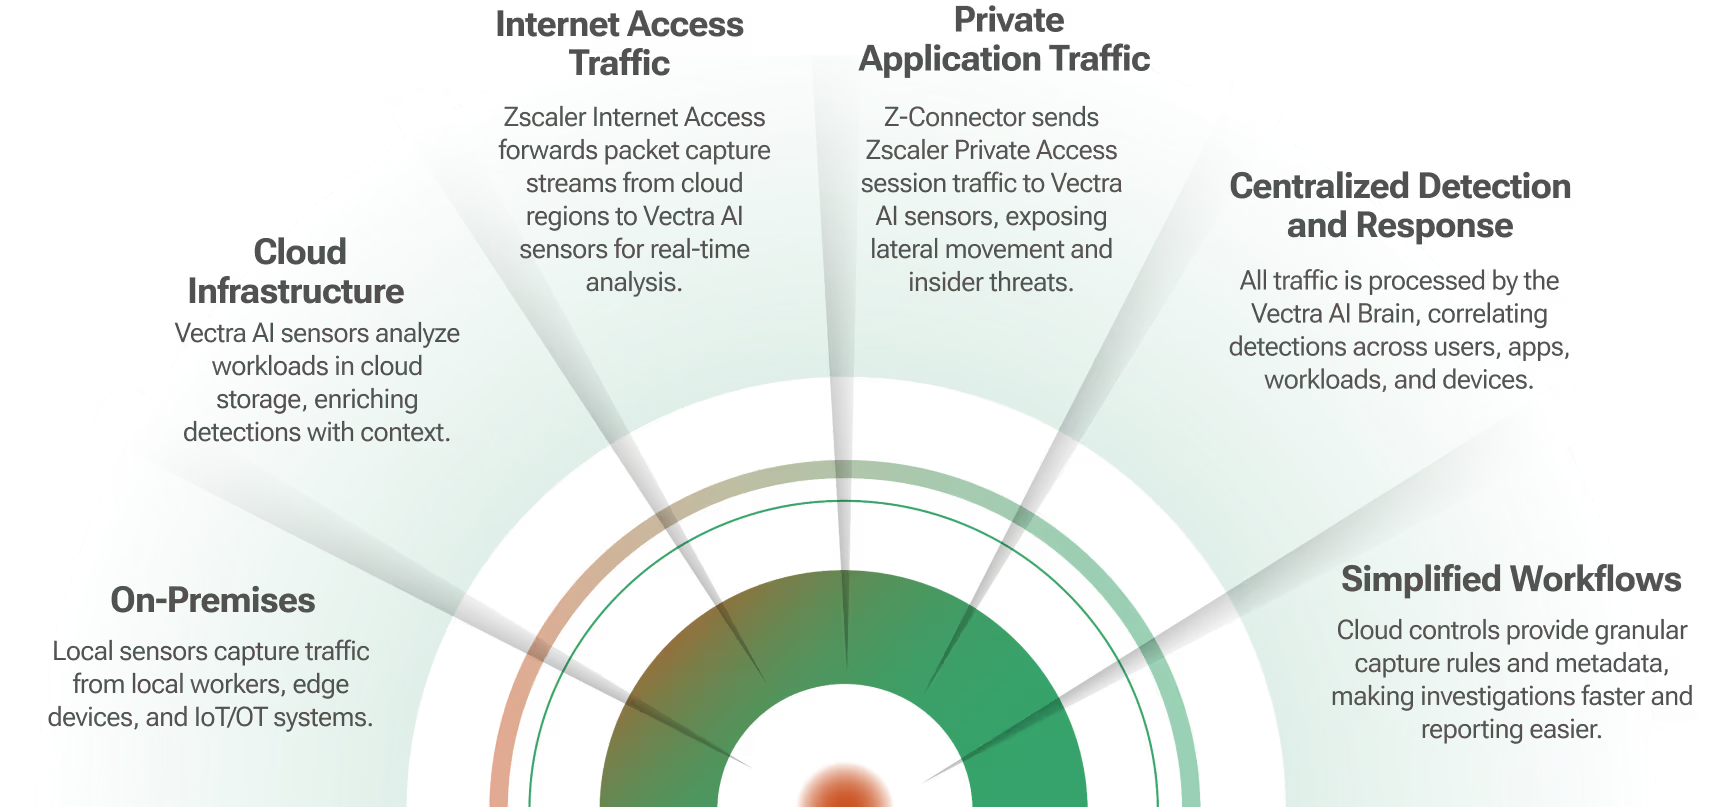
Vectra AI ZscalerVectra AI 連携し、検知と保護の間のギャップを埋めることで、SASE環境全体を包括的にカバーします。
防御をすり抜ける回避的なC2や侵入の試み。
新しい攻撃のユースケースを特定する時間を37%削減
潜在的な脅威を52%多く特定
クラウド、オンプレミス、リモート、IoT/OTトラフィック全体の検出を相関させ、完全な可視化を実現します。
ハイブリッド環境全体の可視性を単一の集中型ソリューションに統合
セキュリティチームの効率を40%向上
AI主導 コンテキストでZscalerのテレメトリを強化し、SOCのトリアージと脅威ハンティングを合理化します。
AI主導 コンテキストでトリアージ時間を60%短縮
手作業による調査作業を50%削減
レガシーなソリューションでは、アクセスを防止・制御することはできても、高度な攻撃者が侵入経路を見つけることはできません。Vectra AI プラットフォームは、ネットワークからアイデンティティ、クラウドに至るまで、隠れた攻撃を検知して阻止します。
毎日1330万IPを監視
1時間に100億セッションを処理
毎秒9兆4000億ビットを処理
MITRE ATT&CK テクニックの90%以上をカバー
Vectra AIは、 MITRE D3FENDで最も参照されています
SASE、クラウド、ID、IoTのシグナルを相関させ、マルチベクター・ハイブリッド攻撃が拡散する前に暴露する。
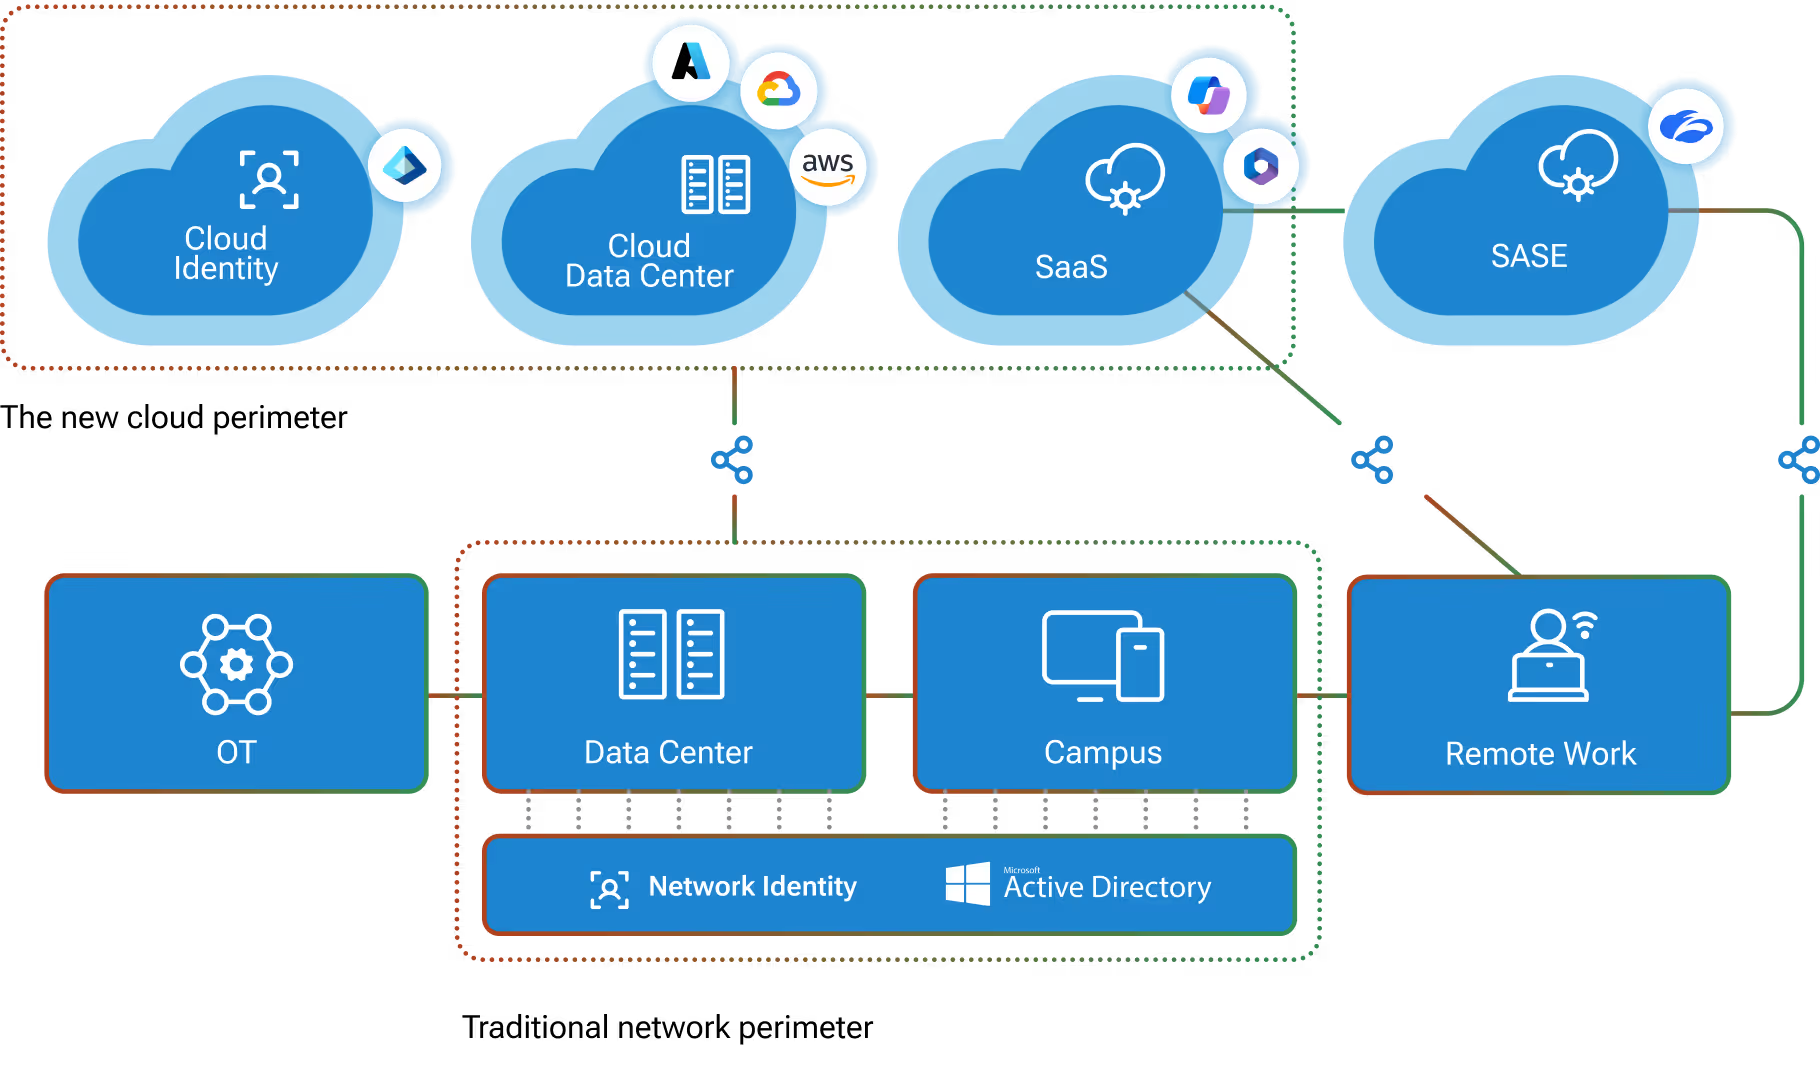


Vectra AIは、Zscaler Internet Access(ZIA)およびZscaler Private Access(ZPA)からのトラフィックを取り込むことで、あらゆるユーザー、ワークロード、デバイスにおける隠れた攻撃者の振る舞いを検知します。これにより、SOCチームはゼロトラストポリシーを確実に適用するために必要な可視性を得ることができます。
Vectra AIプラットフォームとZIAおよびZPAを統合することで、セキュリティチームは、従来のレガシーソリューションやNGFWの制御では見逃されがちな、回避的なコマンド&コントロール、ラテラルムーブメント、偵察、データ流出の試みを特定することができます。
この統合は、既存のZIAとZPAのトラフィックフローを活用し、AI主導 検出で遠隔測定を強化することで、SOCのワークフローに負担をかけることなく、簡素化します。
この統合は、クラウド、オンプレミス、リモートワーク、IoT/OT環境をカバーし、企業の攻撃対象領域をエンドツーエンドで可視化する。